확증 편향이 디버깅을 망치는 이유와 끊는 법
도구가 300초씩 멈추는 버그를 두 번이나 엉뚱한 원인으로 오판했다. 권한 플래그와 모델 티어를 차례로 의심했지만 진짜 원인은 하위 프로세스에 전달하지 않은 표준 입력이었다.
요청이 300초를 채우고 끝난다. 로그에는 “서비스 다운, 안전을 위해 차단”이라는 문장만 남는다. 며칠째 이런 화면을 붙잡고 있다면 무엇부터 바꿔야 할지 막막할 수 있다. 이 사건에서도 권한 플래그와 모델 등급을 차례로 의심했지만, 원기록이 지목한 원인은 하위 프로세스의 표준 입력 대기였다. 확인할 것은 눈에 띄는 이름보다 프로세스가 실제로 무엇을 기다리는지였다.
이 기록은 그럴듯한 가설에 맞춰 증상을 해석한 과정을 확증 편향의 막다른 길로 남겼다. 위험해 보이는 옵션 이름과 로그에 반복된 모델명이 각각 원인처럼 보였다. 여기서는 두 오진을 실제 확인 결과와 나란히 놓고 살펴본다.
에이전트 운영의 다른 실패 유형은 멀티에이전트 실패 패턴 글에서 다룬다.
300초마다 멈추는 도구
문제가 생긴 도구는 서로 다른 회사의 AI 모델을 불러 코드나 계획을 교차 검증하는 서버였다. 검증 요청을 받으면 외부 명령줄 프로그램(CLI)을 띄우고 결과를 기다리는 구조였다. 당시 기록에는 서버의 모든 호출이 정확히 300초 타임아웃으로 끝났다고 남아 있다. 종료 메시지는 “MCP 서비스 다운, fail-closed”였다.
300초라는 값은 진단의 단서다. 매번 같은 상한을 채운다면 응답이 느린 경우뿐 아니라, 입력을 기다리느라 다음 동작으로 넘어가지 못한 경우도 후보에 넣을 수 있다. 다만 시간만으로 대기의 원인을 확정할 수는 없으므로 호출 경로와 입출력 상태를 함께 봐야 한다.
첫 번째 용의자: 권한 플래그
첫 가설은 명령줄 옵션 --dangerously-skip-permissions에서 출발했다.
당시 에이전트 실행 환경에는 위험한 명령을 분류하는 권한 분류기가 있었다.
이 옵션을 분류기가 위험한 에이전트 생성으로 판단해 하위 프로세스를 막고, 그 결과가 300초 타임아웃으로 나타난다는 가설이었다.
옵션을 제거하는 한 줄 수정은 실행 담당 레인에 맡겨졌지만, 완료 보고와 실제 파일이 달랐다. 별도 검증 레인이 실제 파일을 확인하자 옵션이 그대로 남아 있었다. 이후 다른 실행 레인이 수정을 적용했다. 실행 보고와 실제 반영의 불일치는 멀티에이전트 실패 패턴의 관련 주제이며, 여기서는 가설 검증에 앞서 수정 반영부터 확인해야 했다는 점만 짚는다.
옵션이 실제로 제거된 뒤 서버 재시작과 도구 연결 재로드가 이뤄졌지만, 결과는 동일한 300초 타임아웃이었다. 플래그를 뺀 뒤에도 증상이 같았으므로 제거 조치는 가설을 뒷받침하지 못했다. 게다가 그 플래그는 프롬프트 없이 도는 헤드리스 실행에 필요해서 결국 복원해야 했다.
당시 권한 분류기가 관장하는 범위도 가설과 달랐다. 검증 서버의 파이썬 프로세스가 자체적으로 띄운 하위 프로세스는 그 분류기의 심사 대상이 아니었다. 옵션 이름에서 받은 인상에 앞서 어느 계층이 실제로 차단할 수 있는지 확인해야 했다.
두 번째 용의자: 느린 모델
다음 단서는 에러 로그의 Gemini 3.1 Pro (High)라는 모델명이었다.
해당 등급이 느리거나 막혀서 300초를 모두 쓴다는 가설이 세워졌다.
하지만 로그에 이름이 반복된다는 사실만으로 모델 자체의 지연과 호출 경로의 문제를 구분할 수는 없었다.
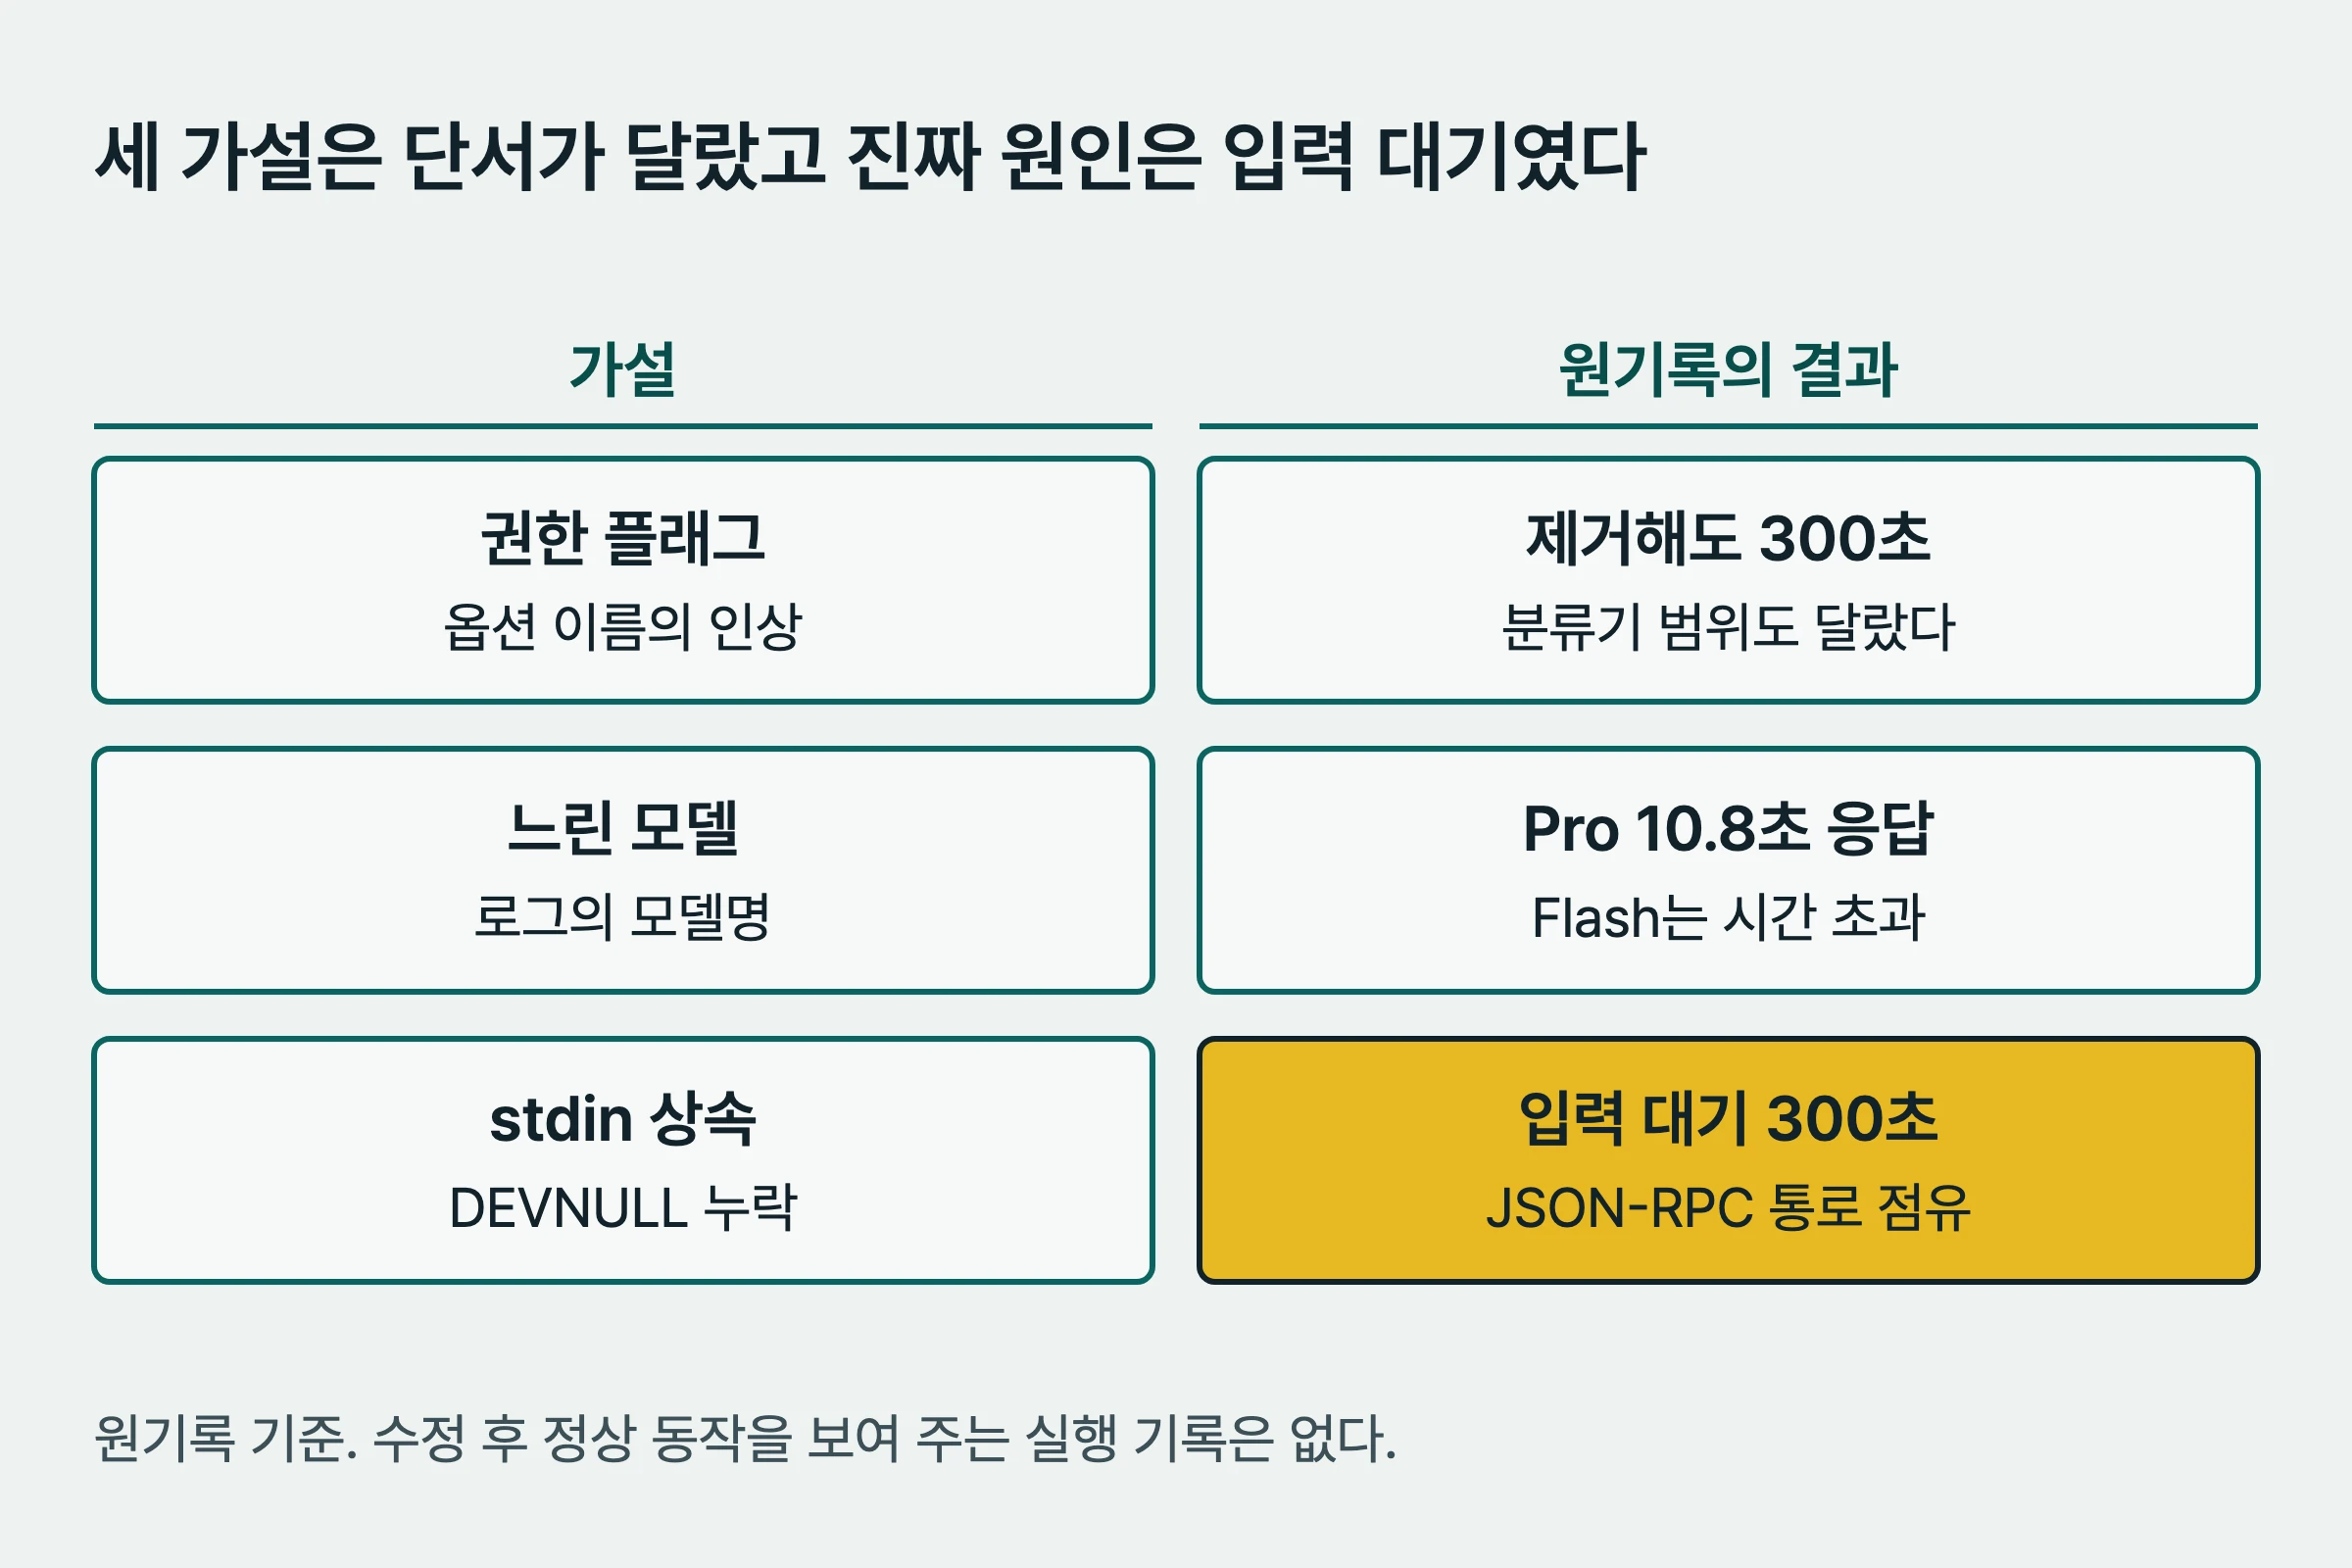
2026년 6월 22일 세션에서 그 등급만 따로 떼어 핑을 보낸 결과가 기록에 남아 있다.
Gemini 3.1 Pro (High)는 CLI 직접 호출에서 약 10.8초 만에 정상 응답했다.
오히려 Gemini 3.5 Flash의 Low·Medium 등급이 응답 대기 시간 초과로 끝났다.
눈에 자주 띄던 모델명과 실제 실패 대상을 나눠 봐야 하는 대목이다.
세션에 따라 관측 결과도 달랐다. 이전 세션에서는 Flash Low가 성공하고 Pro가 실패했지만, 이후 세션에서는 Pro가 성공하고 Flash가 실패했다. 이 기록만으로 어느 등급이 항상 느리거나 빠르다고 정할 수는 없다. 한 번의 핑 결과를 고정된 가용성으로 일반화하면 다음 관측과 어긋날 수 있다.
CLI로 직접 부르는 경로와 검증 서버를 거치는 경로도 구분해야 한다. 같은 모델을 같은 시각에 두 경로로 호출해야 모델의 상태와 서버의 호출 방식 차이를 대조할 수 있다. 이는 당시 기록이 남긴 점검 기준이며, 두 경로의 실패 원인을 로그의 모델명 하나로 대신 판단해서는 안 된다.
진짜 원인은 입력을 기다리고 있었다
원기록이 지목한 최종 원인은 stdin=subprocess.DEVNULL 누락이었다.
이 사건에서는 자식 프로세스가 부모의 표준 입력(stdin)을 물려받았다.
그 입력 통로는 이미 MCP 서버의 JSON-RPC 프로토콜 통신에 쓰이고 있었다.
자식 프로세스에게 필요한 입력은 전달되지 않았고, 대기가 이어지다가 300초 상한에서 종료됐다.
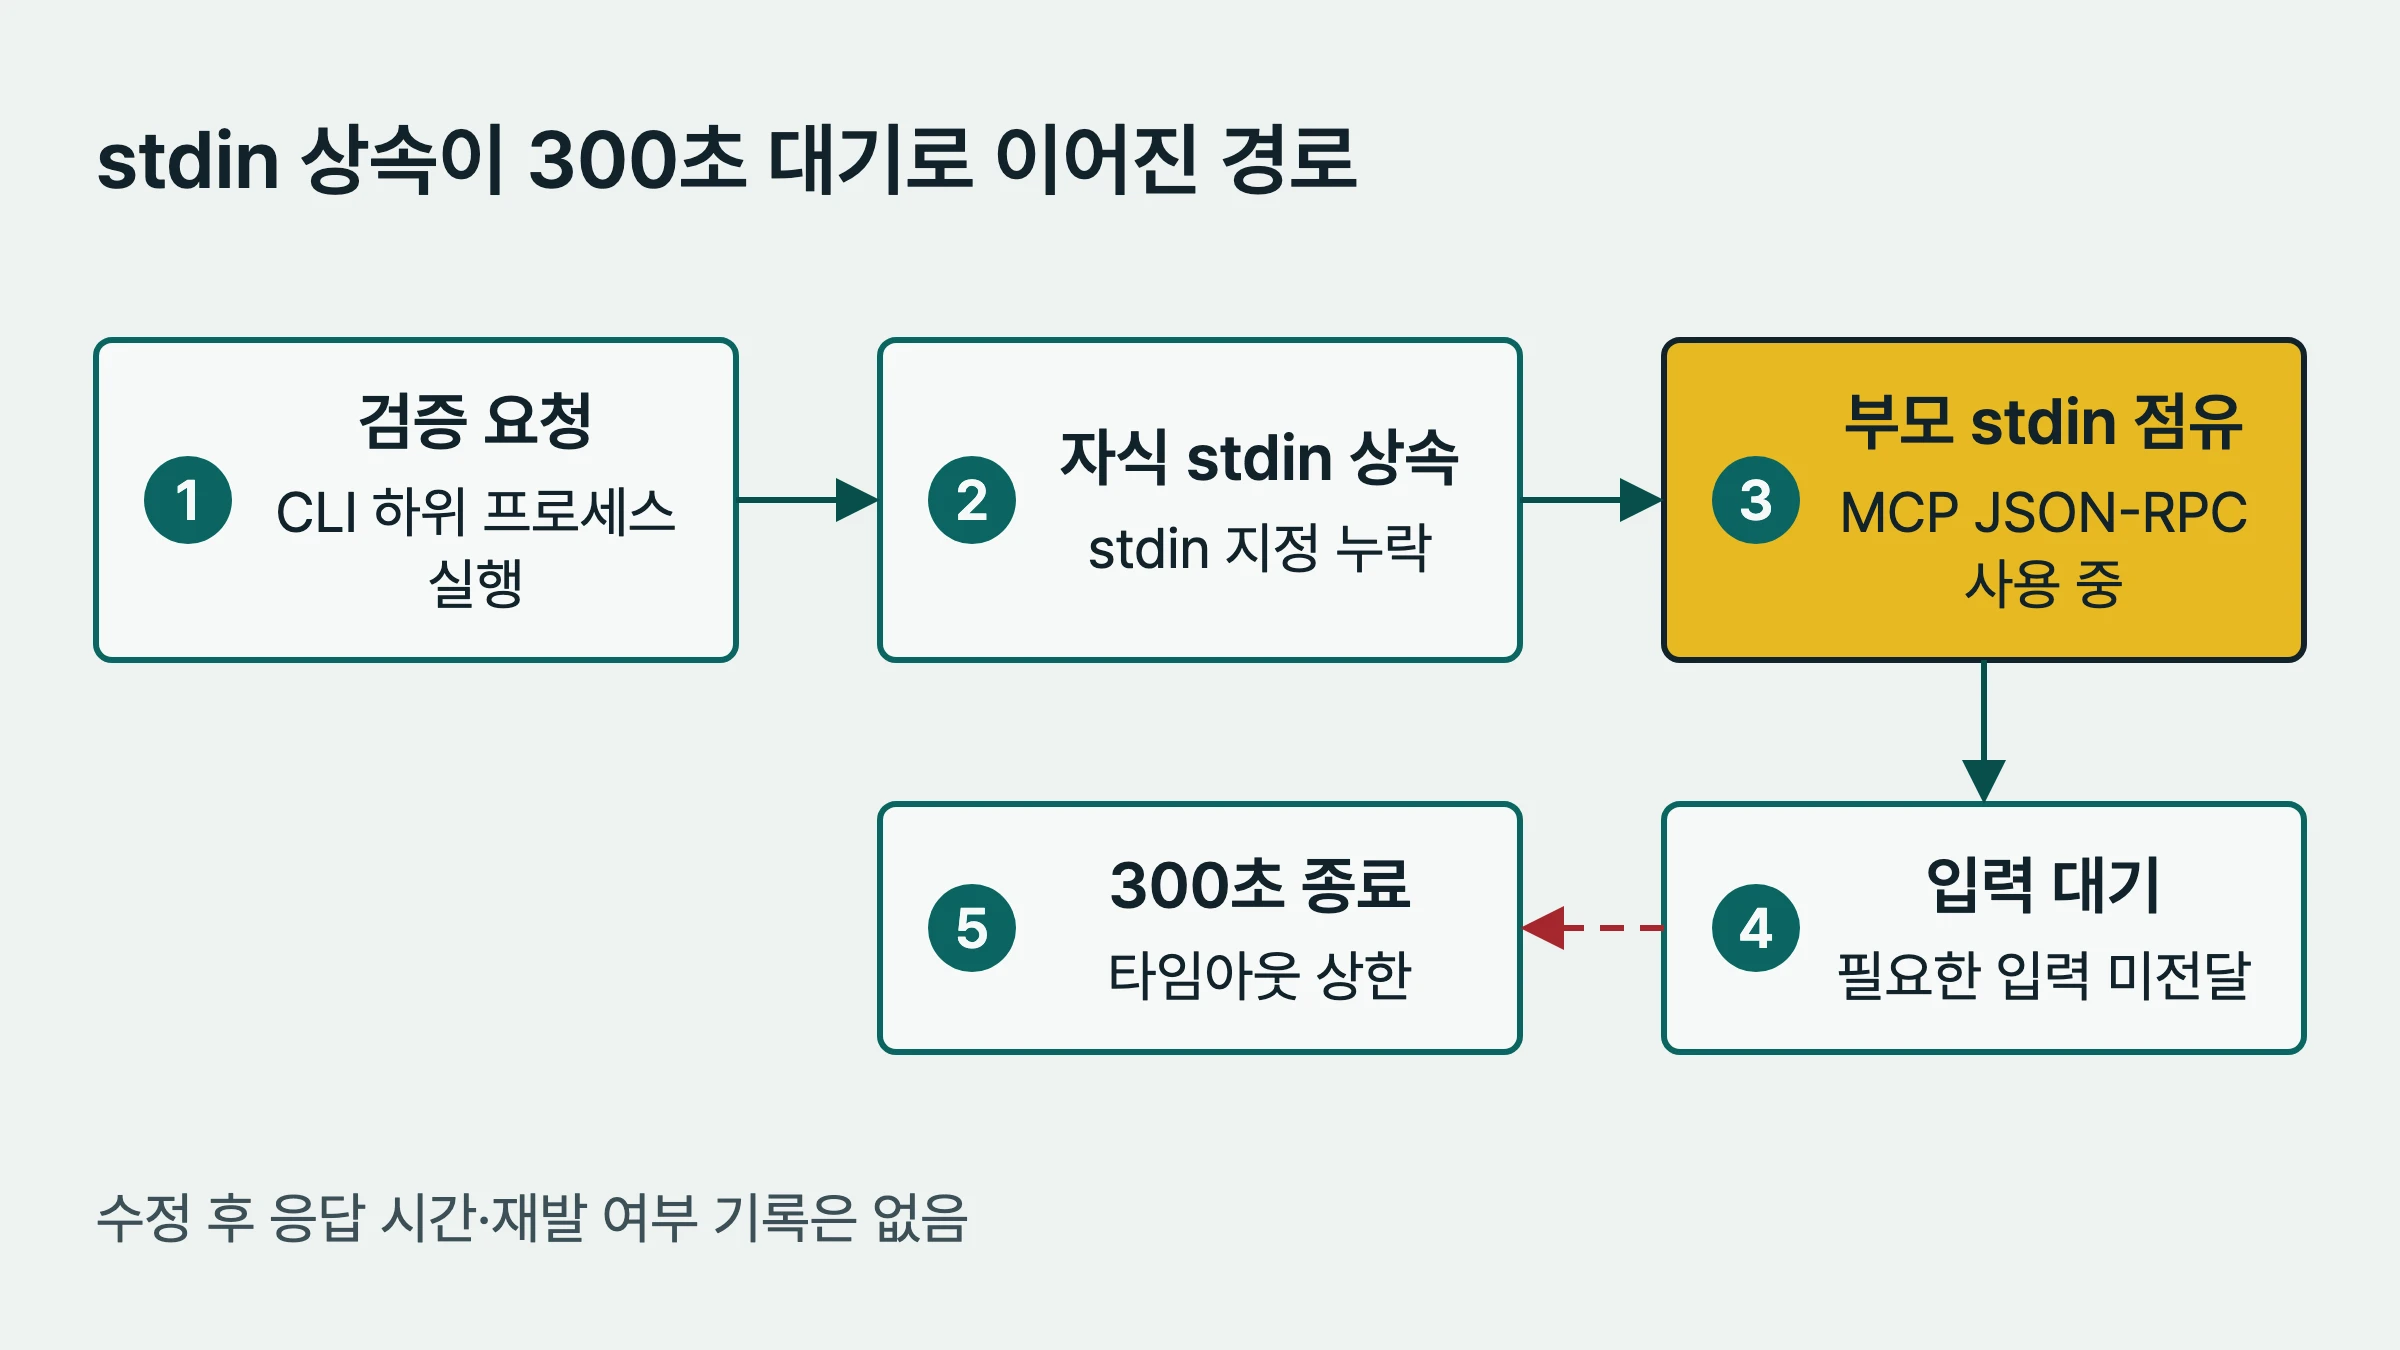
따라서 확인할 대상은 모델의 응답 속도뿐 아니라 프로세스가 기다리는 입력이었다. 다른 용도로 점유된 통로를 상속한 상태에서 자식 프로세스는 자기 입력을 기다리고 있었다. 같은 타임아웃 메시지 아래에 이런 입출력 문제가 숨어 있었던 것이다.
수정 조치는 하위 프로세스를 띄울 때 stdin=subprocess.DEVNULL을 지정하는 한 줄이었다.
다만 수정 후 응답 시간과 재발 여부를 확인할 실행 기록은 남아 있지 않다.
원인 진단과 수정 조치는 기록돼 있지만, 그 뒤의 정상 동작까지 입증된 것으로 쓰지는 않는다.
확증 편향을 끊는 법
두 오진은 눈에 띄는 단서를 원인으로 너무 빨리 연결했다는 점에서 닮았다. 위험해 보이는 옵션 이름만으로 분류기의 관장 범위를 추정했고, 로그에 남은 모델명으로 해당 등급의 상태를 판단했다. 300초 타임아웃은 결과였으므로, 그 결과를 만드는 경로를 따로 확인해야 했다.
고치기 전에, 프로세스가 실제로 무엇을 기다리는지 확인한다.
이 기록에서 정리할 수 있는 진단 순서는 다음과 같다. 옵션 이름이나 모델명은 후보를 만드는 단서로 두고, 각 후보를 반박할 수 있는 관측을 함께 정한다. 수정 완료 보고도 실제 반영과 분리해 확인한다.
- 프로세스 트리와 stdin·stdout 상태를 확인해 어느 프로세스가 무엇을 기다리는지 좁힌다.
- 권한 문제가 의심되면 해당 분류기가 실제로 관장하는 실행 계층부터 확인한다.
- 모델 지연이 의심되면 같은 모델·같은 시각의 CLI 직접 호출과 검증 서버 호출을 대조한다.
- 수정이 보고되면 실제 파일의 반영 여부를 확인한 뒤 같은 조건의 결과와 비교한다.
다음 타임아웃에서도 점검의 출발점은 프로세스 트리와 입출력 상태다. 이 사건에서 기록된 조치는 한 줄이었지만, 그 줄에 도달하기 전에 서로 다른 가설 두 개가 오진으로 남았다. 가설을 뒷받침하는 인상과 실제 관측을 구분하는 것이 이 기록에서 가져갈 기준이다.
자주 묻는 질문
매번 정확히 300초 뒤에 끝나면 서비스나 모델이 느리다는 뜻인가요?
매번 상한을 정확히 채운다면 응답 지연뿐 아니라 입력 대기 상태도 확인할 필요가 있다. 이 사례에서는 하위 프로세스가 이미 JSON-RPC 통신에 쓰이던 부모의 표준 입력 통로를 물려받았다. 자식 프로세스에 필요한 입력이 전달되지 않아 대기하다 설정된 상한에서 종료됐다.
수정 완료 보고와 재시작만으로 권한 플래그 가설을 검증할 수 있나요?
그렇게는 검증할 수 없다. 실제 파일에 옵션 제거가 반영됐는지 먼저 확인해야 한다. 이 사건에서도 첫 보고 뒤에는 옵션이 그대로였고, 실제 제거를 확인한 뒤에도 300초 증상이 같았을 때 비로소 해당 가설이 반박됐다.
로그에 특정 모델 이름이 반복되면 그 모델 등급이 원인인가요?
로그의 반복만으로 원인이라 볼 수 없다. 같은 모델·같은 시각에 CLI 직접 호출과 검증 서버 경로를 나란히 시험해야 한다. 이 기록에서는 세션마다 등급별 가용성이 뒤집혔으므로 한 번의 핑을 정적인 사실로 일반화하면 안 된다.
아직 댓글이 없습니다.