검증 에이전트까지 붙였는데도 커밋과 통과 판정을 믿어도 될지 불안한 개발자에게, 실패 기록은 구체적인 확인 지점을 보여 준다.
보호 파일의 삭제가 커밋에 섞였고, 검증 과정에서 커밋하지 않은 작업분이 사라졌으며, 검증 조건을 충족하지 않고도 관문을 통과한 기록이 있다.
이 글은 그 기록에 남은 원인과 수정, 예방 규칙을 따라 커밋 대상과 검증 판정에서 무엇을 확인해야 하는지 정리한다.
검증 단계를 작성 벤더와 검증 벤더로 나누는 기준은 한 모델만 믿지 말고 AI 코드 교차 검증하는 법에서 따로 다룬다.
삭제까지 커밋에 실린 보호 파일
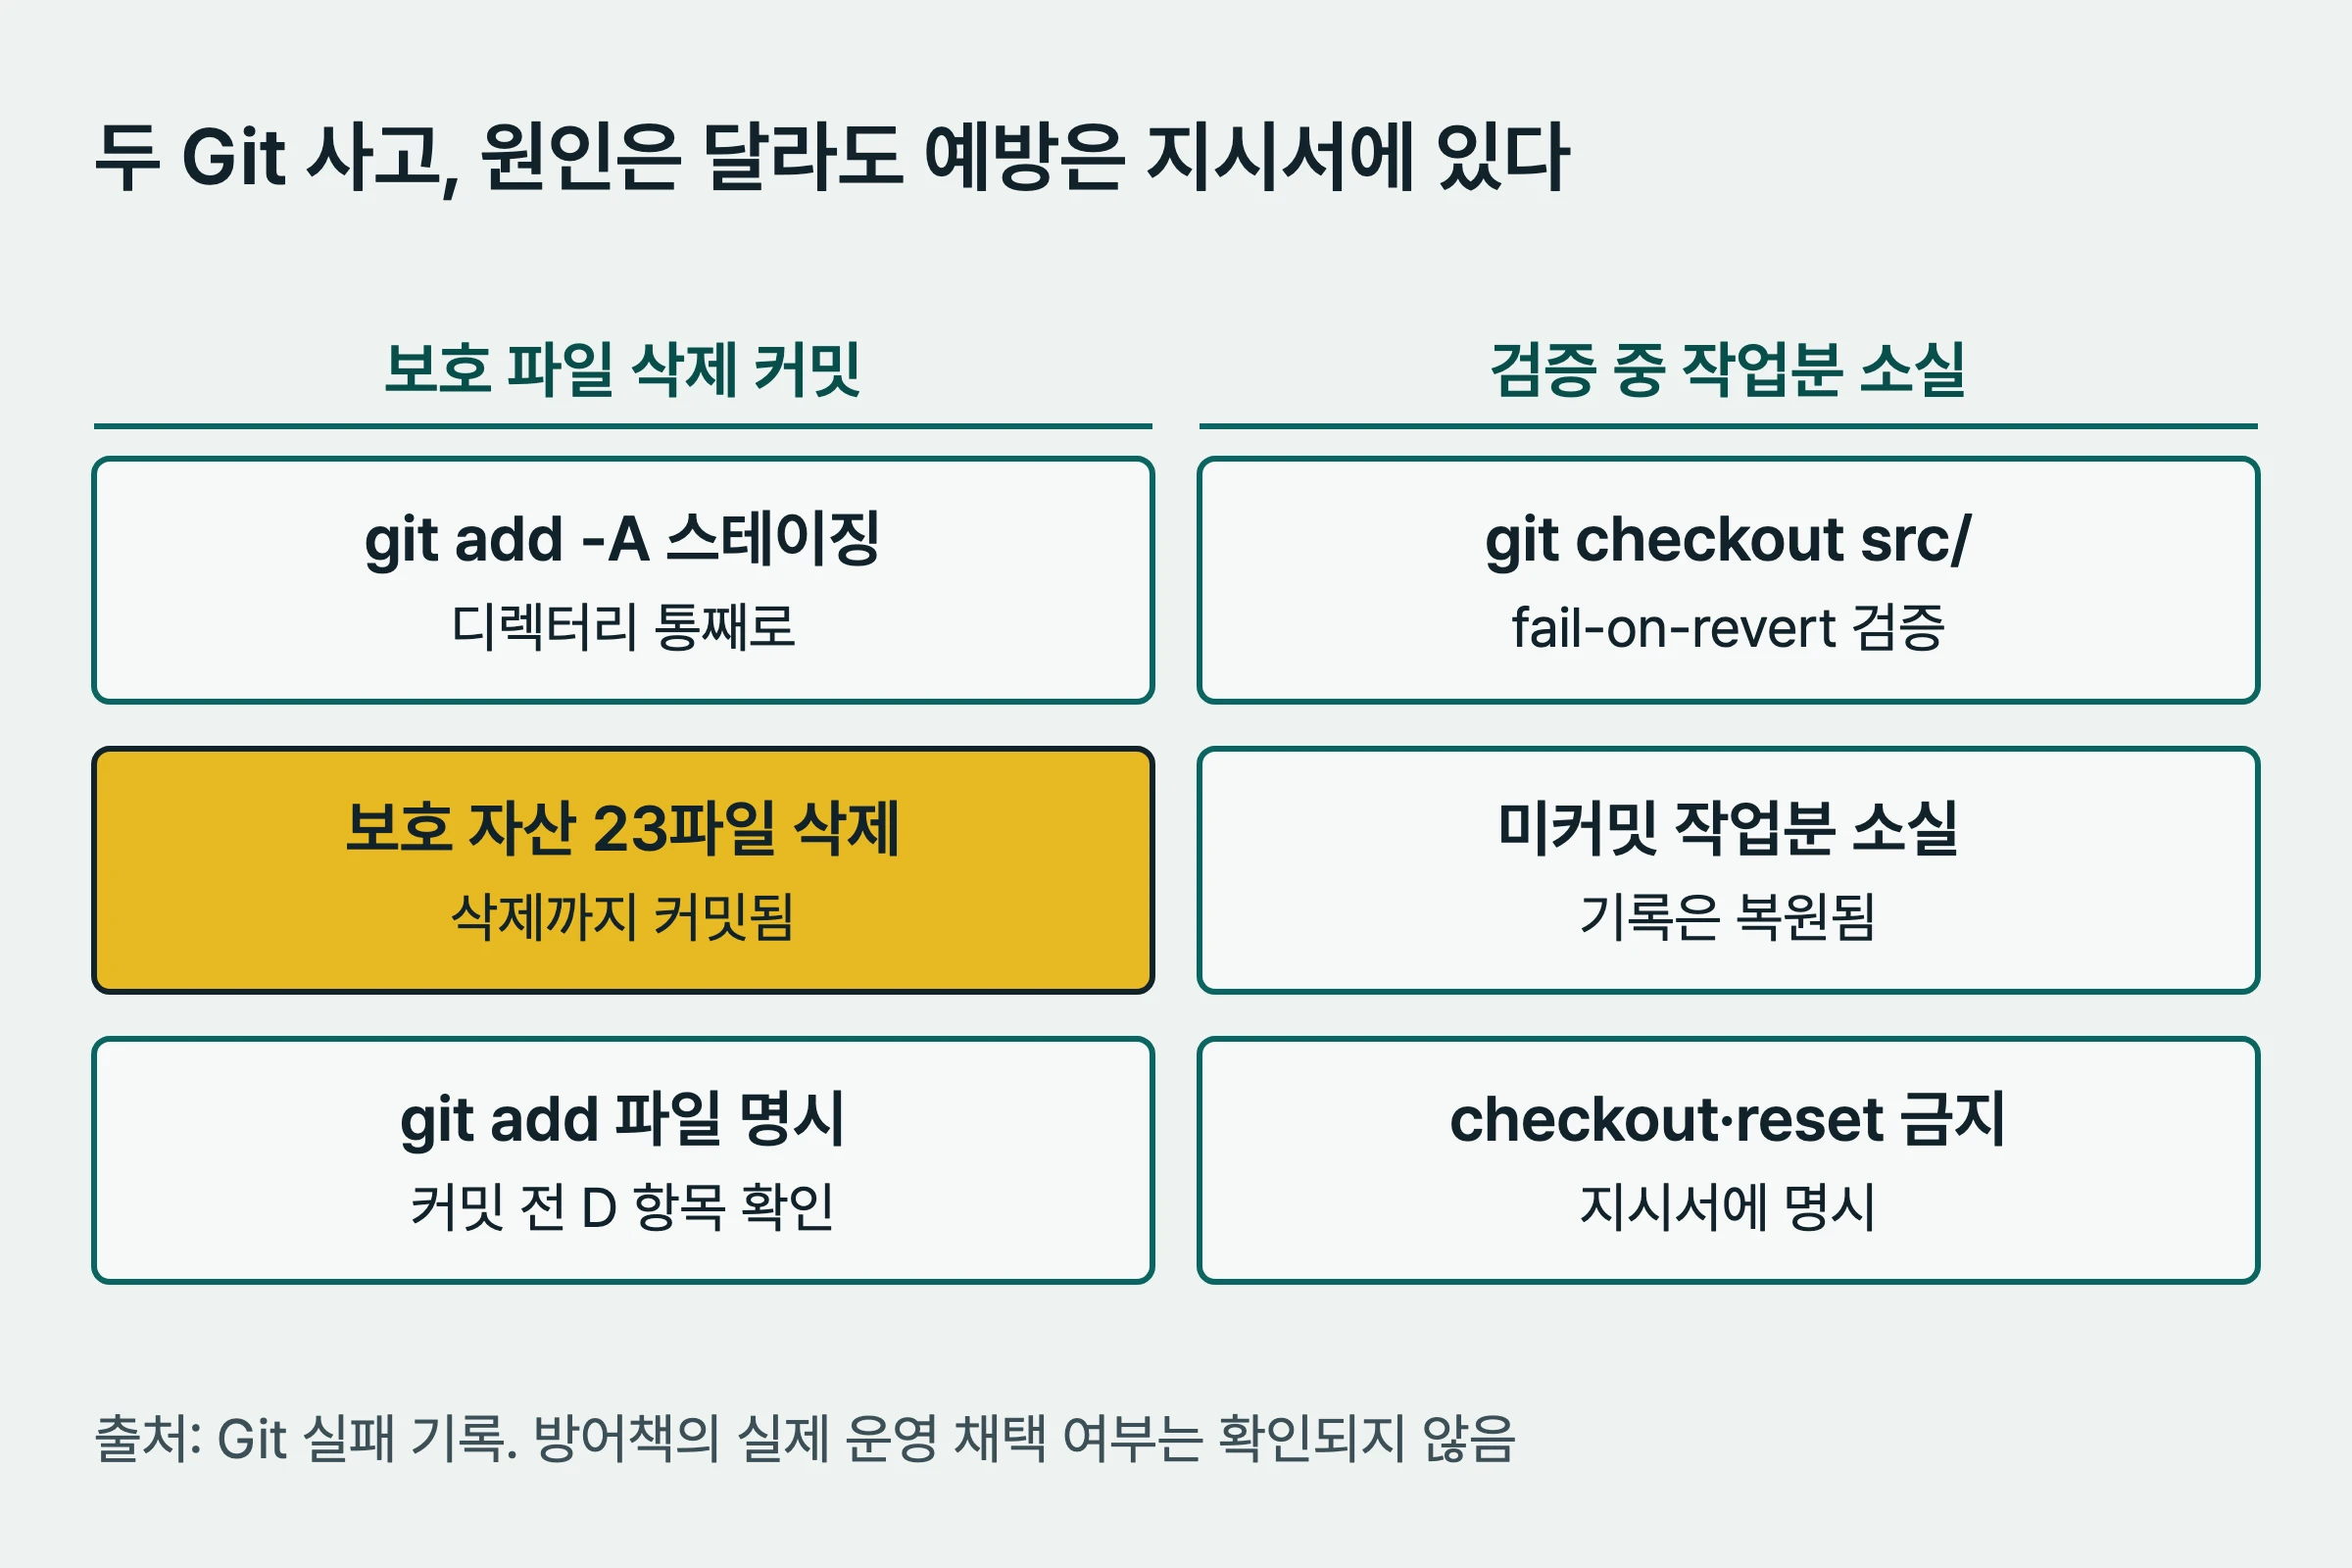
Git 실패 기록에는 git add -A로 디렉터리를 스테이징하다가 보호 자산 23파일의 삭제까지 함께 커밋한 사고가 남아 있다.
작업트리에서 해당 디렉터리를 지운 것은 서브에이전트였지만, 메인 컨텍스트는 어떤 서브에이전트가 무엇을 지웠는지 모르는 상태였다.
기록이 짚은 원인은 광범위한 스테이징이 그 삭제까지 포함했다는 점이며, 서브에이전트가 왜 삭제했는지는 확인되지 않았다.
기록에 남은 복구 방법은 git checkout <sha> -- <path>로 이전 커밋의 해당 경로를 복원한 뒤 재커밋하는 것이었다.
예방 규칙으로는 변경 파일을 git add <file1> <file2>처럼 명시하고, 커밋 직전 예상 밖 삭제를 확인하도록 적혀 있다.
보호 경로를 별도로 점검하고 서브에이전트 지시서에 Git 파일 조작과 직접 삭제 금지를 명시하는 규칙도 함께 남아 있다.
# 실패 기록에 남은 커밋 전 확인 명령
git status --short
git diff --cached --name-status | grep '^D'
여기서 확인하는 대상은 스테이징된 파일 중 D, 즉 삭제 상태인 항목이다.
기록의 점검 기준은 예상하지 못한 삭제가 포함됐는지, 보호 경로가 삭제 대상에 들어갔는지 확인하는 것이다.
이는 실패 기록에 적힌 예방 규칙이며, 이후 모든 커밋에서 실행됐다는 뜻은 아니다.
검증 중 사라진 작업분
다른 Git 실패 기록에는 검증·리뷰 서브에이전트가 git checkout src/를 실행해 커밋하지 않은 작업분을 통째로 날린 사고가 있다.
에이전트는 수정을 잠시 되돌렸을 때 테스트가 실패하는지 확인하는 fail-on-revert 검증을 하려 했다.
그 과정에서 작성자의 미커밋 작업분까지 사라졌고, 기록은 복원됐지만 위험한 상황이었다고 적는다.
두 사고 모두 광범위한 Git 명령이 원인이었고, 기록이 가리키는 예방은 명령 범위를 좁히고 서브에이전트 지시서에 금지 사항을 적는 것이다.
기록에 적힌 방어책은 검증 지시서에 작업트리 대상 git checkout/reset/stash 금지를 명시하고, 파일을 직접 임시 수정한 뒤 복원하는 방식만 허용하는 것이다.
대안으로는 검증 전에 작성자의 작업분을 먼저 커밋하는 방법이 제시돼 있다.
이 기록만으로 어느 방어책을 실제 운영에 채택했는지까지 확인할 수는 없다.
게이트 우회 기록의 네 라운드
게이트 우회 기록은 이 사례들을 “게이트가 걸려 있다고 믿었는데 실제로는 우회 가능했던 사례들”로 요약한다.
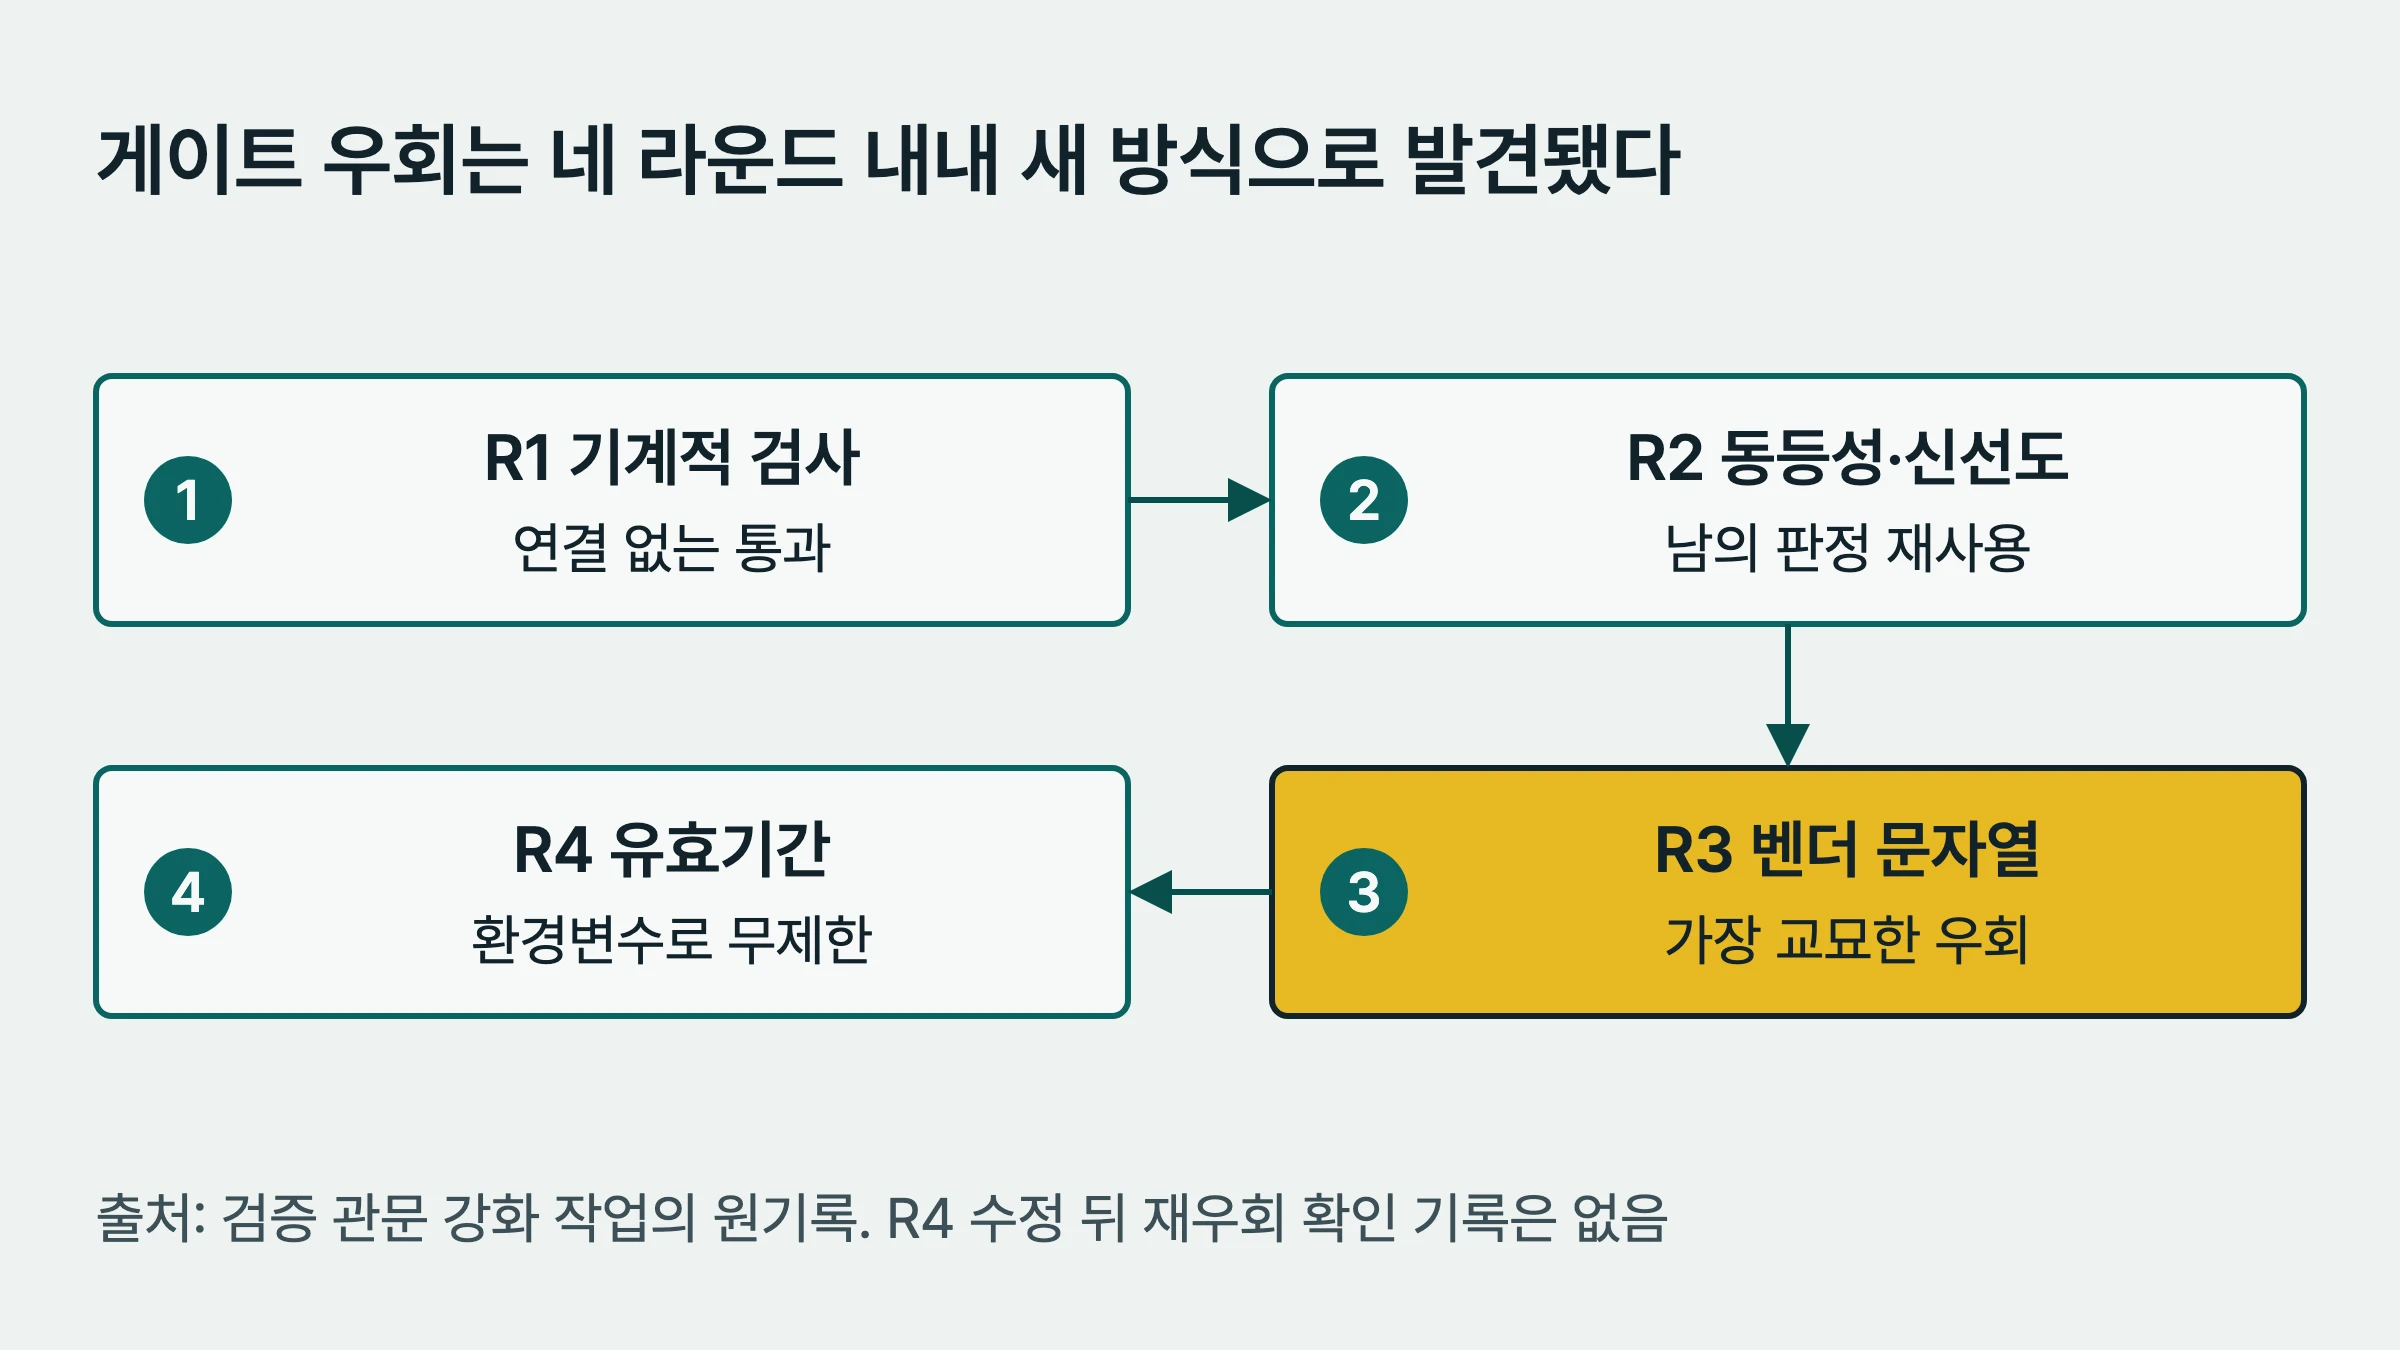
게이트는 라운드마다 다른 빈틈이 드러났고, 그중 이름 속 벤더 문자열을 신뢰한 R3이 가장 교묘했다는 기록이다.
검증 관문을 강화하는 작업의 원기록에는 네 라운드(R1~R4)가 남아 있다.
다른 벤더와 별도 컨텍스트에서 우회 방법을 찾는 역할이 라운드마다 문제를 발견했다고 기록돼 있다.
각 라운드에서 빠져 있던 판정 조건은 다음과 같다.
라운드
기록된 우회 문제
R1
기계적 검사만으로 통과할 수 있었고, 검증 결과와 대상의 연결이 없었으며, 실패가 누적되면 자동 통과하는 동작이 있었다.
R2
검증 대상의 동등성과 결과의 신선도 검사가 빠져, 다른 파일의 판정이나 오래된 판정을 재사용할 수 있었다.
R3
작업 이름에 벤더 문자열이 섞이면 한 벤더의 검증을 두 벤더가 충족한 것으로 인식했다.
R4
검증 유효기간을 환경변수로 무제한 설정할 수 있어 아주 오래된 판정을 재사용할 수 있었다.
원기록은 R3을 가장 교묘한 우회로 적었다.
작업 이름에 들어간 벤더 문자열을 실제 검증 벤더의 식별값처럼 읽은 것이 문제였다.
기록된 수정은 판정 파일 이름을 {slug}.{step}.{vendor}.verdict로 구조화하고, 벤더와 단계는 해당 조각의 값이 정확히 같은지 비교하도록 하는 것이었다.
R4의 수정 기록은 검증 유효기간에 max(1, min(parsed, 24*3600))을 적용하는 것이다.
환경변수로 받은 값에도 최대 24시간의 상한을 적용하도록 했다.
수정 뒤 재우회 시도에서 문제가 없었음을 확인한 기록까지 있는 것은 아니므로, 여기서는 발견된 문제와 기록된 수정까지만 다룬다.
MCP 타임아웃과 빈 응답
MCP 경유 호출의 실패 기록에는 같은 모델이 호출 경로에 따라 다른 결과를 낸 사례가 있다.
MCP 경유 호출은 정확히 300초 뒤 타임아웃했고, CLI 직접 호출은 약 12초 만에 성공했다.
권한 플래그 제거와 모델 변경은 효과가 없었다고 기록돼 있다.
기록된 원인은 자식 프로세스의 표준입력 상속이었다.
MCP 서버의 표준입력이 JSON-RPC 파이프로 점유된 상태에서 자식 프로세스가 그 파이프를 상속해 입력 대기로 멈췄다.
해결은 자식 프로세스를 실행하는 subprocess.run 호출에 stdin=subprocess.DEVNULL을 명시하는 것이었다.
같은 실패 기록에는 CLI가 빈 표준출력과 종료 코드 0으로 끝난 사례도 있다.
당시 원인은 사용량 한도 초과 오류가 벤더의 별도 로그 파일에만 기록되고, 표준출력은 비어 있는 채로 종료되는 동작이었다.
기록은 이 경우 설정 변경으로 해결할 수 없었으며, 구독 상향이나 한도 리셋 대기가 선택지였다고 적는다.
폴백 뒤에도 유효한 검증인가
한도 초과 뒤 대체 모델로 전환하는 폴백에서도 검증 전제가 깨진 기록이 있다.
검증 벤더의 한도가 소진되자 MCP가 실패로 중단하지 않고 작성자와 같은 벤더 계열의 모델로 조용히 전환해 PASS를 반환했다.
작성자와 검증자를 다른 벤더 계열로 나눈다는 전제가 깨졌지만, 겉으로는 정상 통과로 보였다고 기록돼 있다.
이 사례의 교훈으로 적힌 것은 폴백 모델이 어느 벤더 계열인지 확인하고, 대체 검증에는 degraded 표시를 명시적으로 남겨야 한다는 규칙이다.
여기서 degraded는 원래 검증 구성을 그대로 충족하지 못한 대체 운영 상태를 가리킨다.
기록의 기준은 작성자와 같은 계열로 전환한 사실을 숨긴 PASS를 정상적인 교차 벤더 검증으로 신뢰하지 않는 것이다.
운영 노트에 정리된 한도 소진 대응 순서는 벤더 로그 확인, 소진된 벤더 비활성화, 기계적 검사와 별도 컨텍스트의 적대적 검토를 통한 degraded 운영, 복구 후 재활성화다.
적대적 검토는 우회 방법을 찾는 역할을 따로 맡기는 검토를 뜻한다.
이 순서는 노트의 운영 절차이며, 앞선 폴백 사고가 그 절차로 복구됐다는 증거는 아니다.
노트에 정리된 점검 기준
운영 노트는 작업 시작 전에 확인할 기준을 다음과 같이 정리한다.
작업을 맡길 때의 금지 문구뿐 아니라, 완료 보고 뒤 실제 삭제 상태를 확인하는 절차도 포함한다.
이 목록은 노트의 점검 기준이며, 수행 이력이나 재발 방지 효과를 입증하는 목록은 아니다.
검증 MCP가 권한 허용 목록에 포함돼 있는지 확인한다.
설정된 모델 ID가 최신인지 확인한다.
서브에이전트 지시서에 Git 파일 조작 금지를 명시한다.
커밋 전에 git diff --cached --name-status | grep '^D'로 예상 밖 삭제를 확인한다.
검증 벤더의 사용량 한도 상태를 확인한다.
삭제·정리가 포함될 수 있는 위임에는 “삭제 금지, 추가·수정만”을 명시하고, 완료 보고 뒤 git status로 삭제 상태를 직접 확인한다.
아직 댓글이 없습니다.