Windows 대화형 세션에서 통과한 CLI 하네스가 SSH에서 실패한 이유와 수정 기록
Windows 대화형 세션에서 확인한 CLI 하네스가 SSH에서는 자격 증명 읽기 오류 1312와 node_repl DLL 오류를 만났다. 세션별 결과와 중계 작업의 수정, 남은 한계를 기록한다.
macOS에서 Windows로 CLI 에이전트 하네스를 옮기는 분이라면 데스크톱에서 통과한 점검을 SSH에서도 다시 나눠 확인해야 한다. 내가 남긴 기록에서는 자격 증명 직접 읽기가 SSH에서 오류 1312를 냈고, node_repl 커널은 DLL 초기화 오류로 종료됐다. 이후 로그인한 사용자 세션의 제한된 예약 작업으로 자격 증명 읽기를 중계했고 SSH에서 다시 점검했다. 이 글은 훅, MCP 서버, 자격 증명 조회와 모델 라우팅을 옮긴 그 사례의 관찰과 한계를 다룬다. 이 글은 작성자의 작업 기록을 바탕으로 GPT 모델이 초안을 작성했고, 별도의 Claude 검토가 기록과 사실을 대조했다.
표지 이미지는 글의 요점을 시각화한 개념 이미지(AI 생성)다.
옮긴 구성과 대화형 세션의 결과
기록: 나는 Claude 쪽과 Codex 쪽의 설정, 훅, 플러그인 파일을 Windows에서 실행할 수 있도록 옮기는 작업을 진행했다. 변경은 병합됐고 Windows 장비에 활성화됐다. CLI 하네스는 명령줄 에이전트 주변에서 설정과 훅, 도구 연결, 모델 선택을 묶어 동작시키는 구성이다. 이 글에서 MCP는 에이전트가 외부 도구 서버에 연결하는 경로를 뜻한다. 대상 서버에는 node_repl과 또 하나의 MCP 서버가 있었다.
기록: 활성 파일을 원본 리비전과 비교했을 때 Claude 파일 58개와 Codex 파일 28개가 각각 일치했고 불일치는 없었다. 플러그인 캐시 파일 16개도 일치했다. 기존 인증 파일의 해시와 신뢰 설정은 보존됐다. 파일이 원본과 같다는 결과는 설치된 내용의 확인이다. 그것만으로 모든 로그인 환경에서 실행까지 성공했다는 뜻은 아니다.
기록: 사용자는 명시적인 백업을 만들지 않는 조건을 정했다. 작업 중 CLI가 Mac에 백업 하나, Windows에 백업 둘을 자동으로 만들었다. 생성 시각이 일치하는 것을 확인한 뒤 이 백업들을 제거했고, 기존 백업은 남겼다. Mac에서 이미 수정돼 있던 설정도 건드리지 않았다. 이 구분은 원래 있던 사용자 자료와 작업 중 자동 생성된 자료를 같은 것으로 취급하지 않기 위한 기록이다.
기록: Windows 전용 격리 환경의 테스트용 구성인 픽스처를 고친 뒤 셸 테스트는 Claude 9개와 Codex 4개, 모두 13개가 통과했다. bun test ./mods/는 79개 통과, 0개 실패였다. 앞서 실행한 bun test mods/는 설치된 플러그인 캐시 안의 테스트까지 찾아 실패했다. 나는 그 실행을 성공 근거로 세지 않았다. 비슷한 명령이라도 실제로 발견한 테스트 범위가 달랐다는 점이 기록에 남았다.
기록: 자격 증명 관리자에서 쓰고 다시 읽는 왕복 결과는 일치했다. 모델 라우팅은 요청을 처리할 경로를 고르는 과정이다. 1차 호스팅 라우팅 서비스는 385ms에 응답했고, 1차 실패를 강제했을 때 로컬 라우터는 313ms에 응답했다. 두 계층이 모두 오프라인이면 정적 규칙으로 넘어갔다. Codex 플래그 치환과 자문 전용 모델로의 자동 라우팅 거부도 확인됐다.
해석: 이 자격 증명과 라우팅 점검이 어느 세션에서 실행됐는지는 1차 기록에 없다. 뒤의 SSH 기록에 자격 증명 직접 읽기 문제가 남아 있으므로 대화형 세션에서 했을 가능성이 있지만, 이는 추정이다. 따라서 자격 증명 왕복 일치를 대화형 세션의 확정 결과나 SSH의 성공으로 옮겨 적지 않는다. 응답 시간 역시 해당 실행에서 관찰한 값이며 일반적인 성능을 뜻하지 않는다.
기록: 두 MCP 서버는 초기화와 도구 목록 조회를 마쳤다. Windows 대화형 사용자 세션에서 node_repl은 {"harness":"ok","sum":4}를 반환했다. Windows의 네이티브 Codex 프로필도 같은 답을 냈다. 도구 목록이 보이는 것과 실제 도구 호출이 성공하는 것은 서로 다른 관찰이다. 이 기록에는 두 단계가 모두 있지만, 실제 호출 성공의 세션 범위는 명시된 대화형 사용자 세션이다.
기록: 당시 Claude 자체 추론은 주간 429 제한으로 10월 21일 14:00 KST까지 막혔다. 사용자 승인 후 별도의 독립 리뷰어가 검토했다. 테스트 점수는 8/8/8/9/9, 로직 점수는 8/7/7/8/8이었다. 차단 항목과 미검토 항목은 없었다. 배포 설정 보존, 저널 기록, 오래된 경로와 무시된 파일의 충돌 방지에 관한 발견을 수정했고 Windows 픽스처 회귀도 다시 확인했다. 리뷰는 제공된 자료를 평가하며 실행된 테스트를 대신하지 않는다.
SSH에서 실패한 것
기록: 후속 작업에서 공개 키로 로그인한 SSH 세션이 직접 CredReadW를 호출하면 오류 1312가 계속 반환됐다. 앞의 왕복 일치 기록과 함께 놓으면 실행한 세션을 지정하는 일이 중요해진다. 앞의 기록은 세션 종류를 밝히지 않았고, 이 후속 기록은 SSH에서 직접 읽은 결과를 밝힌다. 두 관찰을 하나의 전역적인 성공이나 실패로 합칠 수 없다.
외부 근거: CredReadW function (wincred.h)는 현재 토큰의 로그온 세션에 연결된 자격 증명 집합을 사용한다고 설명한다. 로그온 세션은 사용자 인증과 연결된 세션이다. 문서는 해당 세션이 없거나 연결된 자격 증명 집합이 없을 때의 ERROR_NO_SUCH_LOGON_SESSION을 이름으로 설명한다. 네트워크 로그온 세션에는 연결된 자격 증명 집합이 없다고도 적는다. 조회 2026-11-07.
해석: 나는 해당 문서에서 숫자 1312를 찾지 못했다. 숫자 1312는 내 작업 기록에서 가져왔다. 공개 키 SSH 로그온에 자격 증명 집합이 없을 가능성은 가설로 생각할 수 있다. 그러나 기록은 이 SSH 로그온이 네트워크 로그온이라고 분류하지 않는다. 문서의 일반 설명과 이 장비에서 관찰한 오류 사이의 원인을 확정할 근거도 없다.
기록: SSH의 node_repl 커널은 DLL 초기화 오류로 종료됐다. 기록은 이 환경을 SSH의 “session 0”이라고 불렀다. 세션 0은 Windows 서비스가 실행되는 세션을 가리킨다. 오류 메시지와 세션에 관한 표기는 관찰된 기록이지만 DLL 초기화가 실패한 원인은 기록되지 않았다. 대화형 세션에서 같은 도구가 답했다는 사실도 그 원인을 알려 주지는 않는다.
외부 근거: Interactive Services - Win32 apps에 따르면 Windows Vista부터 서비스는 사용자와 직접 상호 작용할 수 없고 모든 서비스는 터미널 서비스 세션 0에서 실행된다. 대화형 서비스의 사용자 인터페이스는 세션 0에 연결된 사용자에게만 보이며, 대화형 사용자가 세션 0에 연결돼 있다는 보장은 없다. 문서가 설명하는 NoInteractiveServices 기본값은 1이다. 조회 2026-11-07.
해석: 이 문서는 서비스와 대화형 사용자 사이의 세션 경계를 이해하는 자료다. 이 장비에서 node_repl의 DLL 오류가 왜 발생했는지는 설명하지 않는다. SSH 기록이 사용한 세션 표현만으로 DLL 원인이나 자격 증명 로그온 유형을 단정하지 않는다.
대화형 세션에서 통과한 점검은 SSH 세션의 성공을 증명하지 않는다. 각 세션에서 실행한 결과와 기록이 없는 부분을 따로 남긴다.
| 점검 | 대화형 세션 | SSH 세션(수정 전) | SSH 세션(수정 후) |
|---|---|---|---|
| 자격 증명 읽기 | 왕복 일치, 세션 종류 기록 없음 | 직접 CredReadW 1312 | 중계로 두 로그인에서 각각 두 번 일치 |
| 라우팅 지연과 대체 경로 | 385ms / 313ms / 정적 규칙, 세션 종류 기록 없음 | 기록 없음 | 467ms / 435ms / 정적 규칙 |
| node_repl | harness ok, sum 4 | DLL 초기화 오류로 커널 종료 | 42 / 43 / 42 / runtime-ok |
| Git 자격 증명 | 기록 없음 | 기록 없음 | SSH Git Credential Manager 인증 사용 불가 |
기록된 결과 정리, 원본 로그 아님:
대화형 node_repl: {"harness":"ok","sum":4}
SSH node_repl: 계산 42 / 상태 유지 43 / 자식 Node 실행 42 / 파일 쓰기·읽기·삭제 runtime-ok
1차 라우팅 기록(세션 종류 미상): 1차 385ms / 대체 313ms / 정적 규칙
SSH 수정 후 라우팅: 1차 467ms / 대체 435ms / 정적 규칙
해석: 표에서 기록 없음은 실패를 뜻하지 않는다. 그 칸을 채울 만한 관찰이 제공되지 않았다는 뜻이다. 반대로 수정 후의 SSH 자격 증명 결과는 직접 호출의 성공이 아니다. 뒤에 설명할 제한된 중계를 통과한 읽기 결과다. 같은 기능 이름 아래 놓여 있어도 경로가 다르므로 그 차이를 보존해야 한다.
중계 수정과 적용 범위
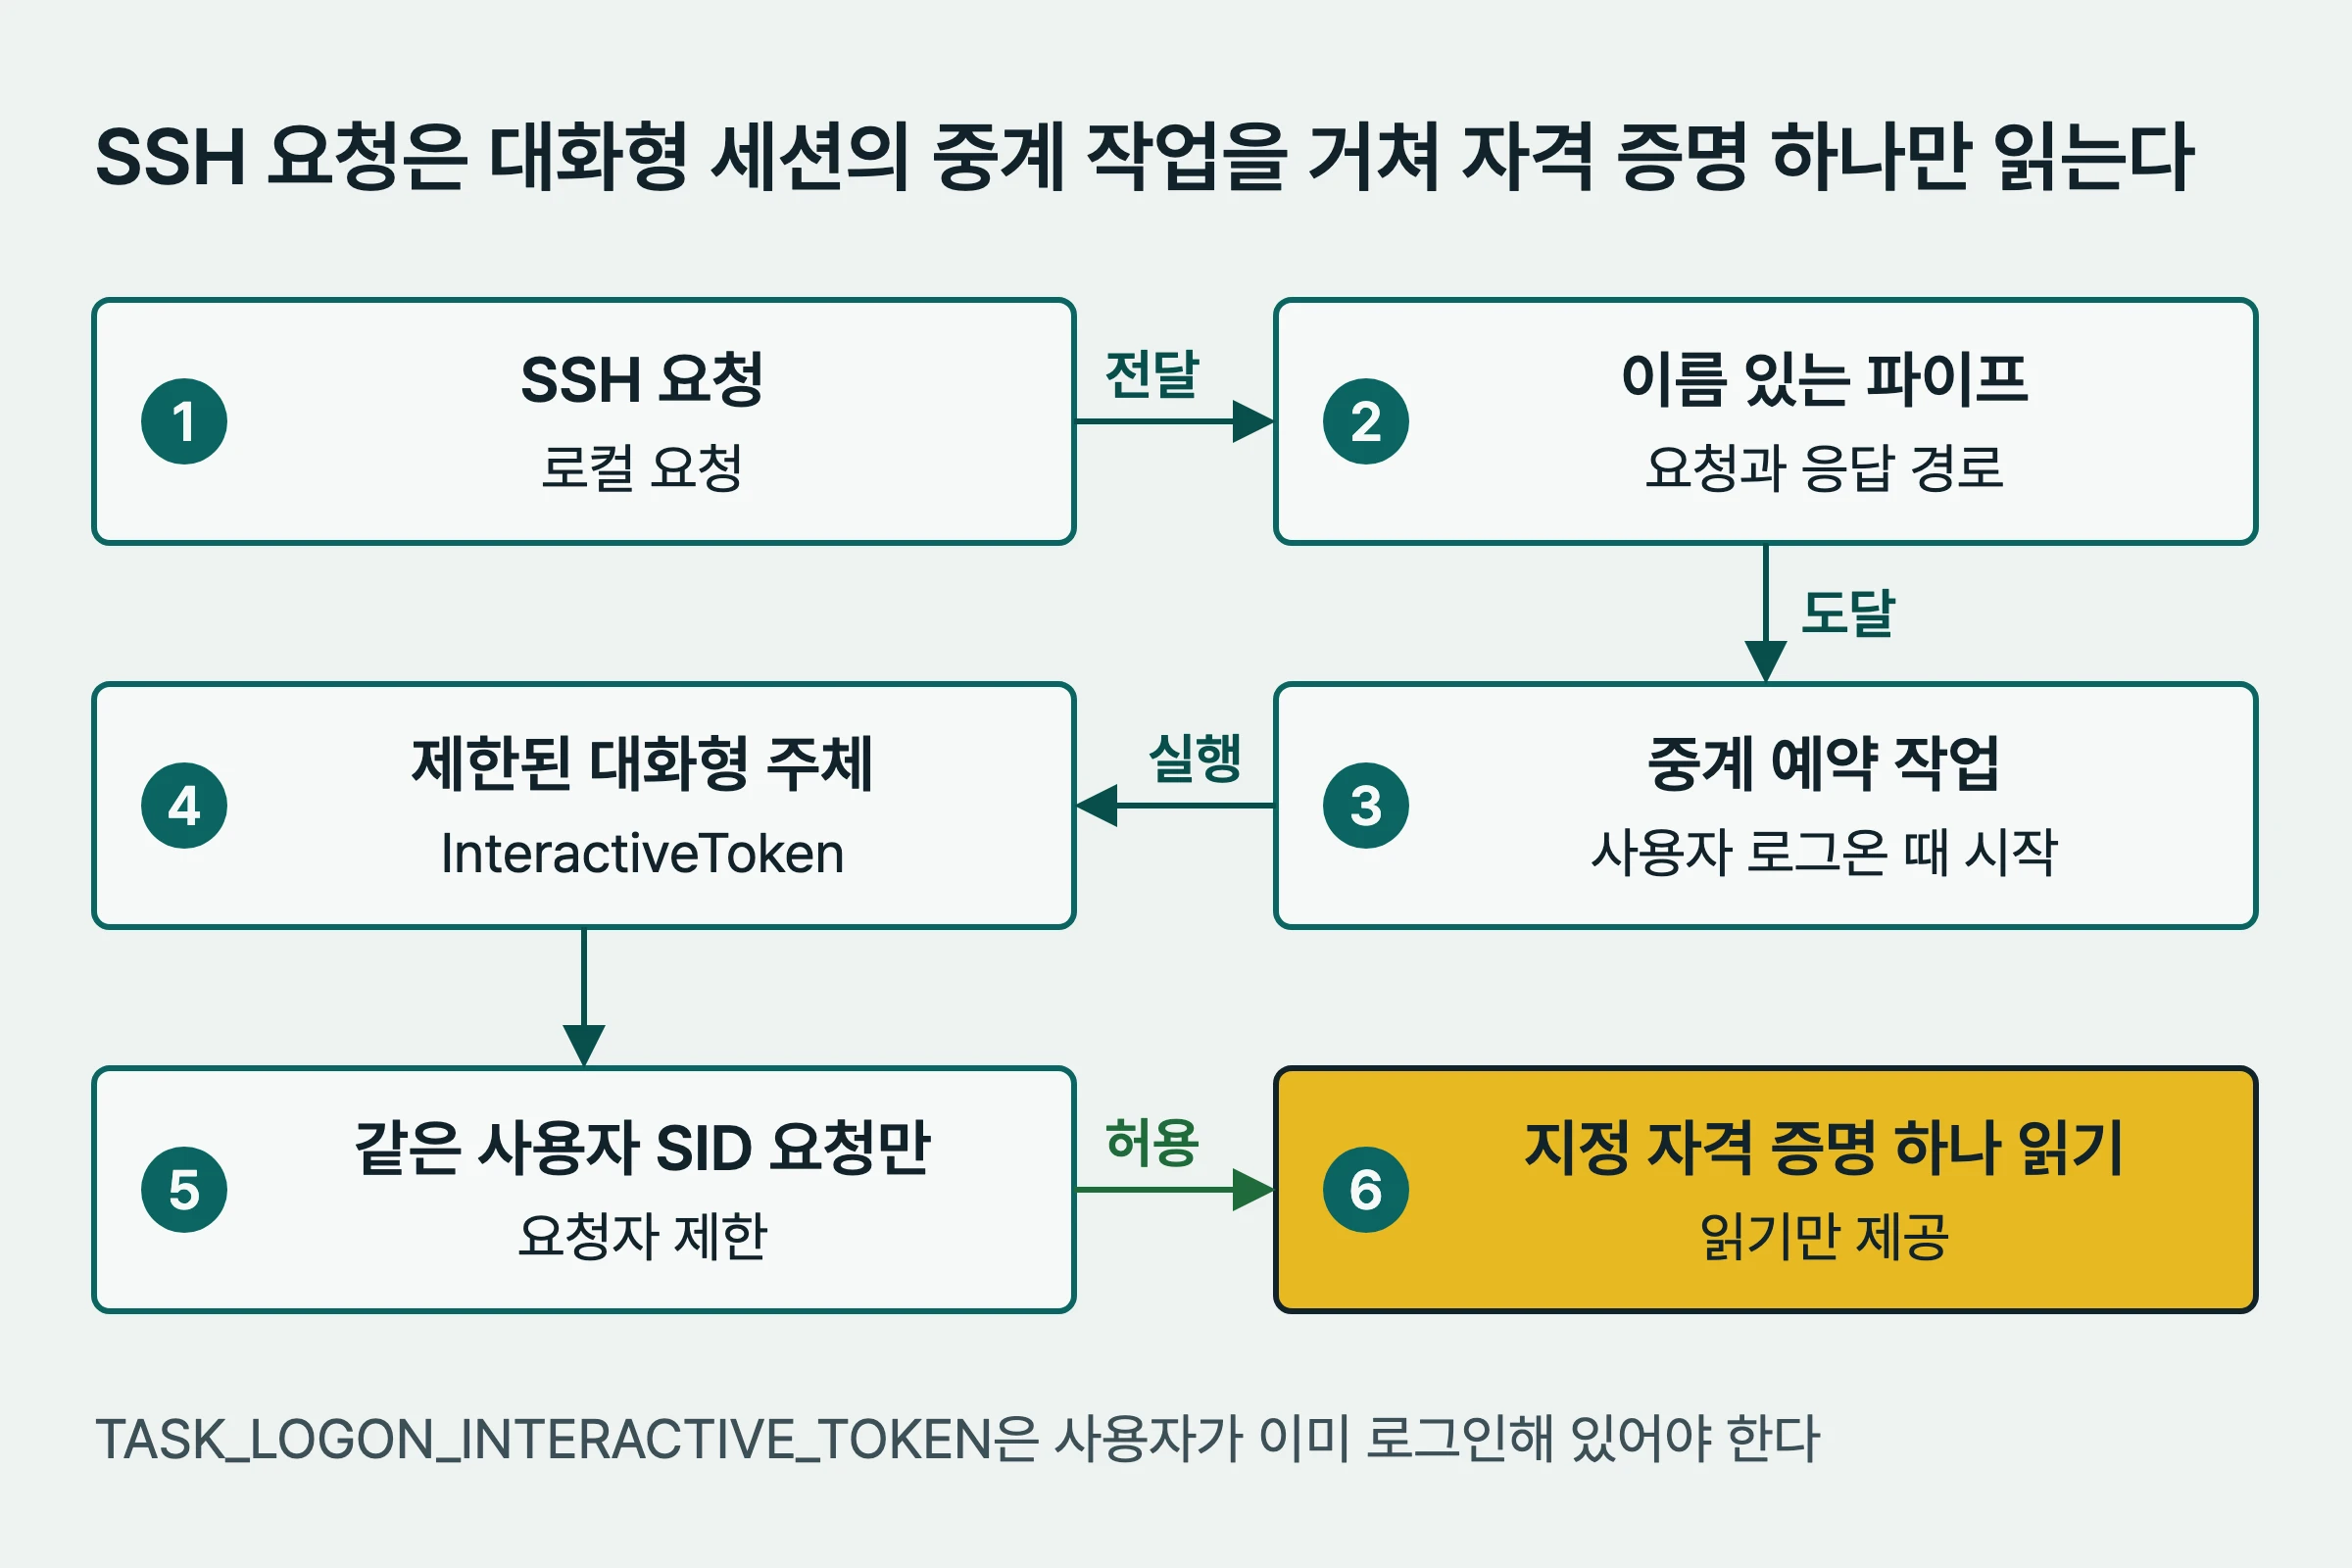
기록: 해결에는 자격 증명 중계 예약 작업을 설치했다. 이 작업은 사용자 로그온 때 시작되며 제한된 InteractiveToken 주체로 실행된다. 작업 상태에는 Limited, Interactive, 로그온 트리거가 기록됐다. 주체는 작업을 실행하는 보안 문맥이다. 중계는 같은 사용자 SID에서 온 로컬 요청에 대해서만 미리 지정된 자격 증명 하나의 읽기를 제공한다. SID는 Windows에서 사용자 같은 보안 주체를 식별하는 값이다.
외부 근거: Principal.LogonType property는 TASK_LOGON_INTERACTIVE_TOKEN의 값이 3이고 사용자가 이미 로그인해 있어야 한다고 설명한다. 작업은 기존 대화형 세션에서만 실행된다. 조회 2026-11-07. 해석: 이 조건은 중계가 로그인한 대화형 사용자에게 의존한다는 기록과 맞닿아 있다. 사용자가 로그인하지 않은 환경을 해결했다는 근거는 되지 않는다.
기록: SSH 요청은 이름 있는 파이프를 통해 중계 작업에 도달한다. 이름 있는 파이프는 프로세스 사이에서 요청과 응답을 주고받는 통신 경로다. 작업이 읽을 수 있는 대상은 고정한 자격 증명 하나뿐이다. 중계가 읽기 결과를 전달하는 경로와 SSH에서 직접 CredReadW를 호출하는 경로는 다르다. 직접 호출의 1312가 해결됐다고 적을 수 없는 이유다. 아래 그림은 SSH 요청이 파이프를 거쳐 대화형 세션의 작업에 도달하고 지정된 자격 증명 하나만 읽는 경로를 나타낸다.
기록: 서로 다른 SSH 로그인 둘에서 각각 자격 증명을 두 번 읽었고 값은 일치했다. 값 자체는 기록에서 공개할 필요가 없다. 설치된 작업을 중지하면 중계는 실패 폐쇄로 동작했다. 실패 폐쇄는 필요한 조건이 충족되지 않을 때 접근을 허용하는 대신 요청을 실패시키는 방식이다. 작업을 다시 시작한 뒤 반복 읽기는 일치했다.
기록: 같은 설치 주기 점검에서 중복 서버는 거부됐다. 쓰기 요청과 알 수 없는 요청도 거부됐으며, 잘못된 형식의 요청을 받은 뒤에도 중계는 계속 실행됐다. 이 결과는 읽기만 제공한다는 제한과 실패 시 동작을 살핀 기록이다. 특정 설치에서 수행한 점검으로 읽어야 하며 모든 가능한 요청과 환경에 대한 보증은 아니다.
기록: 수정 후 SSH의 node_repl은 계산 결과 42를 냈고 상태를 유지해 43을 냈다. 자식 Node 실행 결과는 42였고 파일 쓰기, 읽기, 삭제 결과는 runtime-ok였다. Codex CLI 실행은 종료 코드 0이었으며 실제 MCP 호출은 정확히 한 번이었다. 이벤트 스트림에는 네이티브 Codex가 설정된 node_repl 서버의 js를 호출하고 42를 받은 내용이 남았다. 초기화만 통과한 결과와 실제 호출 결과를 구분할 수 있다.
기록: node_repl에는 사용자의 전체 접근 정책을 반영해 --disable-sandbox가 추가됐다. 해석: 이전 DLL 오류가 사라진 데 이 플래그가 기여했는지, 중계가 기여했는지, 또는 어느 쪽 때문인지 기록은 분리하지 않았다. 두 변경 뒤의 성공을 각각의 단독 효과로 설명할 수 없다. DLL 오류의 원인도 여전히 미확인이다.
기록: SSH 라우팅에서는 1차 호스팅 라우팅 서비스가 467ms, 1차 실패 뒤 로컬 라우터가 435ms에 응답했다. 두 계층이 모두 실패하면 정적 규칙으로 넘어갔다. 실제 설치 상태의 셸 테스트는 Claude 10개와 Codex 4개, 모두 14개였다. mods 테스트는 79개 통과, 0개 실패였다. 이는 후속 기록의 결과이며 글을 쓰며 새로 실행한 결과가 아니다.
해석: 중계의 대상과 요청자를 제한한 설계는 범용 자격 증명 관리자 해결책과 다르다. 로그인한 사용자가 필요하고, 같은 사용자 SID의 로컬 요청만 다루며, 지정한 자격 증명 하나만 읽는다. 자격 증명이 어느 계정에 속하는지 구분하는 문제는 자격 증명의 계정 귀속에 관한 글에서 따로 살펴볼 수 있다.
실패한 리뷰가 바꾼 설계
기록: 첫 테스트 리뷰는 오류 5에서 대체 경로를 쓰지 않는다는 단언과 오류 1168에서 상태가 없다는 단언을 요구했다. 두 단언은 추가됐다.
해석: 테스트에 성공 사례만 있으면 요청이 실패했을 때 다른 경로로 계속 진행하는지 놓칠 수 있다. 이 리뷰는 특정 오류에 대한 기대를 명시하도록 요구한 것으로 읽는다.
기록: 첫 로직 리뷰는 스테이징된 변경이 사라질 수 있는 문제, 사용자가 수정한 캐시 파일을 덮어쓸 수 있는 문제, 검증과 원자적 교체 사이의 경쟁 상태를 지적했다. 스테이징은 반영 대상으로 준비한 변경을 뜻한다. 원자적 교체는 한 파일의 교체를 중간 상태 없이 처리하는 방식이다.
해석: 검증 뒤 교체 전 사이에 대상이 바뀌면 앞선 검증만으로 교체 대상을 보증할 수 없다.
기록: 수정에서는 스테이징 상태와 캐시 파일의 사용자 수정 여부를 확인하도록 했고 교체 구간을 보호했다.
해석: 이 발견들은 중계의 요청 처리뿐 아니라 설치 과정이 기존 작업을 보존하는지도 리뷰 범위에 있었다는 뜻으로 읽는다. 리뷰에서 발견된 위험과 이후 추가된 보호를 함께 남겨야 최종 점수만으로 가려지는 중간 상태를 읽을 수 있다.
기록: 서버의 클라이언트 식별 규칙도 바뀌었다. OpenProcess 오류 5가 관찰된 뒤, 서버는 인증된 파이프 토큰의 SID를 사용하도록 수정됐다. 클라이언트가 서버 프로세스의 SID를 확인하는 검사는 유지됐다. 양쪽의 확인 대상은 다르다. 서버는 요청자의 인증된 파이프 토큰을 보고, 클라이언트는 응답할 서버 프로세스를 확인한다. 오류 관찰과 수정된 규칙을 넘어서 오류의 다른 원인을 추정하지는 않는다.
기록: 후속 리뷰는 배포용 원자적 처리 모듈에서 소스 별칭이 빠진 문제와 표준 입력이 잘릴 때 자격 증명을 덮어쓸 위험을 차단 항목으로 지적했다. 필요한 항목을 정확히 패키징하고 크기를 초과한 입력을 거부하도록 수정했다. 두 문제에 대한 회귀 단언도 추가됐다. 표준 입력의 일부만 받았을 때 그것을 완전한 새 값으로 취급하면 기존 값을 잃을 수 있다는 점이 이 발견의 핵심이다.
기록: 일회성 배포 도구의 TxF 테스트에서는 동시 쓰기와 원자적 교체의 차단, 프로세스 강제 종료 시 롤백, ACL 보존을 확인했다. ACL은 대상에 대한 접근 권한 목록이다. TxF는 이 기록에서 파일별 배포 메커니즘이며 설치된 중계의 런타임 의존성은 아니다. 여러 파일을 한 번에 완전히 바꾸는 보장은 별개다. 일부 파일만 반영된 상태는 저널에 남긴다.
기록: 최종 독립 리뷰의 테스트 점수는 8/8/8/10/7, 로직 점수는 8/8/7/8/8이었다. 차단 항목과 미검토 항목은 없었다. 테스트 리뷰의 회귀 점수 7은 인터페이스 오류에 대한 최초의 의도된 실패가 없어서 해당 동작 단언의 직접 재현 가능성에 한계가 있다는 평가를 반영한다. 실패한 리뷰와 수정 자료는 지우지 않았다. 최종 리뷰 역시 제공된 자료의 평가이며 실제 테스트 실행을 대체하지 않는다.
포팅 점검 목록
권장: 아래는 내가 읽은 작업 기록에서 뽑은 점검 순서다. 이 목록을 글을 쓰면서 실행했다는 뜻은 아니다. 각 항목의 결과에는 실행한 세션과 경로를 함께 적어 두는 편이 관찰 범위를 구분하기 쉽다.
- 대화형 사용자 세션과 실제 사용할 SSH 세션을 나눠 기록한다. 서버의 초기화, 도구 목록과 실제 호출을 각각 구분한다.
- 자격 증명 왕복과 직접 읽기를 확인할 때 호출한 세션을 남긴다. 읽기가 중계를 거쳤다면 직접 호출 결과와 따로 적고 값을 공개하지 않는다.
- 중계가 필요하면 로그인한 사용자라는 전제와 요청자, 읽기 대상, 허용하는 동작을 명확히 한다. 작업 중지, 재시작, 중복 서버와 거부해야 할 요청의 결과도 살핀다.
- 1차 호스팅 라우팅 서비스, 로컬 라우터, 정적 규칙을 구분해 각 실패 조건에서 어떤 경로가 선택되는지 기록한다. 측정 시간은 해당 실행의 관찰로만 남긴다.
- 설치와 교체 전에 사용자의 스테이징된 변경과 수정된 캐시를 살핀다. 검증과 교체 사이에 대상이 바뀌는 구간도 확인한다.
- 리뷰가 요구한 실패 조건과 수정 후 회귀 단언을 보존한다. 설치 파일의 일치, 실행 테스트, 독립 리뷰는 각각 다른 근거로 기록한다.
권장: 대체 경로가 필요한 조건과 실패 폐쇄가 필요한 조건을 나눠 생각할 때는 대체 경로와 실패 폐쇄를 다룬 글도 참고할 수 있다. 관련 작업 기록은 프로그래밍 카테고리에 모았다.
확인하지 못한 것
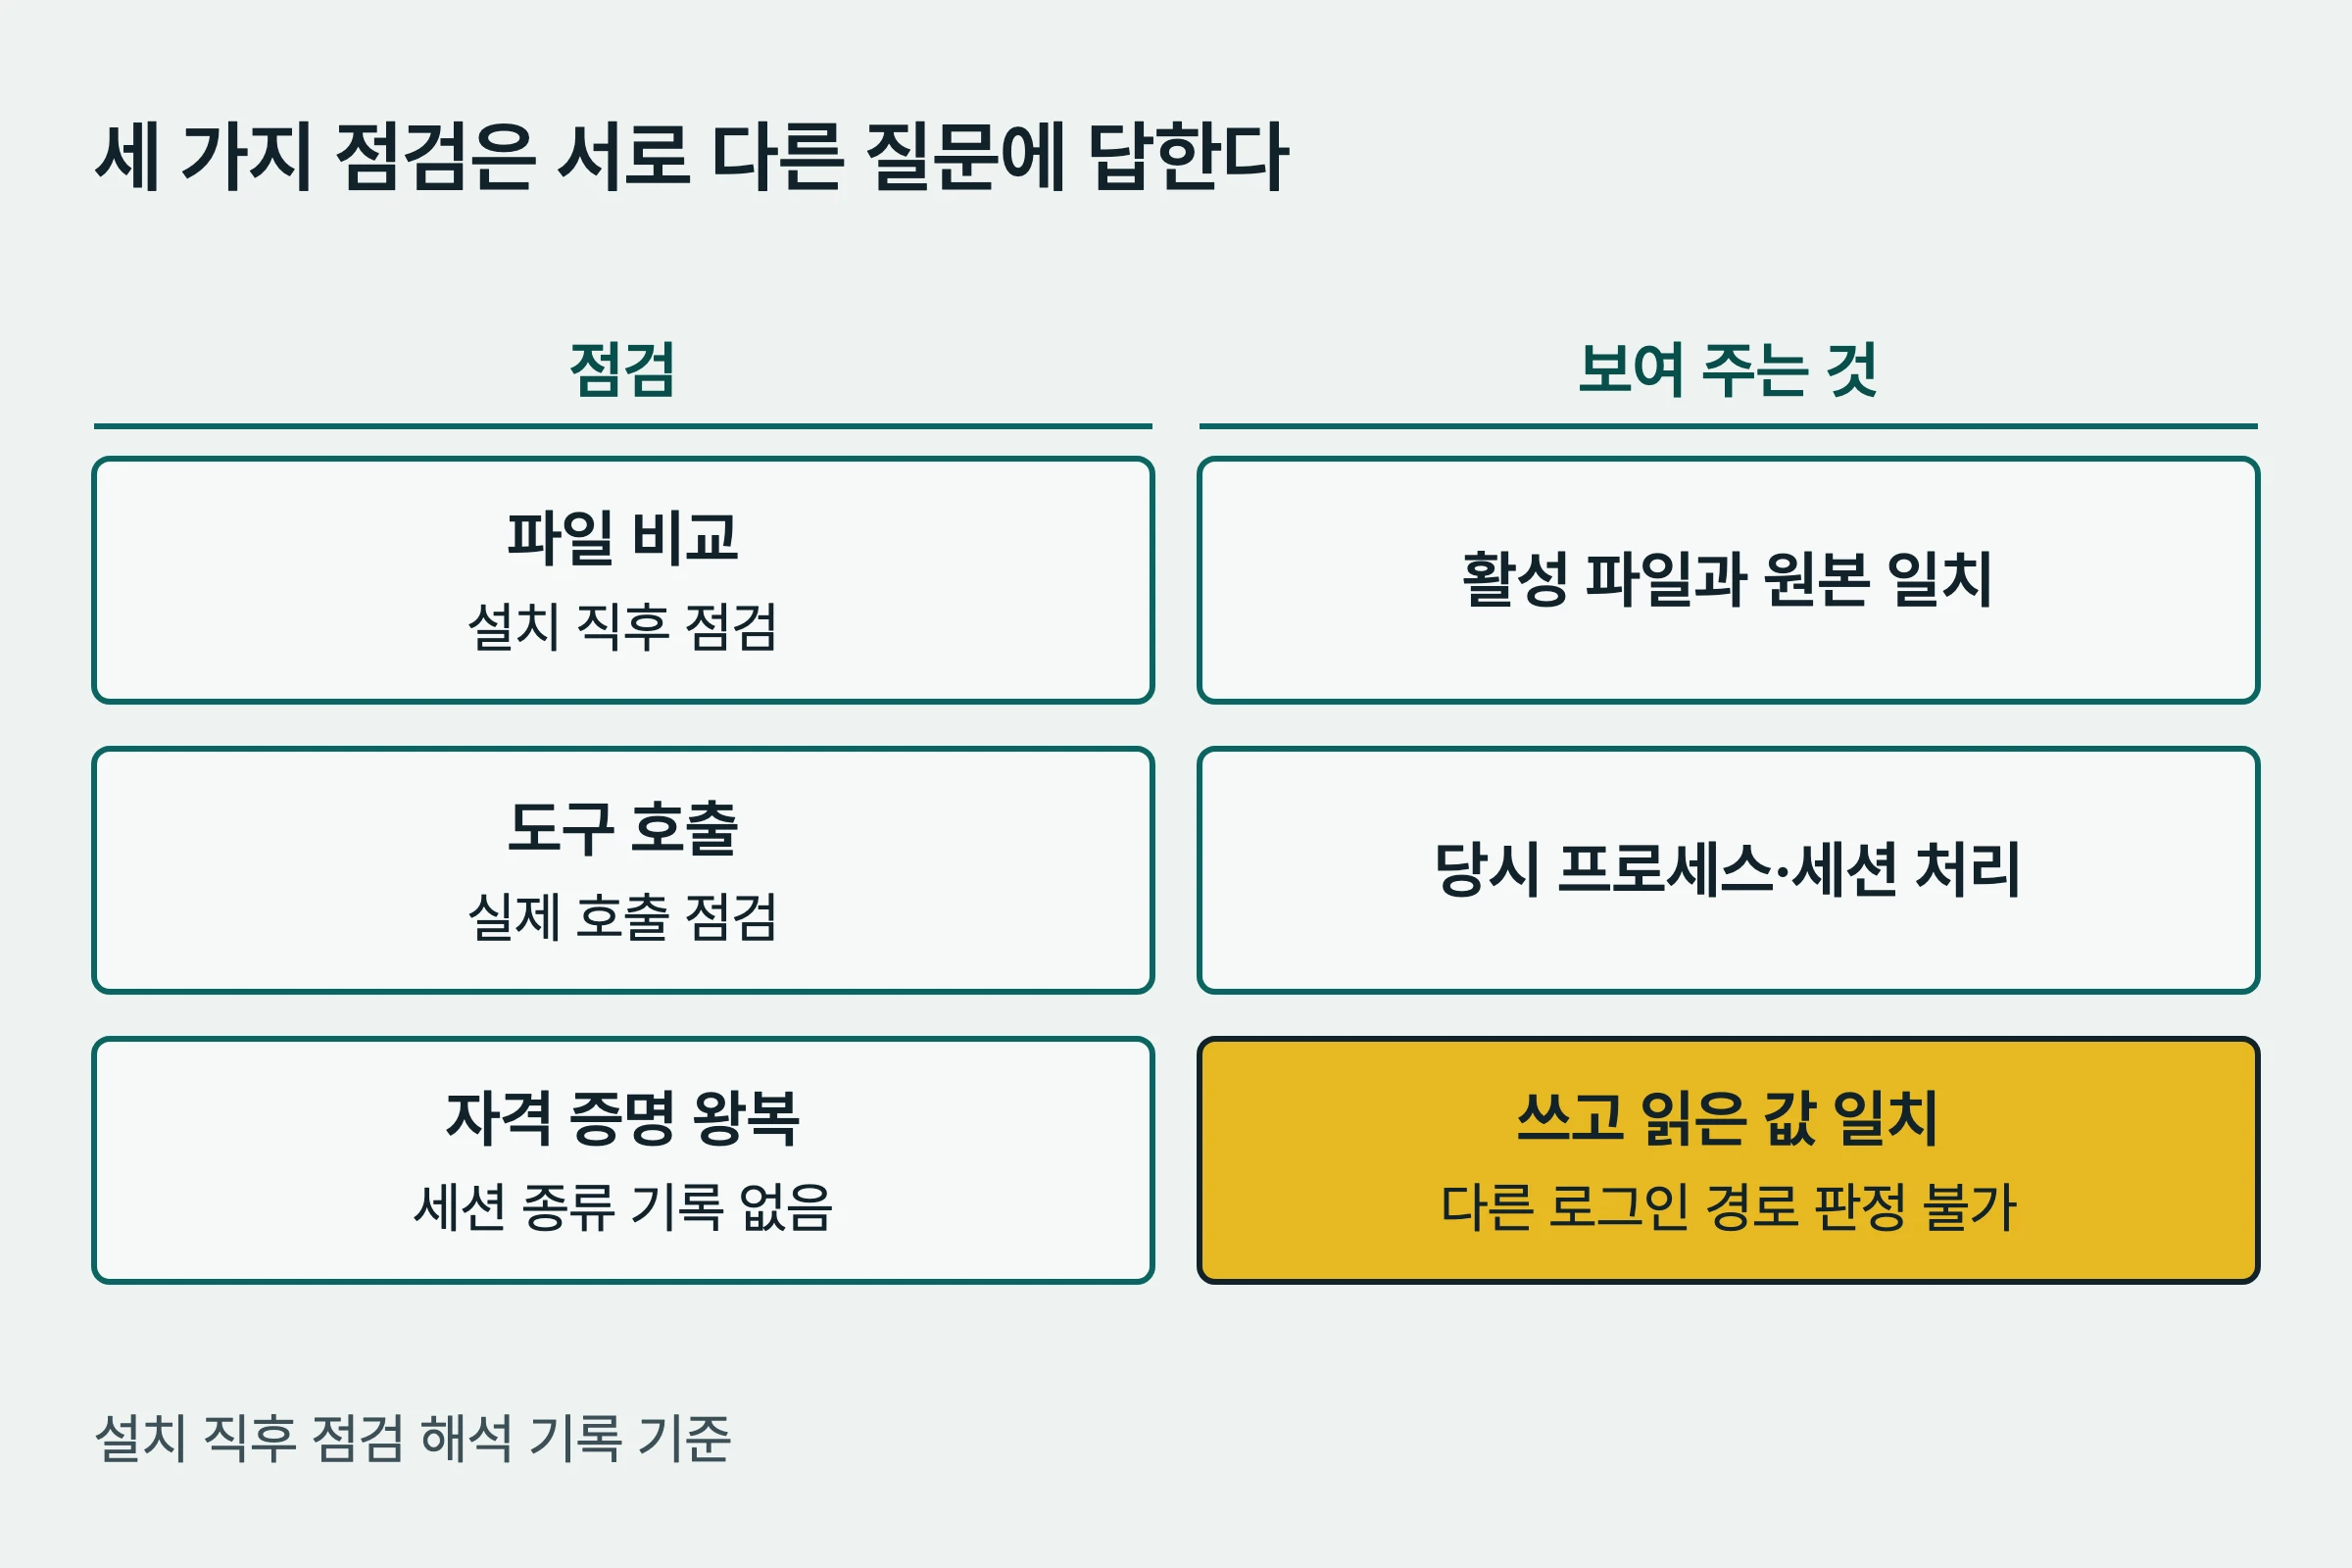
해석: 설치 직후 파일 비교와 실제 호출 점검은 서로 다른 질문에 답한다. 파일 비교는 활성 파일이 지정된 원본과 일치하는지 보여 준다. 도구 호출은 그때의 프로세스와 세션에서 요청이 처리됐는지 보여 준다. 자격 증명 왕복은 쓰고 읽은 값이 일치했는지를 확인하지만, 세션 종류가 빠진 기록으로 다른 로그인 경로를 판정할 수는 없다. 이 차이를 남겨 두면 나중에 SSH에서 실패했을 때 앞선 결과를 폐기하지 않으면서도 적용 범위를 좁힐 수 있다. 아래 그림은 세 점검이 각각 무엇을 보여 주는지 나란히 놓은 것이다.
해석: 중계의 설치 주기 점검도 여러 조건으로 나눠 읽어야 한다. 작업 중지 시 실패한 관찰은 작업이 없는 동안 요청이 허용되지 않았다는 근거다. 재시작 후 일치한 관찰은 그 뒤에 읽기 경로가 다시 동작했다는 근거다. 중복 서버와 쓰기 요청의 거부는 별도 조건이며, 잘못된 형식의 요청 뒤에도 살아 있었다는 관찰과 구분된다. 각 결과를 한 문장의 막연한 성공으로 합치면 어떤 경계가 실제로 확인됐는지 알기 어렵다.
해석: 리뷰가 발견한 배포 문제도 자격 증명 조회 오류와 같은 현상은 아니다. 스테이징된 변경이나 수정된 캐시를 보호하는 문제는 기존 사용자 자료가 교체 과정에서 보존되는지에 관한 것이다. 파이프 토큰의 SID를 확인하는 문제는 요청자를 어떤 근거로 식별하는지에 관한 것이다. 표준 입력의 길이를 제한하는 수정은 불완전한 입력을 기존 자격 증명에 반영하지 않기 위한 것이다. 이들이 한 작업에 함께 나타났다고 해서 원인이 하나였다는 뜻은 아니다.
권장: 자신의 환경에 이 기록을 적용할 때는 먼저 필요한 접근 범위를 정하고 그 범위에 맞는 실패 사례를 확인한다. 예를 들어 특정 자격 증명 하나의 읽기만 필요하다면 그 외 요청을 거부하는지 따로 살핀다. 그 결과와 함께 로그인한 대화형 사용자가 필요한 조건도 운영 기록에 남긴다. 이는 이 사례에서 도출한 점검 권장 사항이며, 다른 환경에서 같은 방식이 반드시 적합하다는 검증 결과는 아니다.
- 기록: 1차 자격 증명 왕복과 라우팅 점검의 세션 종류는 명시되지 않았다. 대화형 세션일 가능성은 추정이다.
- 기록: SSH에서 직접
CredReadW를 호출한 결과는 여전히 1312다. 중계는 로그인한 사용자가 없는 환경이나 자격 증명 관리자 전체를 해결하지 않는다. - 기록: 이전 node_repl DLL 오류의 원인은 적혀 있지 않다. 플래그와 중계 중 무엇이 이후 결과에 영향을 줬는지도 분리되지 않았다.
- 기록: SSH Git Credential Manager 인증은 여전히 사용할 수 없다. 배포에는 승인된 소스 묶음과 해당 하위 프로세스에만 적용한 URL 재작성을 사용했다. 사용자 Git 설정과 자격 증명은 바꾸지 않았다.
- 기록: 최종 테스트 리뷰에는 최초의 인터페이스 오류 재현에 관한 한계가 남았다. 리뷰 점수와 실행 결과를 서로 대신할 수는 없다.
기록: 이 글을 쓰면서 나는 Windows 테스트를 다시 실행하지 않았다. 기록 자체의 노트 작성자도 다시 실행하지 않았다. 따라서 위의 통과 수치와 SSH 호출 결과는 당시 작업 기록에 근거한다. 해석: 현재 다른 장비나 다른 로그인 상태에서 같은 결과가 나올지는 여기서 확인하지 못했다.
자주 묻는 질문
대화형 세션의 자격 증명 성공이 SSH에도 적용되나요?
기록: 1차 왕복 점검의 세션 종류는 명시되지 않았습니다. 후속 SSH 직접 읽기는 오류 1312를 반환했고, 수정 후 성공한 읽기는 제한된 중계를 거쳤습니다. 해석: 두 경로를 같은 결과로 취급할 수 없습니다.
예약 작업은 로그인한 사용자가 없어도 실행되나요?
외부 근거: InteractiveToken 작업은 사용자가 이미 로그인한 기존 대화형 세션에서 실행됩니다. 기록: 이 중계는 로그인한 사용자가 없는 환경을 해결하지 않습니다.
node_repl의 DLL 오류 원인은 무엇이었나요?
기록: 원인은 기록되지 않았습니다. 수정 후 SSH 호출은 성공했지만 추가된 플래그와 중계 중 어느 쪽의 영향인지 분리하지 않았습니다. 해석: 공식 문서의 세션 설명만으로 이 장비의 DLL 오류를 설명할 수 없습니다.
SSH에서 Git 인증도 해결됐나요?
기록: SSH Git Credential Manager 인증은 여전히 사용할 수 없습니다. 배포에는 승인된 소스 묶음과 해당 하위 프로세스에만 적용한 URL 재작성을 사용했고 사용자 Git 설정과 자격 증명은 바꾸지 않았습니다.
참고한 자료
- 외부 근거: Interactive Services - Win32 apps: 서비스와 세션 0, 대화형 사용자와의 구분(조회 2026-11-07)
- 외부 근거: CredReadW function (wincred.h): 현재 토큰의 로그온 세션과 자격 증명 집합, 오류 이름(조회 2026-11-07)
- 외부 근거: Principal.LogonType property: InteractiveToken의 기존 대화형 세션 요구(조회 2026-11-07)
아직 댓글이 없습니다.