다계정 로그인 버그의 정체 — ID 불일치와 자격증명 오귀속
유효한 토큰을 잘못된 키로 찾던 Codex 경로, Claude의 신원 미검증 귀속, Antigravity 사용량·라벨 오염을 나눠 설명했다. 실제 수정과 검증 범위, 단일 계정 예외의 한계도 담았다.
토큰은 유효한데 두 번째 계정 옆에는 ‘로그인 필요’가 떠 있다. 같은 서비스에 계정을 둘 이상 연결한 개발자라면 어디서 인증이 어긋났는지 막막할 수 있는 장면이다. UsageCheck의 2026년 7월 27일 기록에도 저장된 토큰으로 사용량 API를 호출하면 HTTP 200이 돌아오지만 앱은 로그인을 요구하는 증상이 남아 있다. 이 사례에서는 토큰의 유효성과 앱이 그 토큰을 찾아 쓰는 경로를 나눠 봐야 원인을 설명할 수 있다.
이후 다른 공급자 경로를 점검한 기록에는 한 종류의 버그로 묶을 수 없는 결함이 나왔다. Codex 경로는 파일 조회 키의 불일치, Claude 경로는 신원이 확인되지 않은 자격증명 귀속, Antigravity 경로는 현재 앱 계정의 사용량을 다른 계정에 적용하는 문제였다. 표시가 비슷해도 수정 지점은 달랐다.
Codex: 유효한 토큰을 잘못된 키로 찾았다
계정을 추가할 때는 계정 ID와 자격증명 ID가 각각 독립적으로 발급됐다. 전자는 계정 목록의 항목을, 후자는 저장된 자격증명을 가리키는 값이다. 자격증명 파일은 후자를 기준으로 저장하는데, 주기적으로 상태를 가져오는 폴러는 계정 ID만 사용해 파일을 찾고 있었다.
| 단계 | 사용하던 식별자 | 의미 |
|---|---|---|
| 계정 목록 저장 | 계정 ID | 어느 계정 항목인가 |
| 자격증명 저장 | 자격증명 ID | 어느 자격증명 파일인가 |
| 수정 전 자격증명 조회 | 계정 ID | 저장에 사용한 키와 불일치할 수 있음 |
기존 계정에서는 두 값이 우연히 일치해 문제가 드러나지 않았지만, 새 계정에서는 달랐다. 이 조회 실패가 HTTP 401을 거쳐 앱의 ‘로그인 필요’ 표시로 이어졌다. API 서버가 유효한 토큰을 거부한 사례와 구분해야 한다.
당시 실측에서는 문제 계정의 두 식별자가 실제로 달랐고, 저장된 토큰으로 API를 직접 호출했을 때는 정상 응답이 돌아왔다. 원기록은 앱의 자격증명 조회 실패를 원인으로 남겼다. 이 사건에서 도출할 수 있는 점검 절차는 어떤 키로 저장하고 어떤 키로 조회했는지 나란히 확인하는 것이다. 실제 토큰이나 계정 식별값을 로그·화면에 공개할 필요는 없다.
자격증명을 읽고 쓸 때 같은 식별자 사용하기
v0.1.31에서는 자격증명 조회 키를 하나로 모으는 공통 메서드가 적용됐다. 계정에 연결된 자격증명 ID가 있으면 그 값을 사용하고, 해당 참조가 없는 기존 데이터는 계정 ID를 사용하는 호환 경로가 유지됐다. 이 선택은 자격증명 읽기와 쓰기 호출부에 함께 적용됐다. 참조 검사 실패로 갱신 토큰이 저장되지 않던 부수 버그도 같은 기록에 남아 있다.
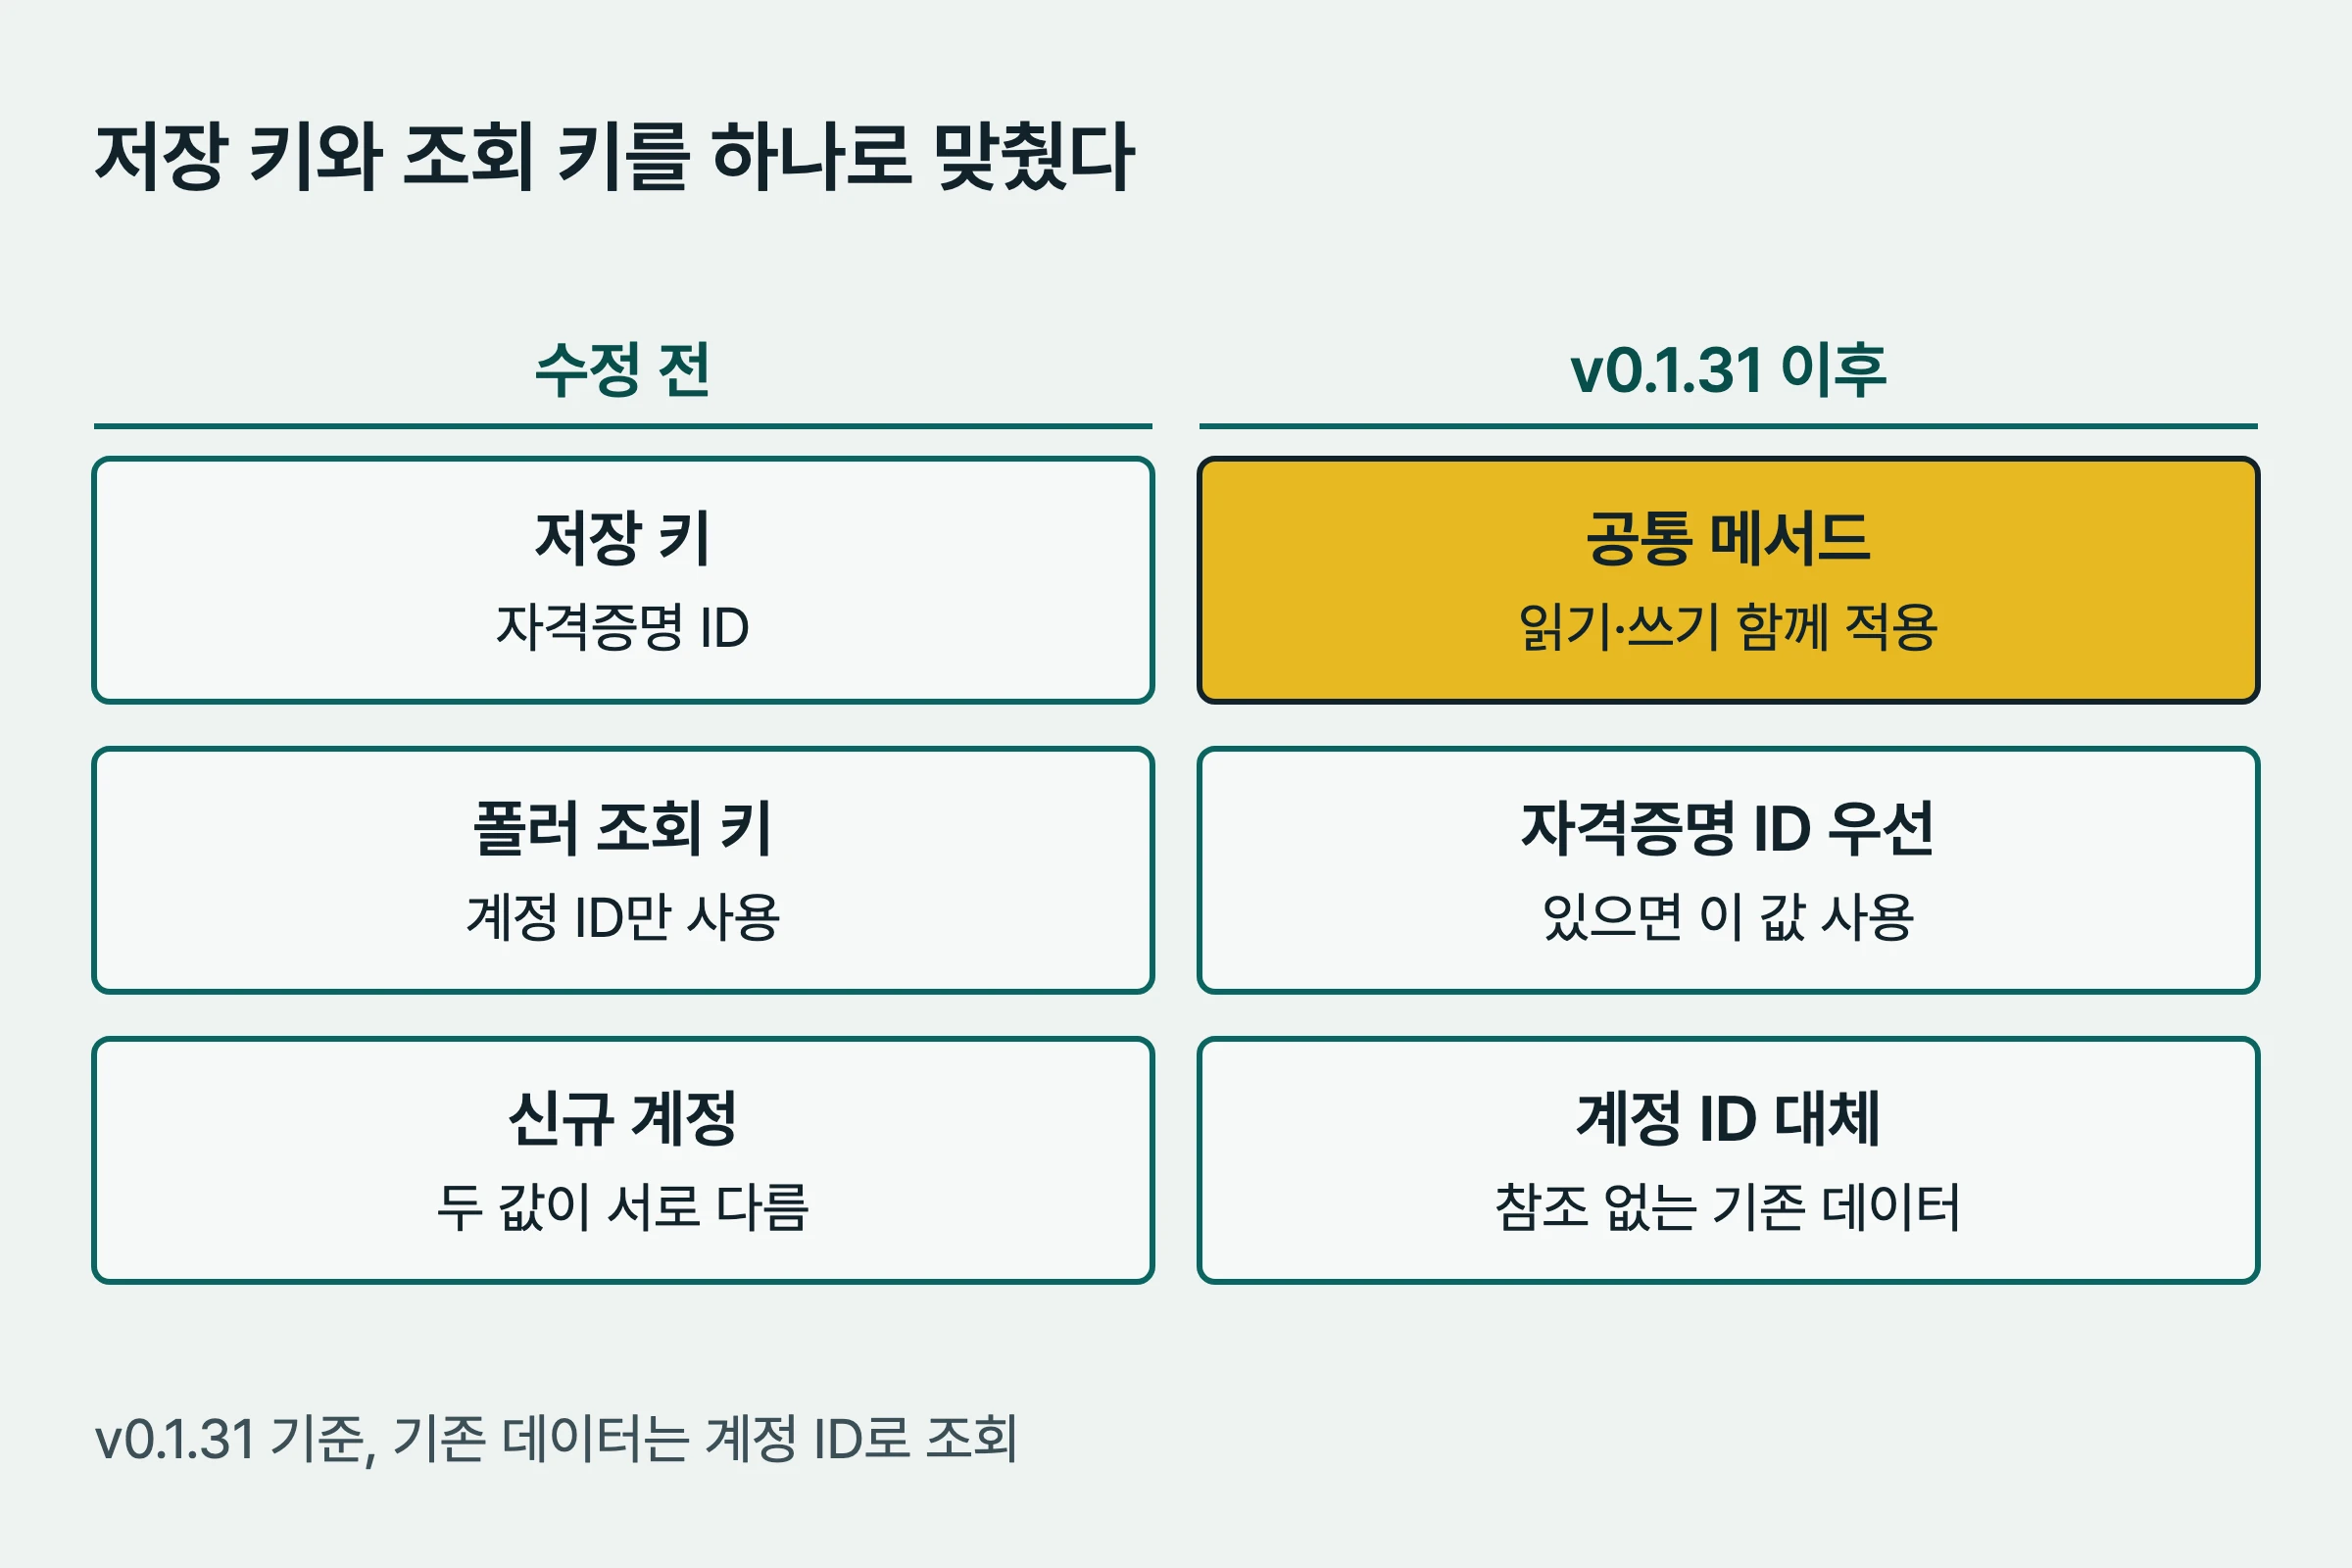
계정 라벨이나 목록을 갱신하는 자리와 CLI 프로필의 토큰 캐시는 계속 계정 ID를 사용한다. 식별자가 두 개라고 파일을 두 번 조회하거나 두 계정의 값을 모두 시도하는 것이 아니다. 각 작업이 어느 대상을 다루는지에 맞는 식별자를 고르는 것이다.
두 값이 모두 문자열이어서 서로 바꿔 넣어도 컴파일러는 의미 차이를 알지 못했다. 계정 ID와 자격증명 ID를 별도 타입으로 구분하는 방안은 당시 후속 후보로 남았다. 이 타입 분리까지 구현됐다는 기록은 없다.
Claude와 Antigravity에서 발견한 다른 결함
Claude: 현재 로그인 정보를 누구에게 붙일 것인가
v0.1.32에서 확인된 Claude 결함은 기대하는 계정 신원을 사용조차 하지 않고 현재 로컬 로그인 정보를 받아들이는 분기였다. CLI가 필요한 신원 정보를 저장하지 않아 여러 CLI 프로필 계정이 같은 라이브 키체인 로그인을 탐색했고, 두 번째 계정에도 첫 번째 계정의 자격증명이 붙었다. 이는 v0.1.10에서 기대 신원의 기준을 조직 공유값에서 계정 고유값으로 전환한 결함과 다르다. 여기서는 기대 신원이 있어도 해당 분기가 검증에 쓰지 않는 것이 문제였다.
같은 앱의 Codex CLI 프로필 경로에는 이미 계정 일치를 검증하는 패턴이 있었고, 조사에서 대조군이 됐다. Claude 수정에서는 검증 없이 라이브 로그인을 사용하는 예외가 유일한 CLI 프로필 계정일 때만 허용되도록 제한됐다. 후보가 둘 이상이면 신원 검증을 필수로 하거나 귀속을 거부하도록 바뀌었다.
단일 CLI 프로필 예외는 당시 앱의 호환 정책이지, 등록된 계정이 하나면 신원 확인이 필요 없다는 일반 원칙이 아니다.
CLI가 신원을 저장하지 않는다는 기록에서 주의할 점을 도출할 수 있다. 앱에 계정 하나만 저장돼 있어도 외부 CLI의 현재 로그인은 바뀔 수 있다. 등록된 후보 수만으로 외부 로그인과 저장된 계정의 일치를 보장할 수는 없다.
Antigravity: 현재 앱의 사용량을 모든 계정에 적용했다
Antigravity 쪽 사용량 조회 함수는 계정 인자를 받지 않고, 실행 중인 앱에 로그인된 계정의 사용량만 반환했다. 폴러는 그 값이 어느 계정에 해당하는지 확인하지 않은 채 여러 계정에 적용했다. 그 결과 각 계정의 라벨이 실제 계정과 무관하게 현재 앱 계정의 이메일로 덮어써졌다.
수정에서는 반환된 계정 정보와 저장된 계정을 이메일로 대조해 일치한 경우에만 라벨과 사용량이 적용되도록 바뀌었다. 맞지 않으면 라벨을 바꾸지 않고 해당 계정의 OAuth 경로로 넘어가도록 했다. Claude의 자격증명 귀속 문제와 Antigravity의 사용량·라벨 오염을 분리해야 무엇이 보호됐는지 설명할 수 있다.
거부 이후의 화면과 캐시도 확인하기
신원을 확인할 수 없을 때는 확인되지 않은 값을 정상 결과로 흘려보내지 않는 방향으로 수정됐다. 하지만 새 검사에서 거부해도 이전에 저장한 성공 사용량이 남아 있으면 화면에 표시될 수 있었다. Antigravity의 거부 경로에서는 이전 성공 사용량도 제거하도록 보완됐다.
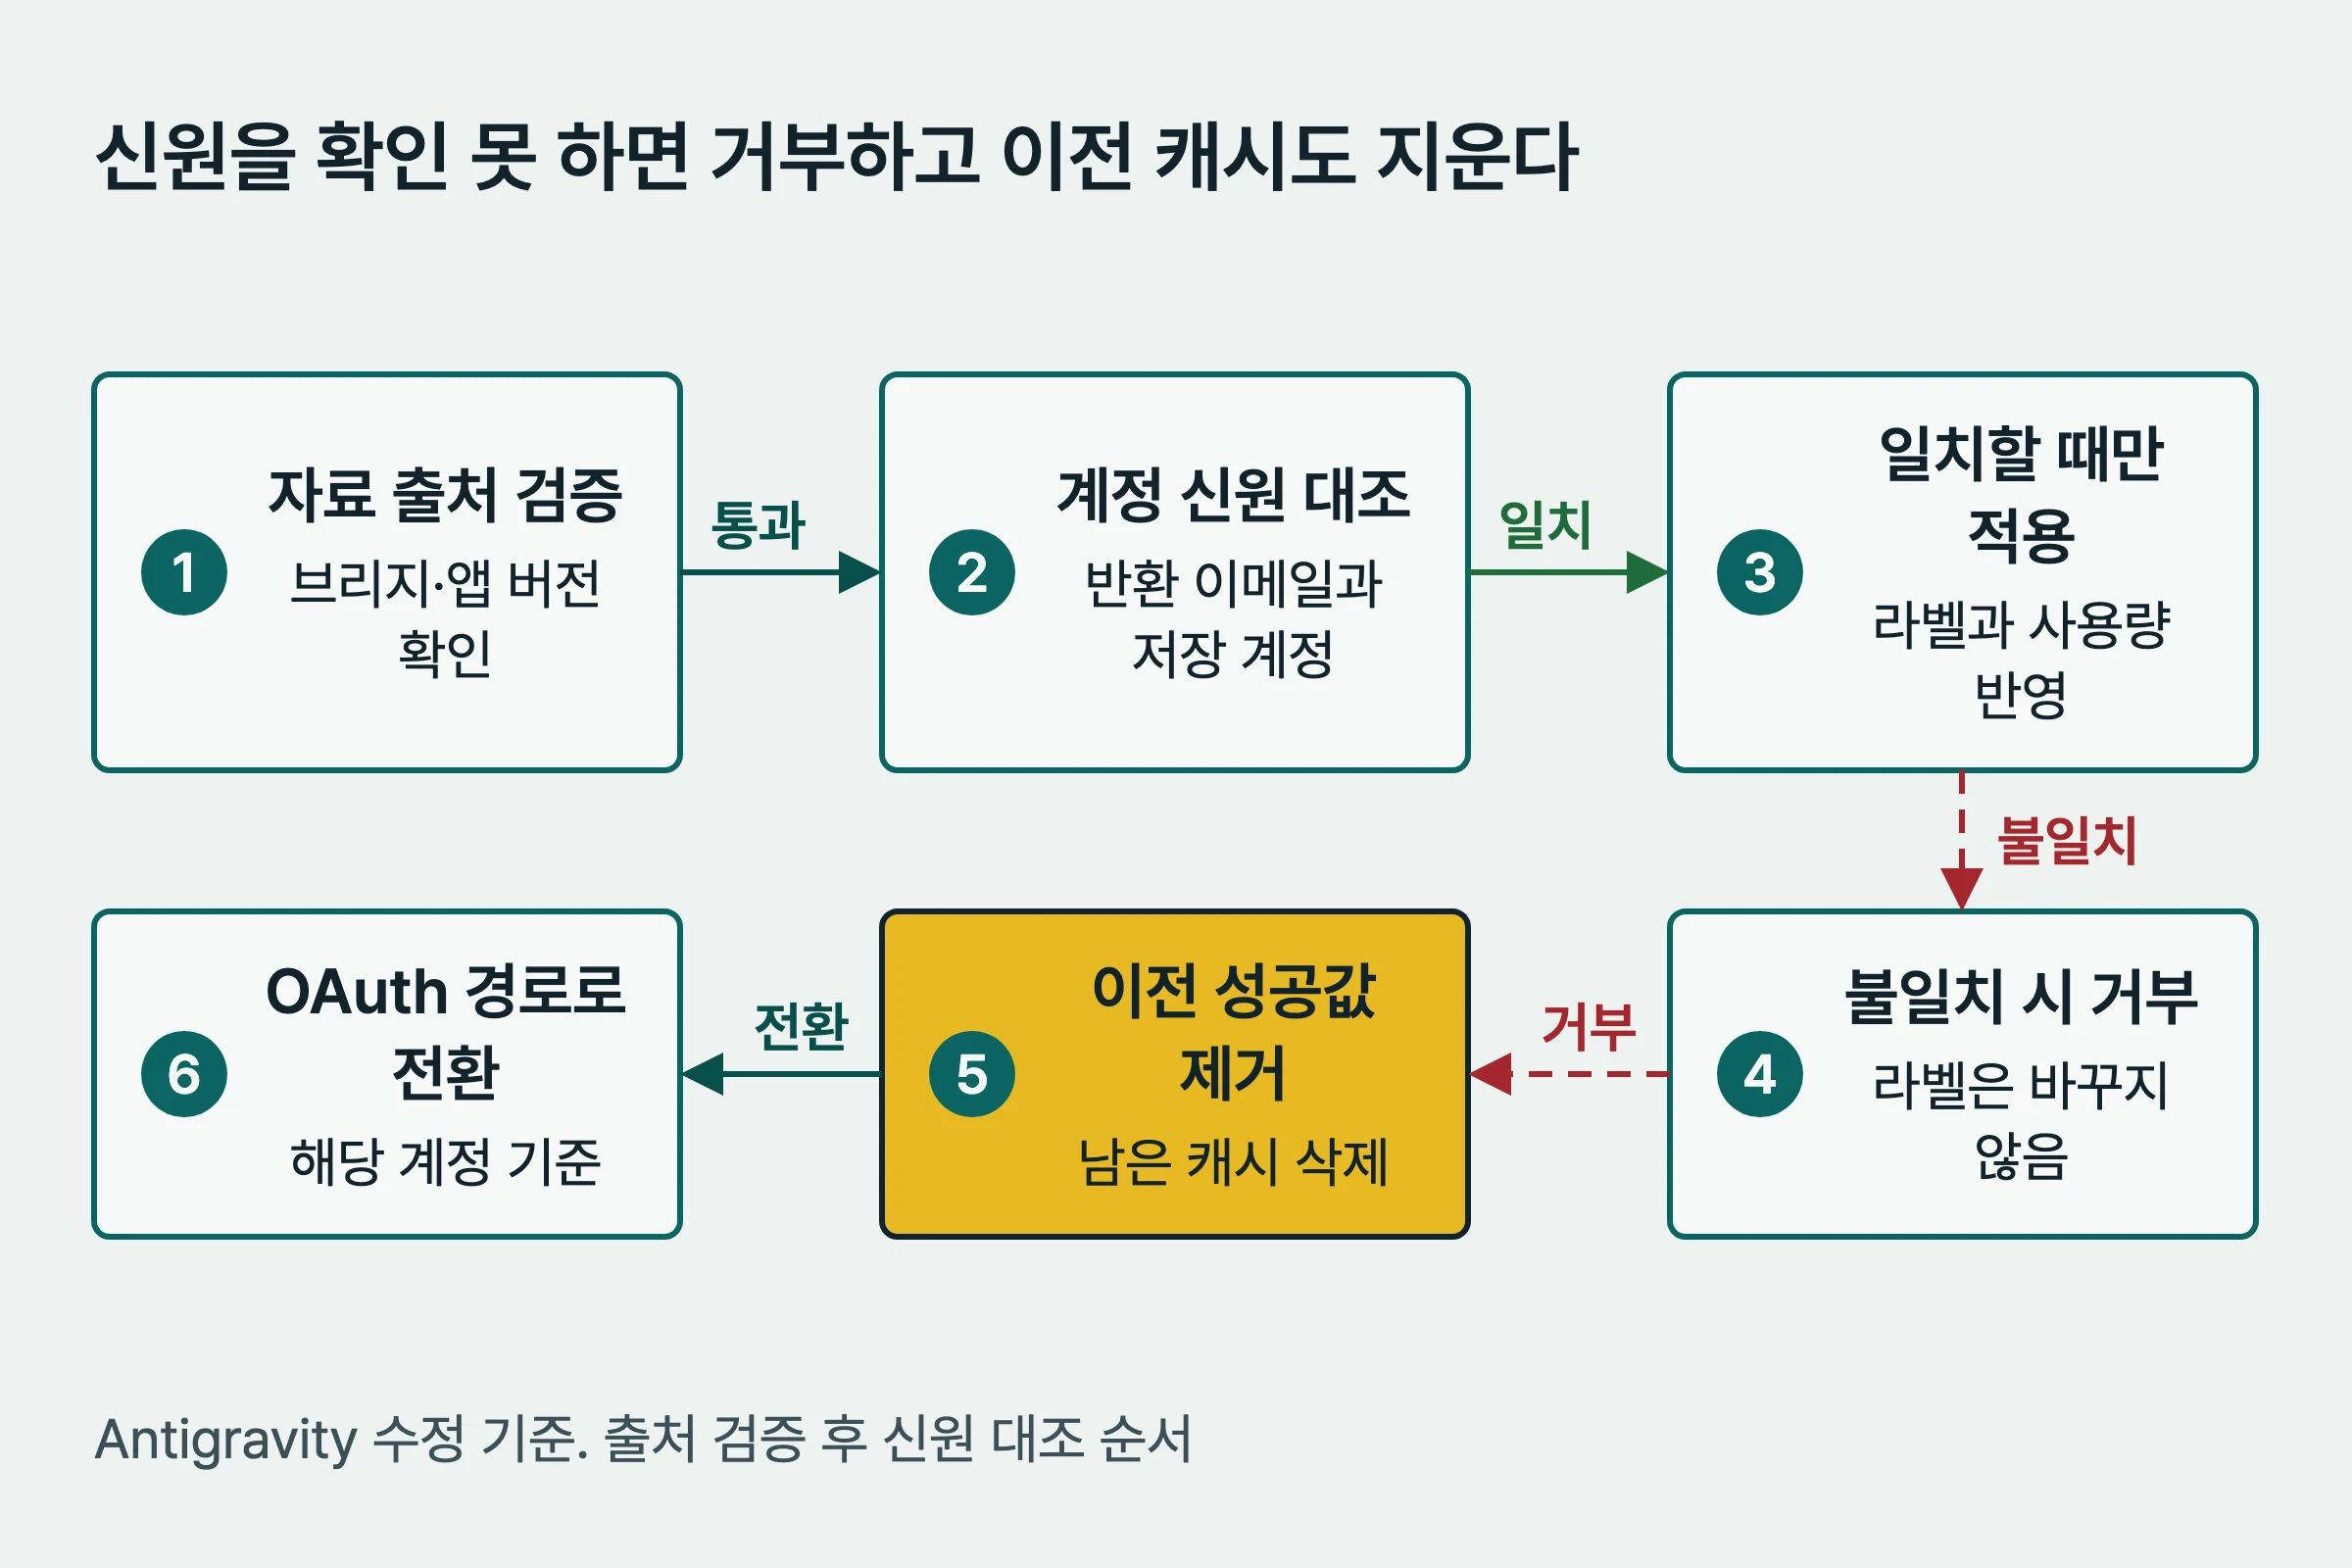
교차검증에서는 기존 캐시와 스냅숏의 우회 경로도 발견됐다. 앱 소유 토큰 캐시는 수정된 앱 버전이 만든 것인지 확인하고, 스냅숏은 신뢰할 수 있는 브리지에서 온 값과 신원 미검증 라이브 로그인에서 온 값을 구분하도록 보완됐다. 자료의 출처를 먼저 검증하고 그다음 계정 신원을 대조하도록 검사 순서도 바뀌었다. 새 검사를 도입할 때는 그 이전에 생성된 저장 자료가 검사를 우회하는지 함께 점검한다는 규칙이 기록에 남았다.
| 결함 | 고친 지점 | 확인할 결과 |
|---|---|---|
| Codex 조회 키 불일치 | 자격증명 참조를 읽기·쓰기에서 공통 사용 | 토큰을 갱신한 뒤에도 같은 계정이 올바른 파일을 읽는가 |
| Claude 신원 미검증 귀속 | 여러 CLI 프로필에서 미검증 라이브 로그인 수용 제한 | 외부 로그인이 바뀌어도 다른 계정의 자격증명이 붙지 않는가 |
| Antigravity 사용량·라벨 오염 | 계정 대조 후 적용, 거부 시 이전 성공값 제거 | 다른 계정의 숫자가 정상 상태로 남지 않는가 |
위 표의 마지막 열은 같은 결함을 점검할 때 확인할 항목이다. 당시 기록에는 수정 후 로컬의 계정 5개가 정상 상태로 보였고, 단일 계정 회귀 검사와 캐시 출처 점검도 수행됐다고 남아 있다. 외부 교차검증 한 레인은 사용량 한도로 실행하지 못해 재검증 부채로 남았다. 모든 공급자·운영체제 조합을 검증했다는 뜻은 아니다.
사용량을 한곳에 모으는 구조는 여러 CLI의 사용량을 트레이 앱으로 통합한 글에서 다뤘다. 다계정 처리에서는 값을 가져오는 기능에 더해 저장 키, 신원, 이전 캐시의 출처를 따라가야 한다. 토큰이 유효하다는 확인만으로는 이 세 가지를 대신할 수 없다.
아직 댓글이 없습니다.