커스텀 헤더 없이 패킷 출처 표시하기 — DSCP 필드 재활용 사례
Allen Han의 공개된 dumbarp 사례에서 DSCP를 엣지 라우터 식별자로 재사용한 이유와 응답 경로 설계를 분석한다. 다른 네트워크에서는 QoS 사용 여부를 확인해야 한다.
이 글은 Allen Han이 2026-07-27 아타카 블로그에 공개한 「Kubernetes에서 통신사의 IP주소를 LoadBalancer에 할당한 깔끔한 방법」을 분석한다. 네트워크 구축과 접속 결과는 원저자의 경험이다. 핵심은 통신사 DHCP 주소를 Kubernetes LoadBalancer에 연결한 뒤, 외부 응답이 잘못된 경로로 나가는 문제를 어떻게 다뤘는가다.
DHCP 주소를 클러스터에 연결한 사례
원저자는 IP 구매와 통신사 트랜짓 계약에 드는 연간 비용이 수천만원대라고 설명한다. 원저자의 통신사 모뎀은 DHCP로 최대 8개가량의 유동 IPv4 주소를 할당했고, 서버가 켜진 동안에는 주소가 드물게 바뀌었다. 이 사례의 목표는 그렇게 받은 주소를 Kubernetes LoadBalancer의 External IP로 사용하는 것이었다(원문).
원저자의 환경에서는 MetalLB가 DHCP를 지원하지 않았고, dhcp-cni-plugin은 Kubernetes 노드가 아닌 장비에서 IP를 여러 개 받는 데 적합하지 않았다. 원저자는 라즈베리파이급 엣지 라우터에서 동작하는 LoadBalancer가 필요해 dumbarp를 만들었다고 설명한다. 원문에는 이 밖에도 조용한 DHCP 클라이언트, ARP 응답, BGP를 통한 전달 경로가 나온다. 여기서는 응답 경로에 초점을 맞춘다(원문).
1차 시도와 비대칭 라우팅
다음 접속 시도와 결과는 Allen Han의 공개 기록이다. 원저자는 엣지 라우터와 서버실 근처에서는 접속할 수 있었지만 다른 건물이나 해외에서 접속할 때는 시간이 초과됐다고 적었다.
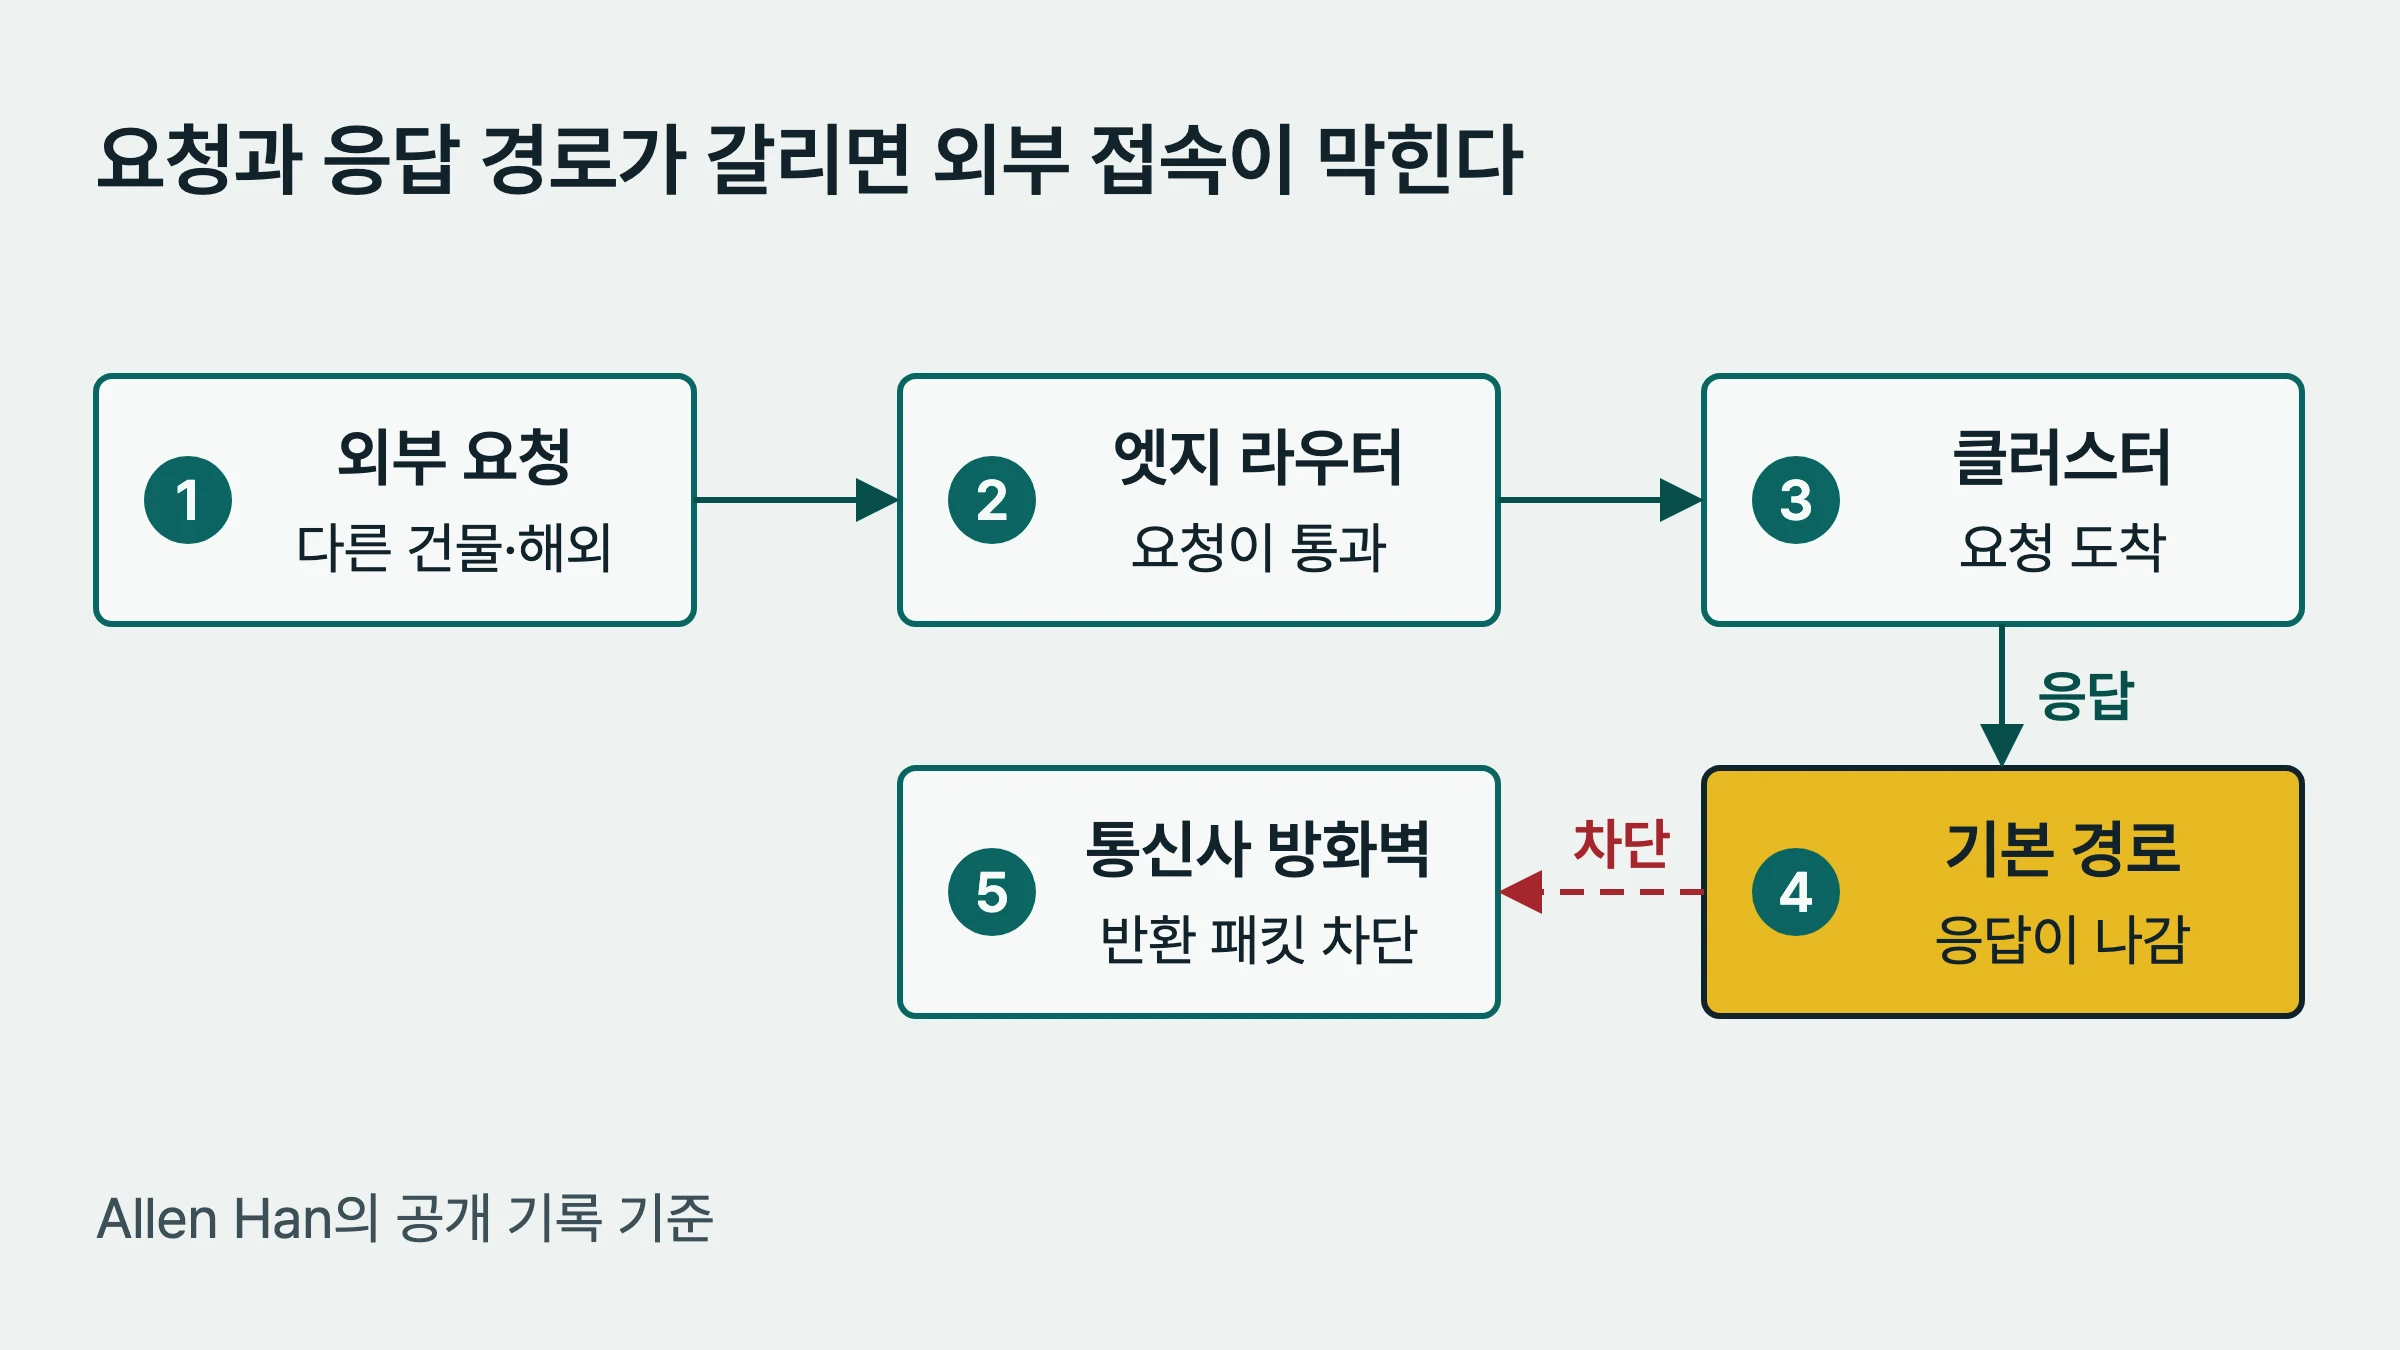
원저자의 분석에 따르면 요청은 엣지 라우터를 지나 클러스터에 도착했으나, 응답은 클러스터의 기본 경로로 나갔다. 원저자는 같은 건물의 요청이 같은 통신사 L2 스위치를 거칠 때는 이 차이가 드러나지 않았고, 외부 요청의 반환 패킷은 통신사 방화벽에서 차단됐다고 설명한다. 요청과 응답의 경로가 달라지는 비대칭 라우팅이 문제였다(원문).
원저자는 먼저 dumbarp-gateway로 소스 IP에 따른 정책 라우팅을 설정해, 해당 IP에서 나가는 패킷을 담당 엣지 라우터로 보냈다. 원저자의 기록에서는 집에서의 접속은 가능해졌지만 서버실 내부 접속이 실패했다. 서버실 네트워크는 클러스터와 직접 피어링돼 있는데, 게이트웨이가 그쪽 응답까지 엣지 라우터로 보냈기 때문이다(원문).
원저자가 제시한 목표는 모든 응답을 같은 경로로 강제하는 것이 아니라, 엣지 라우터를 거쳐 들어온 요청의 응답만 그 라우터로 돌려보내는 것이었다(원문).
DSCP 태깅 설계
원저자는 IPv4 패킷에 임의의 커스텀 헤더를 추가할 수 없다는 제약 아래 기존 DSCP 6비트를 엣지 라우터 식별자로 사용했다(원문). RFC 2474에서 DSCP는 홉별 전달 동작을 지정하는 필드다. 이 사례에서 재사용한 것은 원래부터 비어 있는 비트가 아니라 표준 용도가 있는 6비트다. 따라서 다른 네트워크에 적용하려면 먼저 그 경계 안에서 DSCP가 QoS에 사용되는지 확인해야 한다.
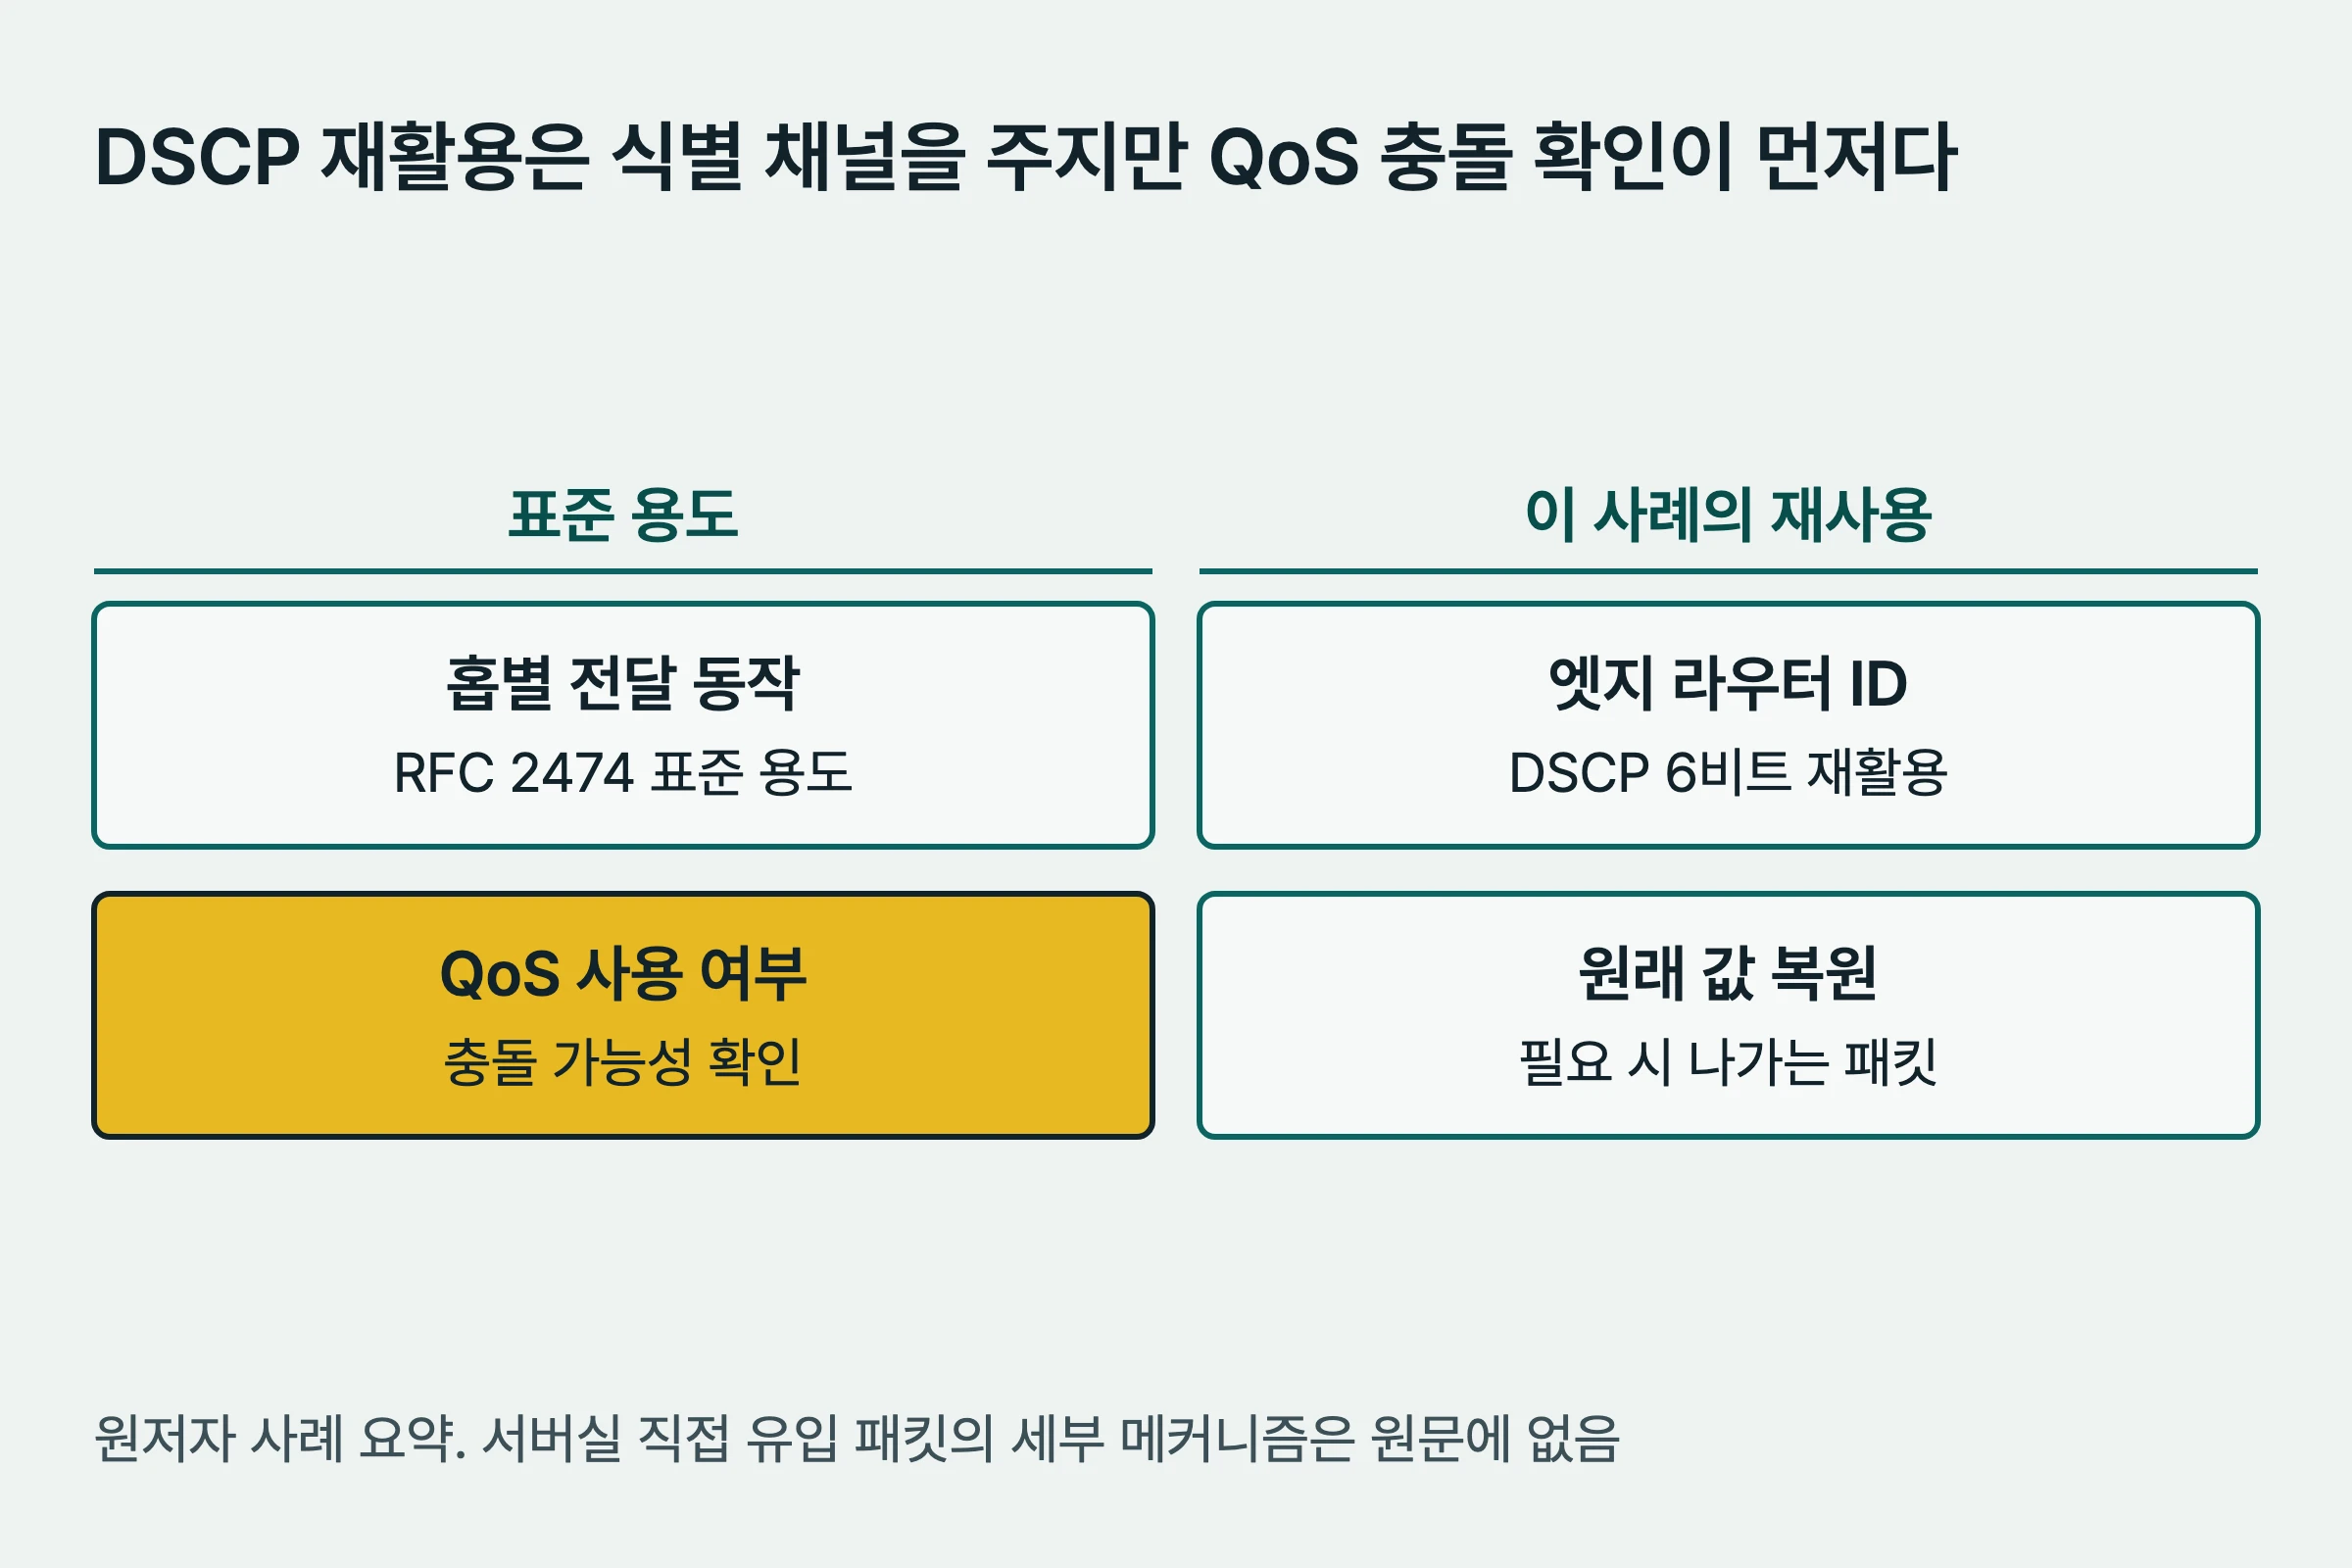
- 진입: 원저자의 설명에서 엣지 라우터의
dumbarpd는 eBPF로 들어온 패킷의 DSCP 값을 등록된 라우터 ID로 바꾼다. - 연결 표식: 원저자의 구성에서는 모든 라우터의
dumbarp-routerd가 연결을 추적하고, DSCP에 ID가 있으면connmark를 남긴다. - 응답 경로:
dumbarp-routerd는 이 표식에 따라 해당 엣지 라우터로 보내는 정책 라우팅 규칙을 등록한다. - 필요 시 복원: 원저자에 따르면
dumbarpd는 기존 DSCP 값을 기억했다가 필요 시 나가는 패킷의 값을 원상복구한다.
위 단계는 원저자의 설명을 요약한 것이다. 서버실에서 직접 들어온 패킷이 어떤 표식을 갖고 어떤 규칙을 통과하는지에 대한 세부 메커니즘은 원문에서 모두 제시되지 않는다. 따라서 그 패킷에 ID나 connmark가 없다고 단정하거나 모든 실패 지점이 사라졌다고 일반화할 수 없다.
적용 조건
이 사례에서 다른 환경으로 옮길 수 있는 것은 ‘기존 헤더 필드를 경계 안의 식별 채널로 쓴다’는 설계 질문이다. DSCP가 QoS에 쓰이는 네트워크라면 기존 전달 동작과 충돌할 수 있다. 후보 필드를 관리하는 범위, 원래 값의 보존과 필요 시 복원 위치, 식별자에 필요한 값의 수를 먼저 확인해야 한다. 이는 원저자의 네트워크에서 QoS가 쓰이지 않았다는 단정이 아니다.
남은 확인 사항
DSCP 6비트에는 산술적으로 64개의 값이 있다. 이 값들을 식별자로 배정할 때 충돌을 어떻게 다룰지는 별도의 설계 문제다. 원문은 eBPF 처리량이나 연결 수 증가에 따른 성능 수치를 제공하지 않는다. 공개된 설명과 실제 구현을 더 대조하려면 dumbarp 저장소의 코드를 확인해야 한다.
자주 묻는 질문
DSCP는 원래 비어 있는 필드인가요?
아니다. RFC 2474에서 DSCP는 홉별 전달 동작을 지정하는 표준 6비트 필드다. 원저자는 이 필드를 엣지 라우터 식별자로 재사용했다. 다른 환경에서는 QoS 사용 여부를 먼저 확인해야 한다.
복원은 모든 패킷에서 반드시 일어나나요?
원문은 dumbarpd가 기존 DSCP 값을 기억하고 필요 시 나가는 패킷의 값을 원상복구한다고 설명한다. 모든 패킷에서 무조건 복원한다고 일반화할 근거는 없다.
서버실에서 직접 들어온 패킷에는 connmark가 없나요?
원문은 엣지에서 온 패킷의 응답만 엣지로 돌리고 나머지는 자유롭게 라우팅하는 목표와 결과를 설명한다. 직접 들어온 패킷의 표식 상태를 세부적으로 확인하려면 구현을 따로 검토해야 한다.
아직 댓글이 없습니다.