AI 코딩 에이전트, 로컬 세션이 원격으로 열릴 때 권한은 어떻게 따라가는가
Claude Code Remote Control이 로컬 세션을 휴대전화나 브라우저로 이어 주는 방식과 권한 모드·확인 요청의 문서화된 동작을 살펴보고, 별도 원격 기능을 설계할 때의 점검 질문을 구분한다.
Claude Code의 Remote Control은 로컬에서 진행하던 세션을 휴대전화나 브라우저에서 이어서 사용할 수 있게 한다. 권한을 판단할 때 핵심은 원격 화면의 인상보다 로컬 세션의 실제 권한 모드와 규칙이다. 아래에서는 문서에 적힌 동작과 별도의 원격 기능을 설계할 때의 조언을 구분한다. Claude Code 개요(조회일 2026-09-19)
표지 이미지는 글의 요점을 시각화한 개념 이미지(AI 생성)다.
로컬 세션을 다른 화면에서 이어 쓰기
공식 개요는 Remote Control을 로컬 세션을 휴대전화나 다른 기기에서 계속 사용하는 선택지로 제시한다. 여러 사용 화면이 같은 Claude Code 엔진에 연결되므로 저장소의 지시 파일과 설정도 그 엔진에서 작동한다. 이 설명은 특정 중계 서버의 내부 구조나 별도 원격 권한 계층을 증명하지 않는다. Claude Code 개요(조회일 2026-09-19)
원격 화면에서는 권한 확인 요청이 claude.ai에 나타나 승인된다. 권한을 묻는지 여부는 로컬 세션의 실제 모드에 따라 결정된다. 확인 요청 자체에 관한 설명은 Claude Code 권한 확인 글과 함께 읽을 수 있다. 권한 모드 문서(조회일 2026-09-19)
Claude Code 소스 스냅샷의 원격 안내 문구(src/components/RemoteCallout.tsx)는 Remote Control을 웹(claude.ai/code)이나 Claude 앱에서 이 CLI 세션에 접속하는 기능으로 설명한다. 같은 문구는 /remote-control을 다시 실행해 원격 접속을 끊을 수 있다고 적는다. 이 문구에는 승인 권한의 범위에 관한 설명이 없다.
Remote Control은 Channels와 헷갈리기 쉽다. 『Claude Code & Cowork Master Guide』 원문 추출 228쪽의 정리에 따르면, Remote Control은 사람이 멀리서 세션에 말을 거는 구조이고 Channels는 CI 실패나 채팅 메시지 같은 외부 사건이 세션에 먼저 신호를 보내는 구조다. 같은 쪽은 permission relay를 켜면 승인 권한을 누가 갖는지가 더 민감해진다고 덧붙인다. 이는 학습용 책 정리이므로, 적용 전에는 공식 문서와 대조해야 한다.
권한 모드와 확인 요청은 어떻게 보이나
Remote Control 세션에 대해 앱에서 고를 수 있는 모드는 문서 기준으로 Manual, Accept edits, Plan, Auto다. 다만 Auto는 사용자가 직접 시작한 세션에 해당하고, 세션이 auto mode 가용성 요건을 충족해야 쓸 수 있다(원문: “To use Auto, the session has to meet the auto mode availability requirements.”). Bypass permissions는 앱에서 선택할 수 없다. 이는 앱에서 모드를 바꿀 수 있는 범위에 관한 제한이며, 원격 접속만으로 로컬의 권한 규칙이 더 엄격해졌다는 뜻은 아니다. 권한 모드 문서(조회일 2026-10-30)
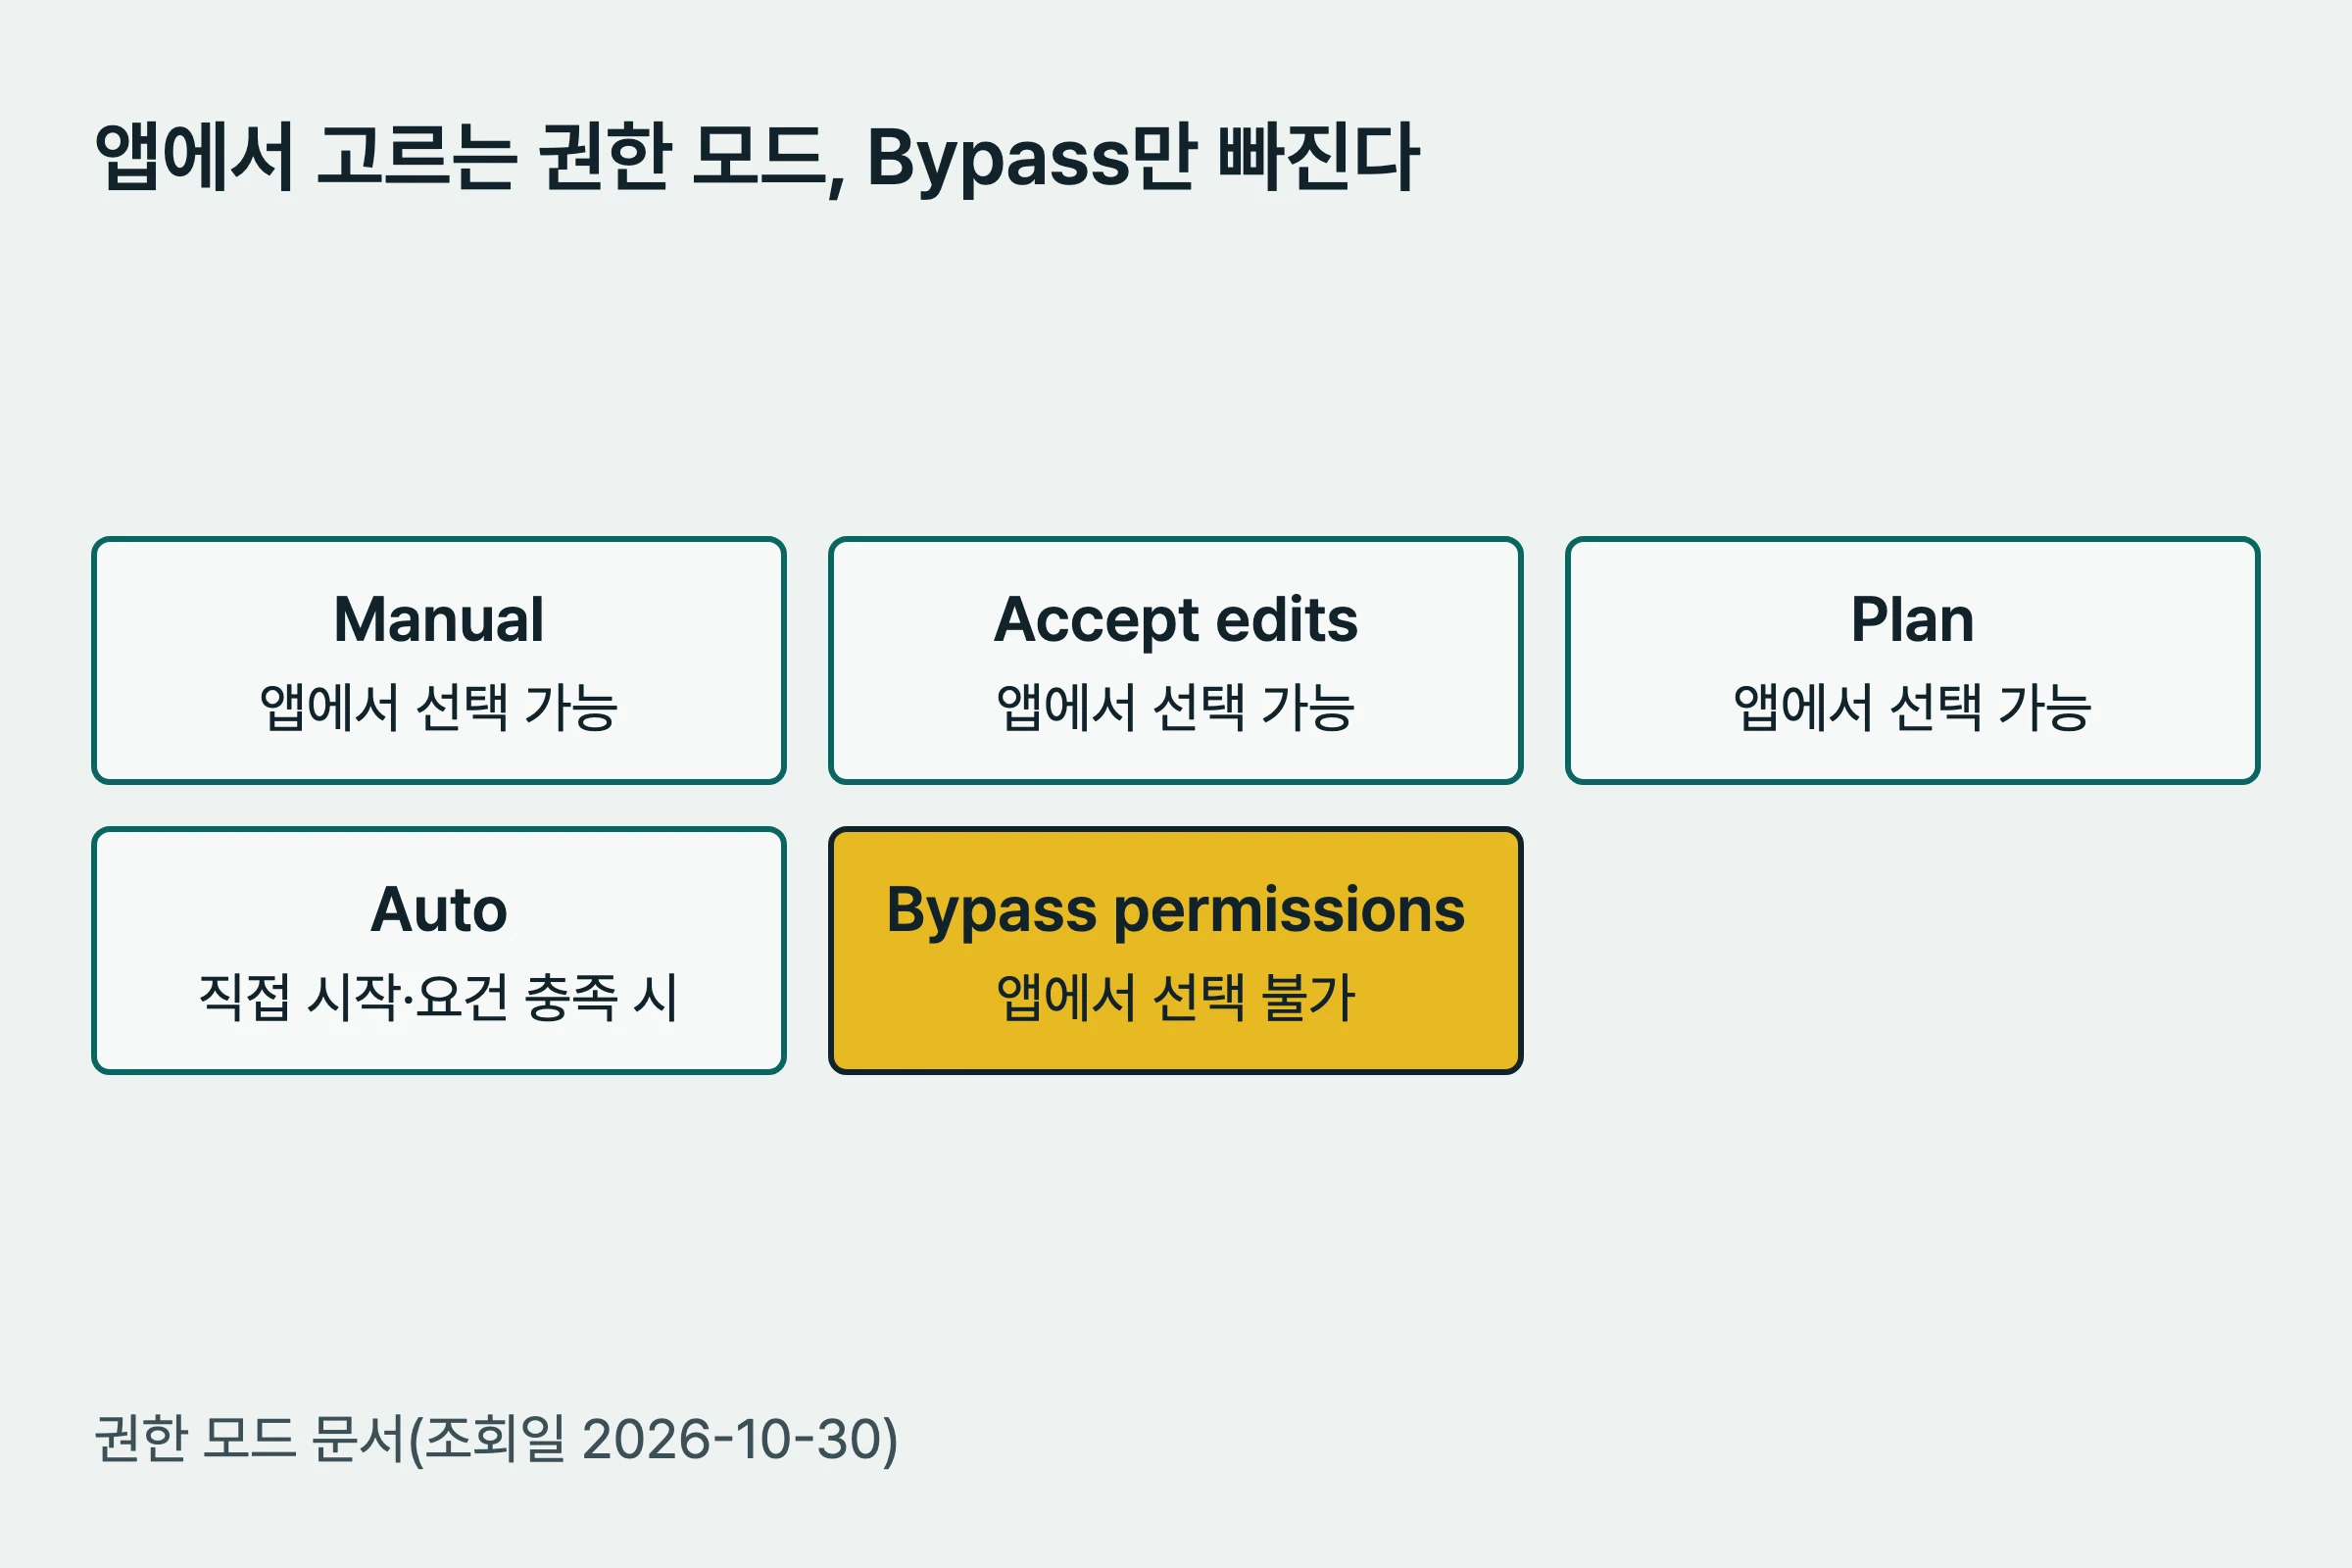
| 모드 | 앱에서 선택 | 원격 드롭다운 표시 |
|---|---|---|
| Manual | 가능 | 로컬 세션의 모드 |
| Accept edits | 가능 | 로컬 세션의 모드 |
| Plan | 가능 | 로컬 세션의 모드 |
| Auto | 가능(직접 시작한 세션, 가용성 요건 충족 시) | 로컬 세션의 모드 |
| Bypass permissions | 불가 | 로컬 모드 반영 예외 |
문서는 Bypass permissions를 제외하면 원격 드롭다운이 터미널에서 바꾼 상태를 포함해 로컬 세션의 모드를 보여준다고 설명한다. 따라서 드롭다운 표시만으로 실제 실행 권한을 판단하지 말고, 로컬 세션의 모드와 규칙을 직접 확인한다. 권한 모드 문서(조회일 2026-10-30)
권한 규칙 자체는 모델이 아니라 Claude Code가 집행한다. 같은 로컬 세션을 다른 화면에서 이어 쓰는 경우에도 설정을 확인할 출발점은 로컬 세션이다. 프롬프트에 적은 요청과 실제 권한 규칙은 구별해야 한다. 권한 관리 문서(조회일 2026-09-19), Claude Code 개요(조회일 2026-09-19)
로그인과 세션 식별
Remote Control을 쓰는 로컬 기기는 claude.ai 계정에 로그인돼 있어야 하며 API 키로는 이 연결을 만들 수 없다. 로그인 자격이 만료된 채 세션이 계속되면 다시 로그인하기 전까지 진행이 멈춘다. 이 설명은 연결마다 별도의 코드나 제한 토큰을 요구한다는 뜻이 아니다. 권한 모드 문서(조회일 2026-09-19), 로그인 갱신 문서(조회일 2026-09-19)
v2.1.199부터 로컬 세션에 Remote Control 연결이 활성화돼 있는 동안 훅은 CLAUDE_CODE_BRIDGE_SESSION_ID로 그 시점에 활성인 원격 연결의 세션 ID를 받을 수 있다. 운영자가 이를 기록하는 훅을 만들 수는 있지만, 이 값만으로 개별 요청자, 요청이 시작된 화면 또는 승인이 이뤄진 화면을 알 수는 없다. 그런 감사 기록은 별도로 구현해야 하며 내장 승인 로그로 설명할 근거는 없다. 같은 문서는 Bash 호출의 PreToolUse 훅이 받는 tool_input 필드를 command, description, timeout, run_in_background 네 개로 든다. 실행될 명령 문자열은 이 필드로 기록할 수 있지만, 그 기록만으로 원격 요청자나 승인 화면을 알 수는 없다. 훅 핸들러 문서(조회일 2026-10-30)
별도로 설계할 때의 점검 항목
다음 항목은 Claude Code의 Remote Control 내부 구현 설명이 아니라, 원격 기능을 직접 설계하거나 검토할 때 사용할 일반적인 질문이다.
| 확인 지점 | 설계 질문 |
|---|---|
| 세션 대응 | 화면의 작업과 실행 중인 로컬 세션을 어떻게 대조할 것인가? |
| 신원 확인 | 재연결 때 어떤 자격을 다시 확인하고 실패를 어떻게 처리할 것인가? |
| 권한 범위 | 원격 경로에 노출할 행동과 사람의 확인이 필요한 행동을 어떻게 구분할 것인가? |
| 기록 | 요청·실행·승인 지점의 정보가 실제로 수집되는지 어떻게 검증할 것인가? |
가상 예시로 자체 원격 기능을 만든다면, 재연결에 쓰는 자격과 로컬 작업 세션을 분리하고 실패 시 어느 쪽을 종료할지 정할 수 있다. 이는 설계 검토용 예시이며 Claude Code의 인증 절차를 설명하지 않는다. 이 블로그의 회원 기능은 src/lib/users.ts에서 로그인 세션을 30일, 마이페이지 비밀번호 재확인 상태를 15분으로 구분한다. src/routes/mypage.ts에서는 틀린 비밀번호에 400 응답을 돌려주고 보호 화면을 열지 않으며, 비밀번호 변경에 성공하면 현재 로그인 세션을 남기고 다른 세션의 로그인과 재확인 기록을 지운다. 이 값과 처리는 블로그 회원 코드의 사실일 뿐, 원격 브리지의 권장 유효 시간이나 Remote Control 사용 경험이 아니다.
별도 시스템의 기록을 설계한다면 요청이 발생한 곳, 작업이 실행된 곳, 승인한 곳을 각각 실제 데이터로 확보할 수 있는지 먼저 확인한다. 앞서 설명한 훅의 원격 연결 ID는 그 세 지점을 대신하지 않는다. 권한 범위를 정하는 일반 원칙은 AI 에이전트 작업 계약 글과도 연결된다.
관련 공식 문서: Remote Control(조회일 2026-09-28). 이 링크는 추가 탐색용이며 이 글의 구체적 동작 설명은 위에 인용한 문서에 근거한다.
자주 묻는 질문
원격 화면에서 모드를 바꾸면 무엇을 확인해야 하나?
로컬 세션의 실제 권한 모드와 규칙을 확인한다. 화면의 모드 표시만으로 모든 실행 권한을 추정하지 않는다.
연결 ID가 있으면 누가 승인했는지도 알 수 있나?
연결 ID만으로 요청자나 승인 위치를 판단하지 않는다. 그런 정보가 필요하다면 별도의 기록 설계와 검증이 필요하다.
아직 댓글이 없습니다.