훅 가드가 켜져 있는데 아무것도 막지 못한 이유: 훅 워커에 process가 없던 fail-open 결함
에이전트 생성 가드가 로드되고 승인됐는데도 모든 요청을 통과시킨 원인은 훅 워커에 globalThis.process가 없다는 것이었다. 진단, process를 가린 의도된 RED, $.env.get 수정, 실제 세션의 거부·허용 로그 확인과 남은 한계를 기록 기준으로 정리했다.
코딩 에이전트에 훅으로 가드를 걸어 둔 사람이라면, 로드 로그가 찍혔다는 이유로 가드가 일하고 있다고 믿기 쉽다.
내 하네스의 에이전트 생성 가드는 2026년 10월 16일 기록에서 정확히 그 상태였다.
모듈은 로드되고 승인됐지만, 막아야 할 요청을 하나도 막지 못했다.
원인은 훅 워커 런타임에 globalThis.process가 없었다는 것이다.
환경 변수를 읽지 못한 가드는 설정 디렉터리를 찾지 못했고, 그 결과 모든 요청을 다음 훅으로 넘겼다.
결론부터 적는다.
환경 변수 조회를 런타임이 제공하는 $.env.get으로 바꾸자, 같은 요청이 실제 세션에서 거부됐다.
그 전에 process를 가린 테스트로 실패를 먼저 고정했고, 수정 뒤 같은 테스트가 고치지 않은 채 통과했다.
이 글은 그 진단, 테스트, 수정, 실제 세션 확인, 그리고 도중의 실패를 기록 범위 안에서 정리한다.
다루지 않는 것도 밝혀 둔다. 셸 명령 훅에서 복합 명령의 규칙 순서와 작업 디렉터리 판정이 어긋난 문제는 PreToolUse git 훅이 복합 명령과 cwd에서 무력해진 두 경우에서 따로 다뤘다. 그 글의 핵심은 훅이 받은 입력을 어떻게 해석하느냐였고, 이 글의 핵심은 훅이 실행되는 런타임에 무엇이 없느냐다. 권한 규칙 전반의 설계는 권한 게이트 글에 있다.
근거는 내 Obsidian 볼트의 하네스 작업 기록 네 편이다. 가드를 처음 만든 실행의 기록, 결함을 진단하고 계획을 세운 기록, 테스트를 병합한 기록, 수정과 활성화를 마친 기록이다. 진단과 구현은 내 하네스의 에이전트들이 수행했고, 나는 그 산출물과 로그를 기록으로 읽었다. 플러그인과 저장소의 내부 이름은 일반화했다.
가드가 막아야 했던 요청
가드의 규칙은 단순했다.
에이전트를 생성하는 agent.spawn 이벤트에서 요청에 모델이 지정돼 있고, 요청한 에이전트 유형이 사용자 범위 에이전트 정의를 가리키며, 그 정의의 프런트매터에 모델이 적혀 있을 때 비교가 시작된다.
요청 모델의 계열이 정의의 계열과 다르면 거부한다.
별칭과 전체 모델 ID는 sonnet, opus, haiku 같은 계열로 정규화한다.
에이전트 정의는 ~/.claude/agents/ 아래의 마크다운 파일이다.
그러니 가드는 먼저 이 디렉터리 위치를 알아야 한다.
위치는 환경 변수 CLAUDE_CONFIG_DIR가 있으면 그 아래, 없으면 HOME 아래에서 정한다.
이번 결함은 바로 이 첫 단계에서 일어났다.
가드는 처음부터 실패 시 열림(fail open)으로 설계돼 있었다.
내부 오류가 나면 훅을 건너뛰고 로그만 남기며, 막는 쪽 .catch는 달지 않는다.
첫 실행의 테스트도 에이전트 파일 읽기에서 권한 오류가 나면 거부하지 않고 통과하는지 확인했다.
그 실행에서 테스트는 18개였고 모두 통과했다.
그런데 그 기록은 실제 세션에서 거부가 일어난 증거를 읽은 출처에서 찾지 못했다고 적었다.
돌아보면 이 한 줄이 가장 중요한 경고였다.
증상: 로드는 됐는데 sonnet 요청이 OK로 돌아왔다
문제를 드러낸 것은 단순한 호출이었다. find-facts 에이전트는 정의상 haiku 모델이다. 여기에 모델을 sonnet으로 지정해 호출하면 거부돼야 한다. 진단 실행에서 이 호출은 거부 없이 OK로 돌아왔다.
진단은 두 가설을 갈랐다.
결함 A는 모듈이 로드되지만 globalThis.process에 기대다 조용히 아무 일도 하지 않는 경우다.
결함 B는 모듈이 아예 로드되지 않는 경우다.
둘은 고치는 위치가 다르다.
B라면 설치나 활성화를 고쳐야 하고, A라면 가드 코드 한 파일만 고치면 된다.
| 확인한 질문 | 기록된 결과 | 가리키는 결함 |
|---|---|---|
| 모듈이 로드되는가 | 디버그 로그 430~431줄에 프로브 모듈과 가드 플러그인이 worker 환경으로 로드, 이벤트는 agent.spawn | B 배제 |
| 승인되는가 | 같은 로그 440~441줄에 두 플러그인이 admitted로 기록 | B 배제 |
| process가 있는가 | 671줄 프로브 출력: typeof process는 undefined, process.env의 HOME도 undefined | A |
| 대체 경로가 있는가 | 같은 줄에서 $.env.get으로 읽은 HOME에는 값이 있음 | A, 수정 방향 확정 |
| 활성화 플래그가 필요한가 | 플래그 없이도, CLAUDE_CODE_ENABLE_FUNCTION_HOOKS=1을 줘도 같은 로드와 통과 | 플래그는 원인 아님 |
판정은 결함 A였다. 훅 워커에는 process가 없었고, 가드의 디렉터리 함수는 null을 돌려줬다. null이면 가드는 다음 훅으로 넘긴다. 그래서 가드는 언제나 통과였다. 진단 결과로 수정 범위는 가드 파일 하나로 줄었고, 로드나 활성화는 고치지 않아도 됐다.
활성화 플래그 가설은 버린 안이다. 플래그를 줘도 로드와 통과가 그대로였고, 이 이름의 환경 변수는 같은 날 설정 문서 정리 작업에서 폐기된 값으로 제거된 것이었다. 이 가설을 정리한 것은 플래그 유무를 바꾼 두 실행의 비교와, 런타임 안에서 typeof를 직접 찍은 프로브 출력이었다.
왜 아무 경고도 없었나
기록이 보여 주는 사실은 이렇다.
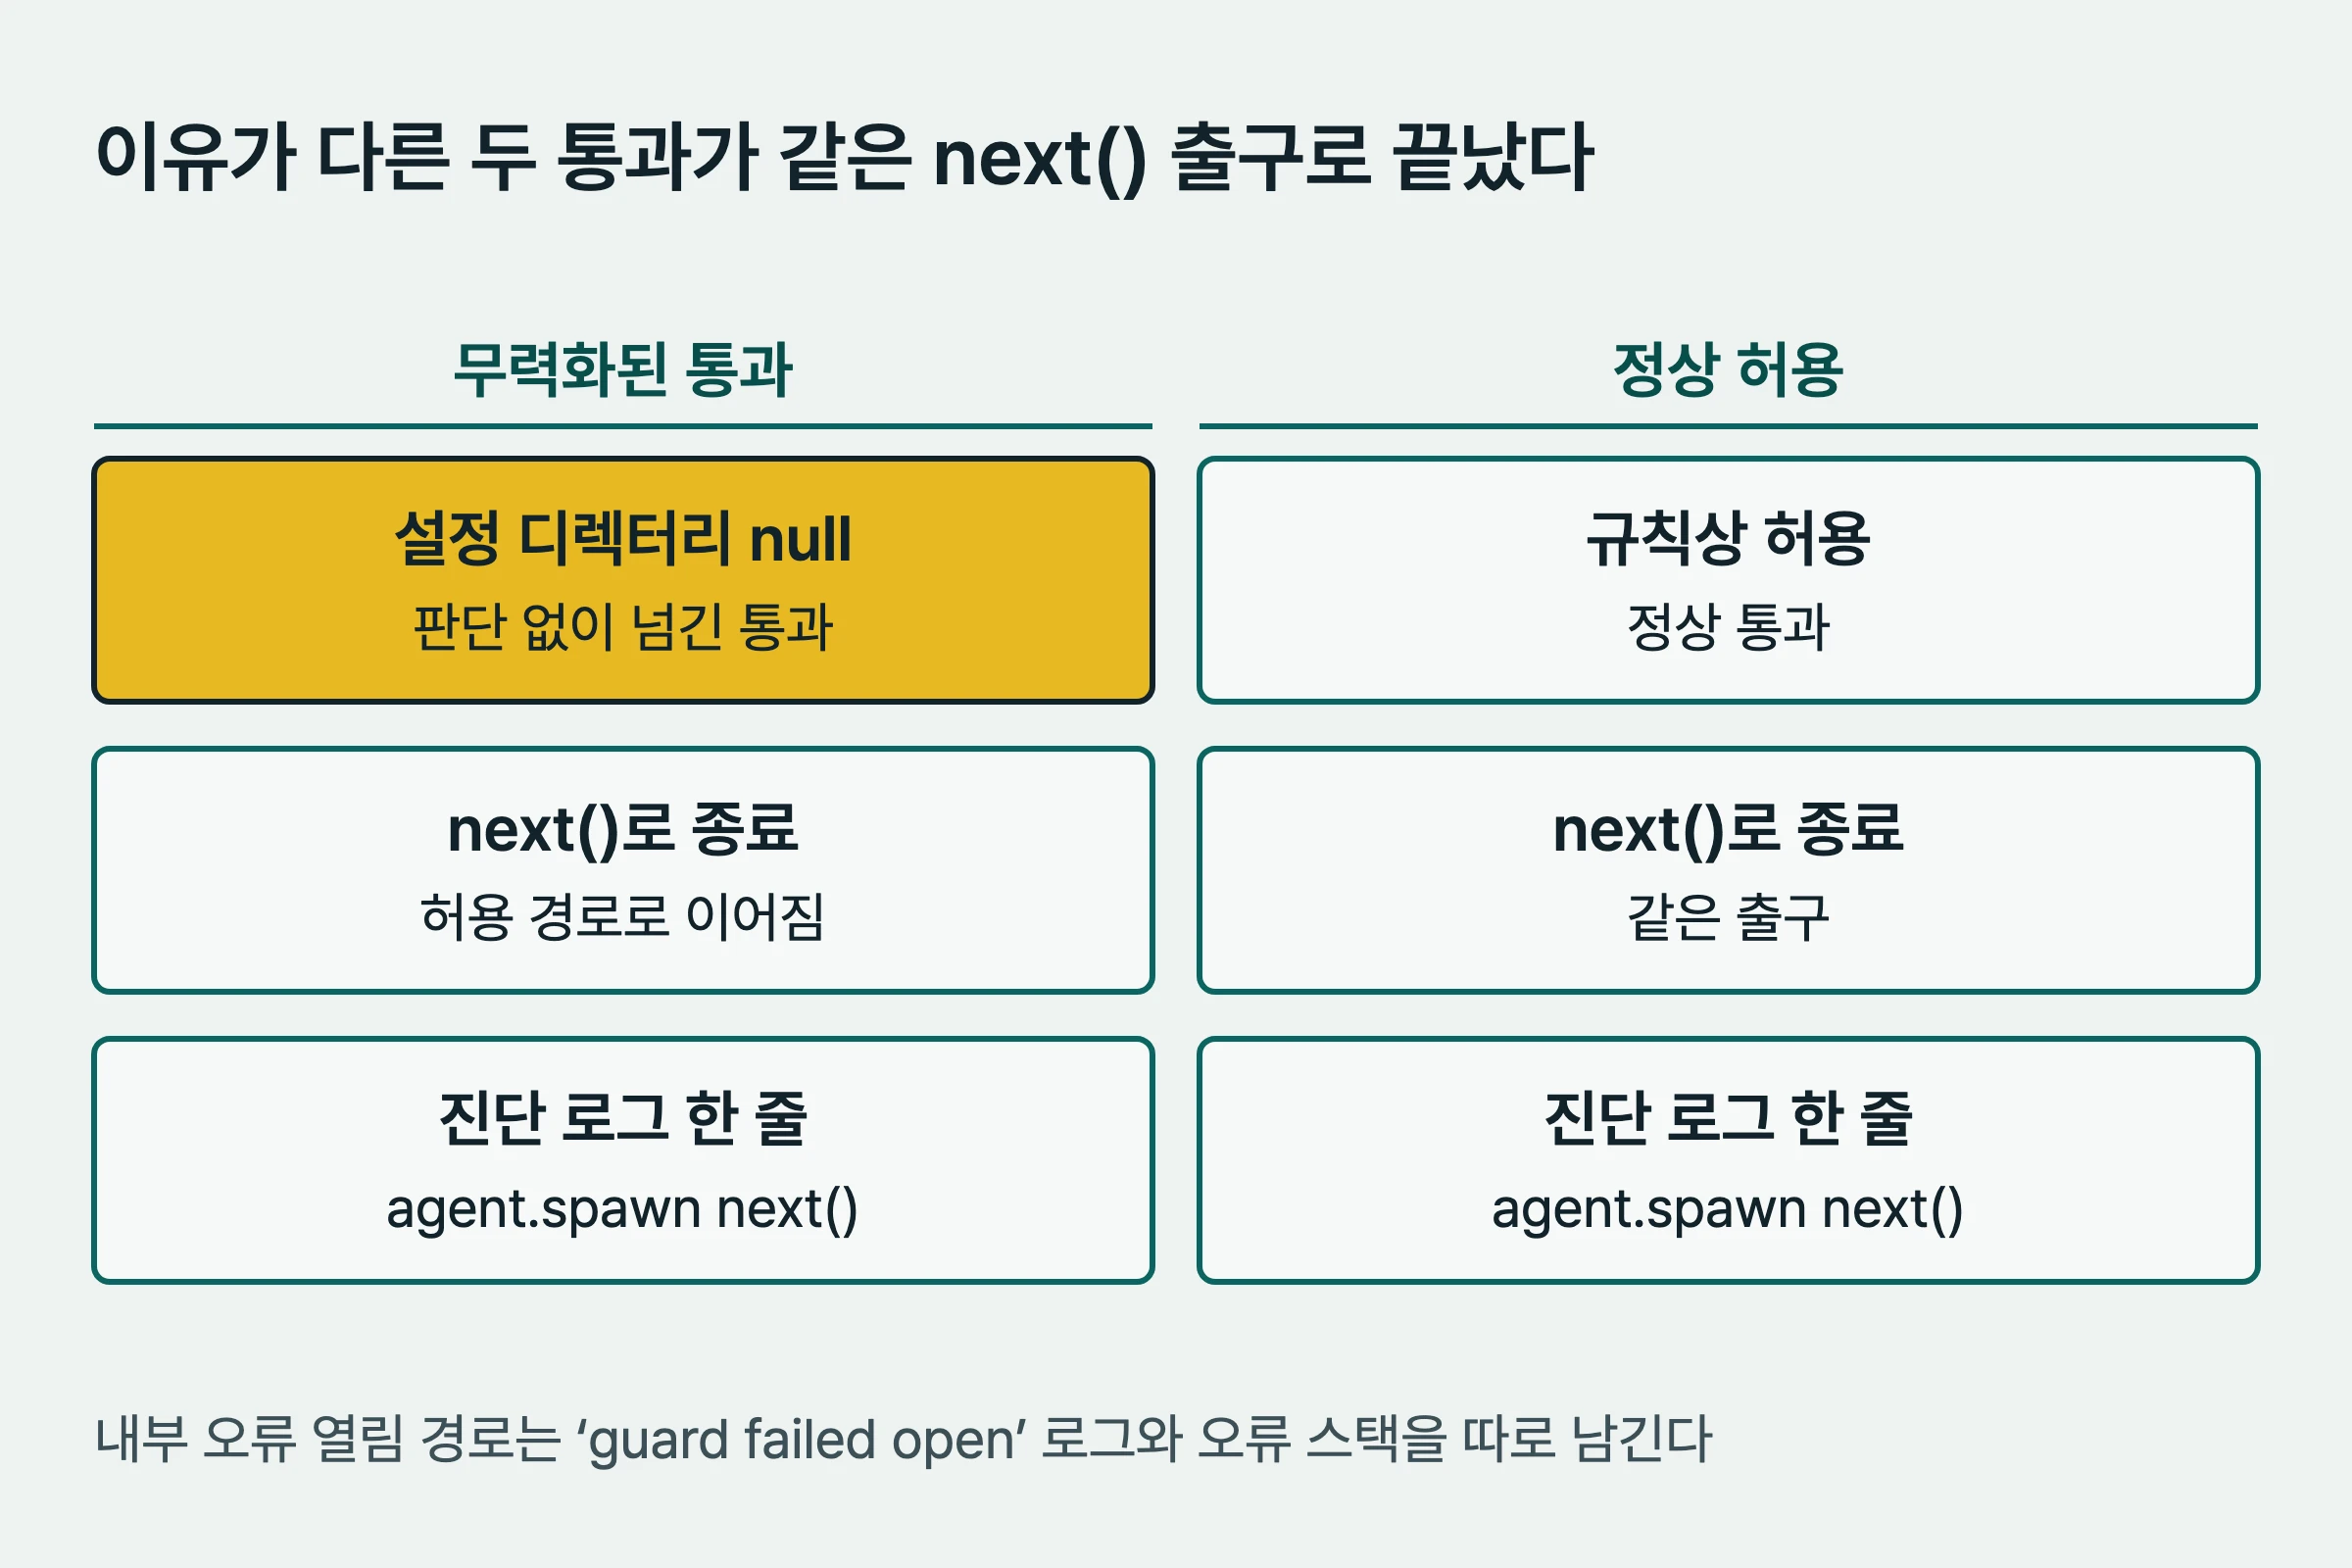
설정 디렉터리가 null이어서 판단 없이 넘긴 통과와, 규칙상 허용한 정상 통과가 둘 다 next()로 끝났다.
진단 로그에는 agent.spawn이 next()로 끝났다는 줄만 남았고, 두 경우는 출력에서 구별되지 않았다.
내부 오류로 열림 처리하는 경로는 이와 달리 ‘guard failed open’ 로그와 오류 스택을 따로 남긴다.
내 분석으로는, 가드가 조용했던 이유는 무력화된 통과가 정상 허용과 같은 출구를 썼기 때문이다.
아래 그림은 이유가 다른 두 통과가 출력에서 구별되지 않은 모습을 정리한 것이다.
왜 process가 있다고 가정했는지도 짚어 볼 만하다. Node.js 공식 문서의 process 문서는 process 객체를 “provides information about, and control over, the current Node.js process”라고 설명한다. 이 설명은 Node.js 프로세스를 전제로 한다. 가드가 실행된 곳은 Node.js 프로세스가 아니라 훅 워커였다. 진단 단계가 고정한 mod 타입 정의 파일의 17~18줄은 Node가 없다고 적고, 25~28줄은 테스트 키트의 env에 process가 없다고 적는다. 나는 이것을 Node.js에서 익숙한 전역을 다른 런타임에도 있을 것이라고 옮겨 온 가정의 실패로 본다. 이 해석은 필자 분석이다.
셸 명령 훅과의 차이도 혼동을 키웠다.
Claude Code Hooks reference는 명령 훅에 대해 “A hook process inherits the parent environment”라고 적는다.
명령 훅은 별도 프로세스로 실행되니 환경 변수를 상속받는다.
반면 이번 가드는 플러그인의 훅 모듈로 워커 안에서 실행됐고, 환경 변수는 런타임이 주는 $.env.get으로만 읽을 수 있었다.
같은 “훅”이라는 이름 아래 실행 모델이 달랐다.
같은 문서는 실패한 훅의 기본 동작도 적는다.
비차단 오류에 대해 “The action goes ahead”라고 하고, “A policy hook with a wrong path or a crashing script then lets everything through”라고 경고한다.
명령 훅과 http 훅에는 "onFailure": "block"을 두면 실패 시 막을 수 있고, 문서는 이 설정에 v2.1.295 이상이 필요하다고 적는다.
이번 가드는 이 설정의 대상인 명령 훅이 아니었고, 훅 모듈에 같은 설정이 있는지는 내가 확인하지 못했다.
OWASP의 Fail Securely 문서는 원칙을 이렇게 요약한다. “you should design your security mechanism so that a failure will follow the same execution path as disallowing the operation.” 같은 문서의 예시는 “If codeWhichMayFail() fails, the user is an admin by default.”라는 문장으로 반대 사례를 보여 준다. 이번 가드는 그 반대 사례의 조용한 변형이었다. 예외가 난 것도 아닌데, 값이 없다는 사실 하나가 허용 경로로 이어졌다.
테스트 먼저: process를 가린 의도된 RED 두 건
수정 전에 실패를 먼저 고정했다.
하네스 규칙상 테스트 작성자와 검토자가 다른 모델이었고, 테스트 파일 하나만 바뀌었으며 diff는 74줄 추가, 3줄 삭제였다.
테스트는 가짜 $에 env.get을 더해 테스트마다 맵에서 환경 변수를 답하게 했다.
새 사례는 spawn 호출 한 번 동안만 globalThis.process를 가리고, 저장해 둔 속성 서술자를 finally에서 되돌린다.
- (a) HOME만 있는 환경에서 run-task를 opus로 요청하면 거부한다.
- (b) CLAUDE_CONFIG_DIR와 HOME이 모두 있을 때 CLAUDE_CONFIG_DIR를 먼저 써서 plan-task의 sonnet 요청을 거부한다.
- (c) 같은 환경에서 find-facts를 haiku로 요청하면 통과한다. 대조군이다.
process를 가리는 방식이 테스트 러너에서 실제로 동작하는지는 계획 단계에서 따로 확인했다. Bun v1.4.3에서 돌린 프로브 출력은 1 pass, 0 fail, expect() 2번이었다. 이 출력이 처음에는 계획 검증 요청에 빠져 있었고, 그 누락이 아래 실패 절의 첫 사건이 됐다.
$ bun test mods/
19 pass
2 fail
63 expect() calls
Ran 21 tests   # rc=1, 실패 2건은 사례 (a)와 (b)
위 블록은 기록에 남은 수치를 옮긴 요약이며 원래 출력 전체가 아니다. 실패한 두 건은 모두 거부 값이 있어야 한다는 단언이 ‘Unable to find property’로 실패한 것이었다. 가드가 process 없이 디렉터리를 찾지 못해 거부 대신 next() 값을 돌려줬기 때문이다. 가져오기 오류, 탐색 오류, 설정 오류는 RED로 치지 않는다는 기준을 계획에 미리 적어 두었고, 이 두 단언 실패만 의도된 RED로 기록했다. 같은 커밋에서 다시 돌려도 19 pass, 2 fail이었다.
출력 앞부분에는 ‘guard failed open’ 로그와 Permission denied 스택이 섞여 나왔다. 이것은 기존의 읽기 권한 오류 테스트가 일부러 일으키는 로그였고 실패가 아니었다. 의도된 열림 동작이 로그를 남기는 바람에, 처음 보는 사람에게는 이 로그가 결함의 흔적처럼 보일 수 있었다.
테스트 수는 18개에서 21개로 늘었다. 차이 3개가 위 사례 셋이다. 사례 (c)에는 한계가 있다. 현재 코드에서도 통과하므로, 수정 전에는 무엇도 가려내지 못하는 대조군이다. 의도된 RED를 안은 테스트 PR을 병합하는 규칙은 expected-RED CI 게이트 글에서 다뤘다. 이번 실행에서 develop이 RED 두 건을 안은 기간은 테스트 병합과 수정 병합 사이뿐이었다.
수정: 환경 변수를 $.env.get 문자열 리터럴로 읽기
수정은 한 파일에 머물렀다.
globalThis.process에서 환경을 읽던 디렉터리 함수와 그 null 검사를 지웠다.
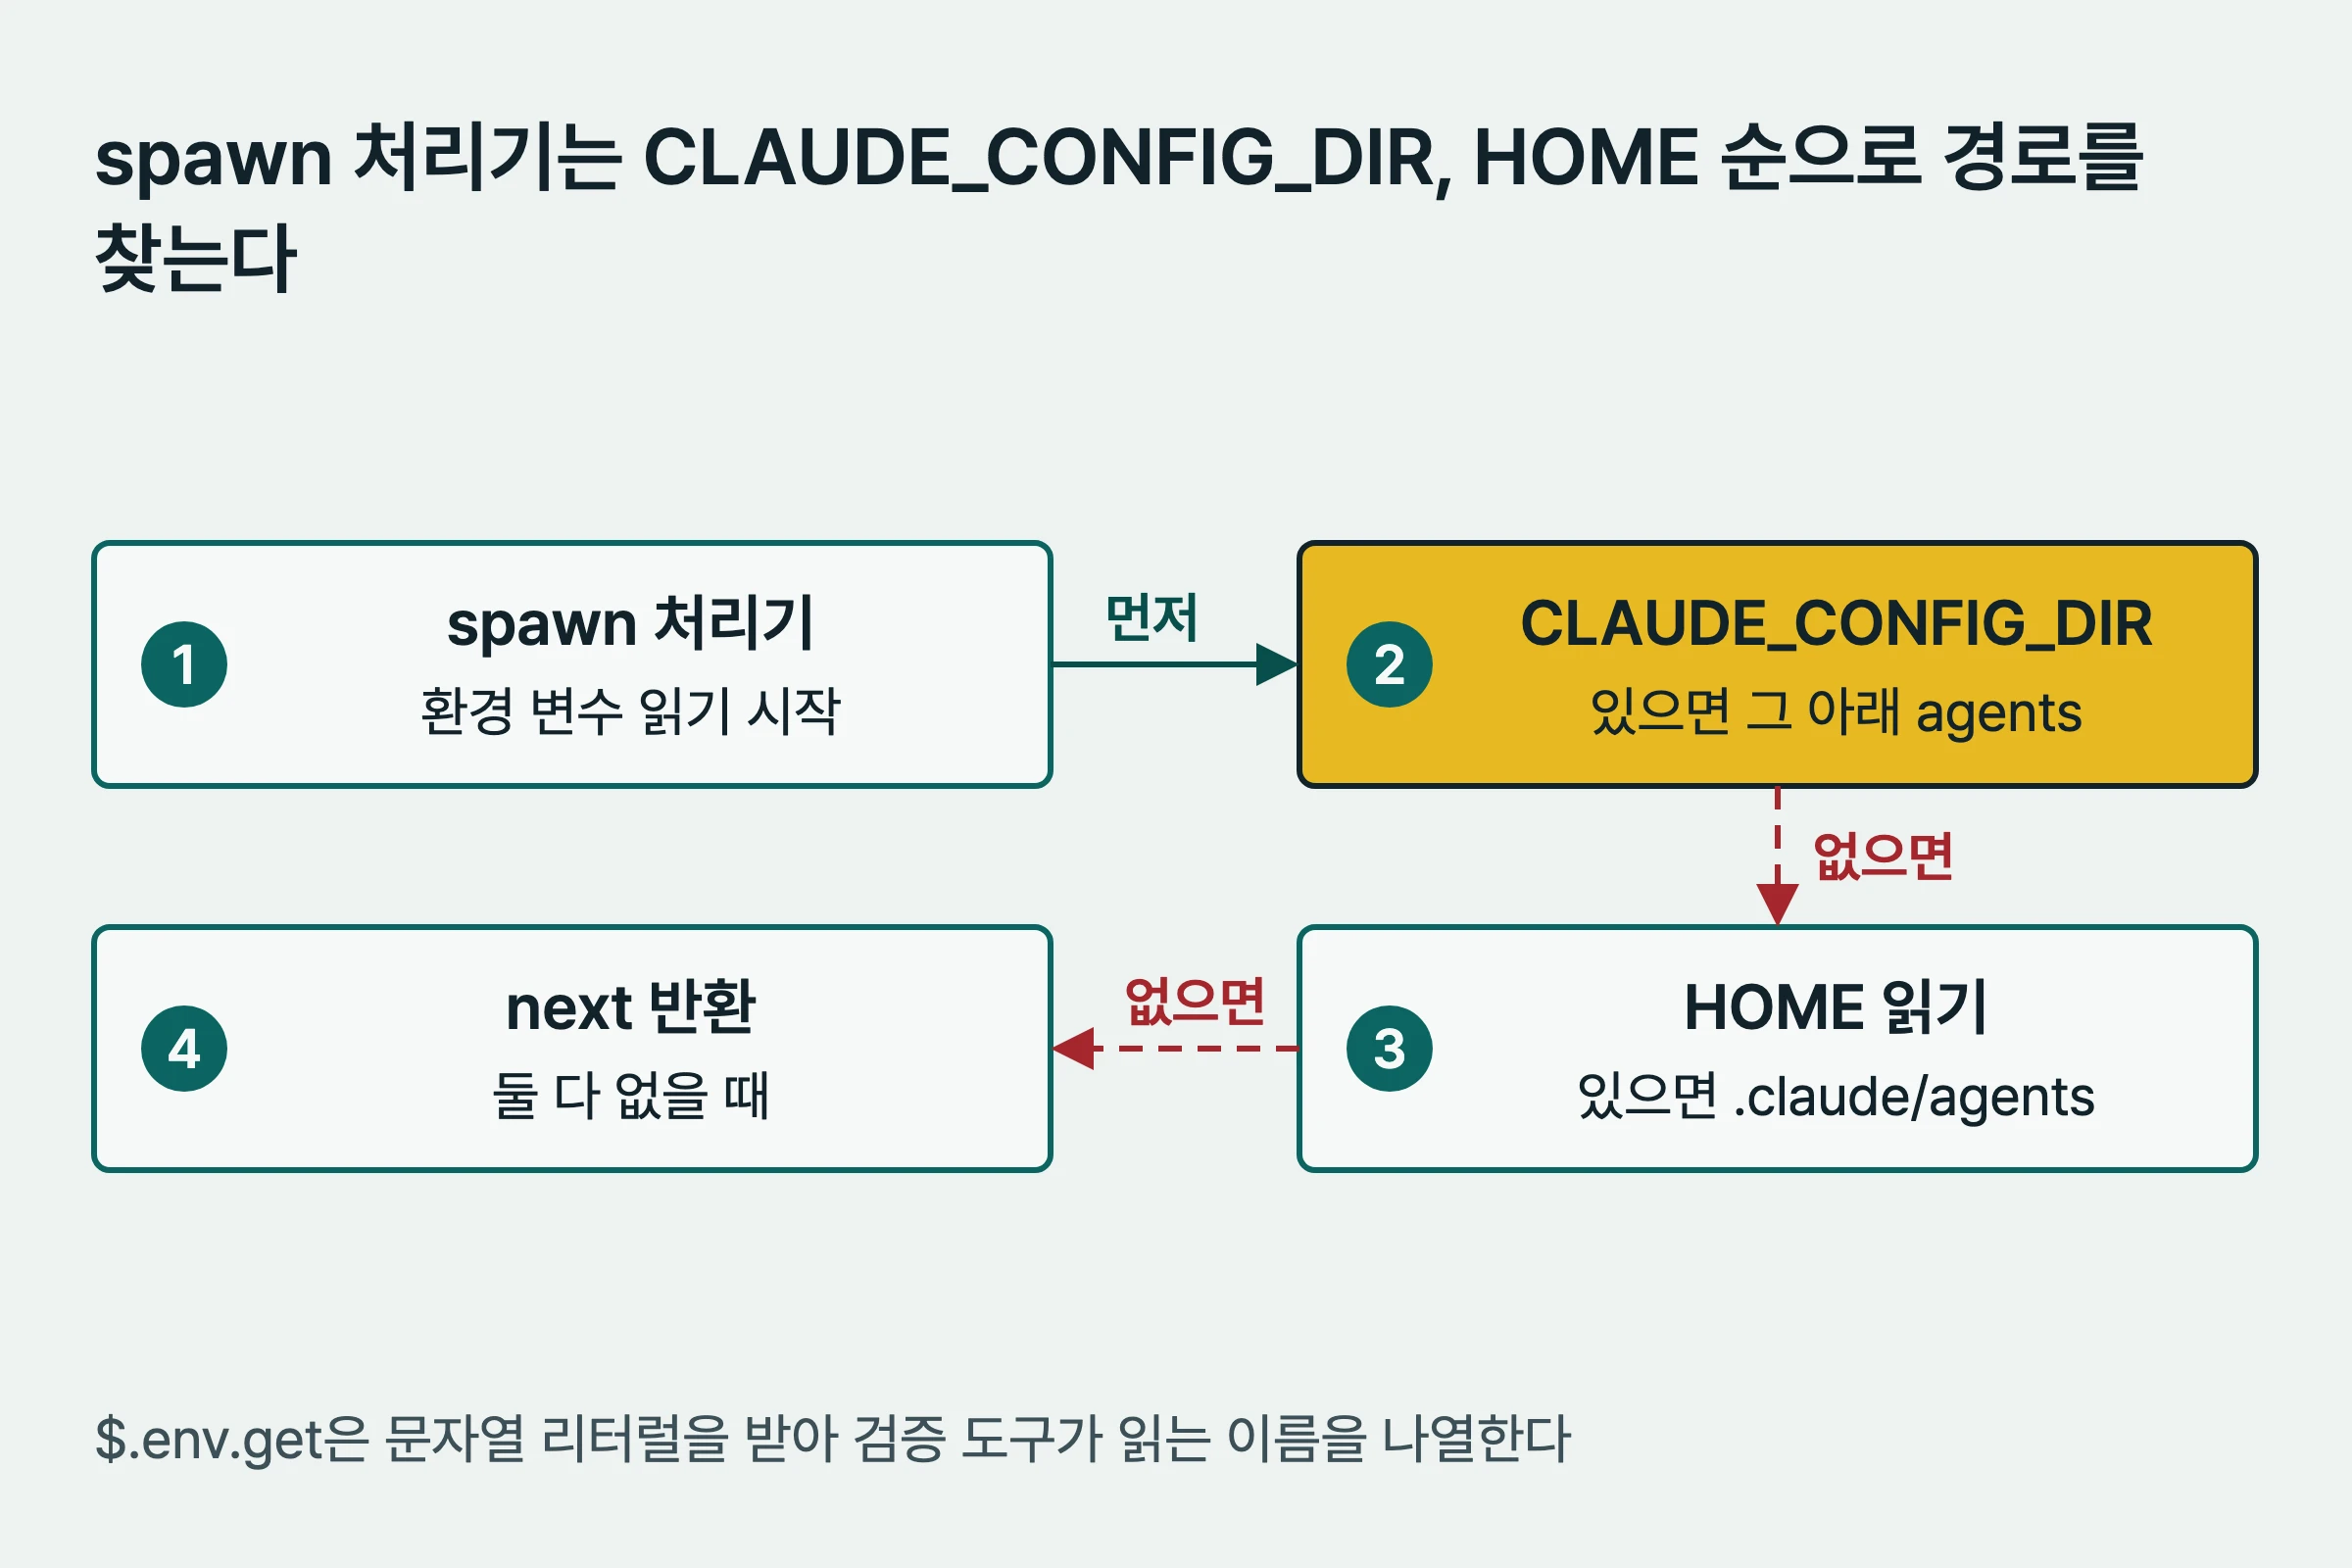
spawn 처리기가 먼저 $.env.get으로 CLAUDE_CONFIG_DIR를 읽고, 있으면 그 아래 agents를 쓴다.
없으면 HOME을 읽어 홈 아래 .claude/agents를 쓴다.
둘 다 없으면 next를 돌려준다.
열림 실패 처리, 계열 규칙, 경로별 캐시, 거부 메시지는 그대로 두었고, 파일은 84줄이 됐다.
// 기록의 설명을 옮긴 개념 스케치다. 실제 파일의 코드가 아니다.
// 이전: globalThis.process에서 env를 읽음(실제 식은 기록에 없음). 훅 워커에서는 값이 없어 디렉터리가 null이 되고 next()로 넘어감
const configDir = $.env.get("CLAUDE_CONFIG_DIR");
const home = $.env.get("HOME");
const agentsDir = configDir ? `${configDir}/agents`
                : home      ? `${home}/.claude/agents`
                : null;
if (agentsDir === null) return next();   // 두 변수 모두 없을 때만 통과
수정 뒤 디렉터리를 정하는 순서는 아래 그림과 같다.
문자열 리터럴로 읽는 데에는 이유가 있었다.
타입 정의 3017~3044줄은 $.env.get이 문자열 리터럴을 받고, 플러그인 검증이 그 이름을 나열한다고 적는다.
변수 이름을 런타임에 조립하면 검증 도구가 무엇을 읽는지 보여 줄 수 없다.
실제로 수정 뒤 플러그인 검증은 환경 읽기로 CLAUDE_CONFIG_DIR와 HOME 두 개만 나열했고, 환경 쓰기는 없다고 보고하며 ‘Validation passed’로 끝났다.
수정 커밋의 점검 결과는 다섯 갈래였다.
bun test mods/: rc=0, 21 pass, 0 fail, expect() 71번. 테스트 파일은 RED 때와 같은 해시였고, (a)와 (b)가 테스트 수정 없이 통과했다.- 전체 스위트: rc=0.
- 타입 검사: rc=0, 출력 없음.
- 플러그인 검증 통과, 마켓플레이스 검증은 통과하되 설명 누락 경고 1건.
- 변경 범위: 소유 파일 하나, 84줄.
수정 코드는 작성자와 다른 벤더의 모델이 검토했고, 다섯 항목 모두 9점으로 게이트를 넘었다. 이 가드는 라이브 라우팅을 막는 보안 관련 코드라서, 결정적 점검이 충분해 보여도 논리 검토를 생략하지 않았다.
실제 세션에서 거부와 허용을 다시 확인했다
테스트 통과는 런타임 확인이 아니다.
이 결함 자체가 테스트 환경과 실제 런타임의 차이에서 생겼기 때문에, 활성화 뒤 실제 세션 두 번을 요구 조건으로 걸었다.
에이전트가 신뢰된 디렉터리에서 claude -p --debug-file로 find-facts를 한 번씩 호출하는 세션을 열었고, 두 실행의 종료 코드는 0이었다.
sonnet 요청 로그에는 모듈 로드 줄 다음에 가드가 next() 없이 agent.spawn에 답했다는 줄이 있고, 이어서 거부 문구가 찍혔다.
hooks module <guard-plugin> loaded
agent.spawn find-facts: refused by a hook (Agent find-facts is defined with model haiku; requested model sonnet differs. Omit the model or use haiku.)
# 이어서 도구 호출이 AgentPreconditionError로 끝남
적재 줄은 ‘loaded’까지만 인용했고, 기록에 따르면 이 모듈은 worker 환경, user 범위, agent.spawn 이벤트로 적재됐다. 거부 줄은 기록의 인용이며 플러그인 이름만 일반화했다. haiku 요청 로그에는 같은 모듈 로드 줄과 함께 agent.spawn이 10.4ms 만에 정리됐다는 줄이 있었다. 그 줄은 worker hop과 next()를 포함한 시간이라고 적혀 있다. 표준 출력에는 OK 응답이 있었다.
여기서 조심할 점이 있다. 내가 읽은 haiku 로그 발췌에는 거부 줄이 보이지 않았을 뿐이고, 로그 전체에 거부가 없었다는 것은 작업 그래프의 기록이다. 진단 때 같은 sonnet 요청은 agent.spawn이 next()로 끝나며 OK였다. 수정 뒤에는 거부됐다. 같은 요청의 결과가 뒤집힌 것이 이번 수정의 실제 증거다.
활성화는 하네스 절차대로 진행됐다. lsof로 두 대상 파일을 연 프로세스가 없음을 확인했고, 백업 뒤 같은 디렉터리의 임시 파일을 거쳐 원자 교체했으며, 교체 뒤 해시가 develop의 파일과 같음을 확인했다. 사용자가 바꿔 둔 설정 파일은 건드리지 않고 보존했다. 승격 시점의 CI는 21 pass, 0 fail이었고, main과 develop이 같은 커밋을 가리켰다.
도중에 실패한 것들
가장 눈에 띈 실패는 코드가 아니라 검증 요청에서 나왔다. 첫 계획 검증은 coverage 9, feasibility 9, dependencies 7, verifiability 9, risks 9를 냈고 blockers도 비어 있었다. 그런데 미검토(unreviewed) 항목 세 개가 비어 있지 않아 게이트의 단언 ‘blockers와 unreviewed가 모두 비어 있어야 한다’가 실패했고 rc=1이었다.
원인은 계획이 아니라 요청이었다. 요청은 공급하지 않은 사용자 요청 파일을 인용했고, 다른 실행에서 물려받은 낡은 조건을 그대로 담았으며, Bun 프로브의 실행 출력을 빠뜨렸다. 미검토 세 항목은 이 셋과 그대로 대응했다. 내 해석으로는, 검토자는 받지 못한 자료를 확인할 수 없다고 적었을 뿐이다.
그래서 계획 파일은 바꾸지 않고 요청만 고쳐 두 번째 시도를 보냈다. 합격 기준을 공급된 요구사항 R0~R4로 바꾸고, 낡은 조건 문장을 지우고, 프로브 출력 파일을 증거로 더했다. 두 번째 시도는 다섯 항목 모두 9, blockers와 unreviewed 모두 비어 있음, rc=0으로 통과했다. 첫 시도의 산출물은 지우지 않고 보존했고, 작업 그래프에는 이것이 바뀐 계획의 재검증이 아니라 결함 있는 요청의 증거 보정 재시도라고 적었다. 검증자의 지적을 다루는 기준은 검증자 지적 대조 글에 정리해 두었다.
검증이 실패하면 먼저 검증자가 무엇을 받았는지 본다. 이번 실패의 세 원인은 모두 계획이 아니라 요청 안에 있었다.
작은 실패도 세 건 더 있었다.
- 진단 중 코디네이터가 zsh에서 ‘plugin 하위명령 --help’를 한 인자로 넘겨, 의도치 않게 claude 프롬프트 세션 네 개가 열렸다. 모두 rc=0으로 끝났고 출력 외에 파일을 쓰지 않았으며, 증거로 쓰지 않고 보존했다.
claude plugin types를 다시 실행하자 알 수 없는 명령 ‘types’로 rc=1이 나왔다. 앞서 길이 0 바이트로 남은 산출물은 CLI 하위 명령이 아니라 슬래시 명령 프롬프트로 만들어진 것이었다.- 승격의 첫 main 푸시는 ‘src refspec …efs/heads/main does not match any’로 실패했다. refspec 문자열이 인용 처리 실수로 망가진 것이었고, 아무것도 푸시되지 않았다. 두 번째 시도는 강제 없이 성공했다.
한계와 확인하지 못한 것
결론을 적기 전에 이 확인이 덮지 않는 범위를 먼저 남긴다.
- 실제 세션 확인은 find-facts 한 조합에 대한 두 번이다. 다른 에이전트나 모델 조합까지 확인했다는 뜻은 아니다.
- CLAUDE_CONFIG_DIR와 HOME이 모두 없을 때의 경로는 테스트하지 않았다. 이 경우 가드는 여전히 next로 통과한다.
- 가드는 수정 뒤에도 내부 오류에 대해 실패 시 열림으로 설계돼 있다. 이번 수정은 런타임 전역 가정을 고친 것이지 실패 정책을 바꾼 것이 아니다.
- 진단 로그 일부는 닿을 수 없게 된 작업자 프로세스가 만들었고, 그 프로세스는 마감 시점에도 실행 중이었다. 하네스 규칙에 따라 죽이지 않았다.
- 마켓플레이스 설명 누락 경고 1건이 남아 있다.
훅 모듈에 명령 훅의 onFailure 같은 실패 차단 설정이 있는지, 다른 Claude Code 버전에서 훅 워커의 전역 구성이 달라지는지는 확인하지 못했다.
기록의 버전은 Claude Code 2.1.301, 테스트 러너는 Bun 1.4.3이다.
다음 가드에 적용할 점검
아래는 이번 기록을 바탕으로 내가 다음 가드에 적용하려는 기준이다. 이번 실행에서 모두 수행한 절차가 아니라 권장 사항으로 읽어야 한다.
- 가드가 실제 런타임에서 거부하는 장면을 한 번은 로그로 본다. 로드 로그와 테스트 통과는 거부의 증거가 아니다.
- “판단할 설정이 없음”과 “규칙상 허용”을 서로 다른 로그 문구로 남긴다. 무력화된 통과와 정상 허용이 같은 next()로 끝나 로그로 구분되지 않으면 무력화된 가드를 알아챌 수 없다.
- 런타임 전역은 프로브로 먼저 확인한다. 이번처럼 typeof 한 줄이 설정 가설 여러 개를 정리했다.
- 환경 변수는 런타임이 제공하는 API와 문자열 리터럴로 읽어, 검증 도구가 읽는 이름을 나열할 수 있게 한다.
- 실패 시 열림과 닫힘 가운데 무엇을 택했는지 문서에 적고, 택한 쪽이 실제 런타임에서 그 경로로 가는지 테스트로 확인한다.
이 기록에서 확인된 것은 한 가드, 한 런타임, 한 요청 조합의 진단과 수정이다. 훅 런타임이 다르면 같은 코드도 다른 경로를 탄다는 점은, 다음에 가드를 추가할 때 실제 세션 확인을 생략하지 않을 이유가 된다. 비슷한 하네스 기록은 프로그래밍 카테고리에 모아 둔다.
자주 묻는 질문
훅 모듈이 로드됐다는 로그가 있으면 가드가 동작한다고 볼 수 있나?
볼 수 없다. 이번 기록에서 모듈은 로드되고 승인됐지만, 훅 워커에 process가 없어 모든 요청이 next로 통과했다. 거부해야 할 요청이 실제 세션에서 거부되는 로그를 따로 확인해야 한다.
왜 process.env 대신 $.env.get을 써야 했나?
가드가 실행된 훅 워커는 Node.js 프로세스가 아니었고, 진단 프로브에서 typeof process가 undefined였다. 같은 워커에서 $.env.get으로 읽은 HOME에는 값이 있었다. 문자열 리터럴로 읽으면 플러그인 검증이 읽는 환경 변수 이름을 나열해 준다.
테스트 환경에는 process가 있는데 어떻게 실패를 재현했나?
spawn 호출 한 번 동안만 globalThis.process를 가리고 finally에서 속성 서술자를 되돌리는 사례를 더했다. 그 결과 21개 중 19 pass, 2 fail이 나왔고, 실패 두 건은 거부 값이 있어야 한다는 단언이었다. 수정 뒤 같은 테스트가 고치지 않은 채 21 pass가 됐다.
수정 뒤에는 가드가 fail-closed가 됐나?
그렇지 않다. 내부 오류에 대해서는 여전히 실패 시 열림이고, CLAUDE_CONFIG_DIR와 HOME이 모두 없을 때도 통과한다. 이번 수정은 환경 변수를 읽지 못하던 런타임 가정을 고친 것이며, 실패 정책은 바꾸지 않았다.
출처: Claude Code Hooks reference, Node.js process 문서, OWASP Fail Securely (모두 2026-11-02 조회).
아직 댓글이 없습니다.